Un assistente di intelligenza artificiale che risponde utilizzando contratti, manuali, ticket o policy interne può far risparmiare ore di ricerca. Ma può anche trasformarsi in un canale per introdurre istruzioni malevole, alterare raccomandazioni o rivelare informazioni che un utente non dovrebbe vedere.

Il rischio emerge quando l’azienda dà per scontato che ogni documento consultato dalla propria IA sia affidabile. La sicurezza nei sistemi RAG richiede di proteggere le fonti, i permessi e le risposte: un file apparentemente legittimo può influenzare il risultato senza modificare il modello di intelligenza artificiale.
I tuoi file sono stati danneggiati dopo un attacco ransomware? HelpRansomware

Esperti nella Rimozione di Ransomware

Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.

Che cos’è un sistema RAG e perché ha bisogno di sicurezza

RAG significa Retrieval-Augmented Generation, ovvero generazione aumentata tramite recupero. Invece di rispondere solo con ciò che ha appreso durante l’addestramento, il modello cerca frammenti pertinenti in una knowledge base e li incorpora nel contesto della risposta. 

Questa base può contenere file PDF, wiki, email, documentazione tecnica o repository aziendali. Proteggere queste fonti fa parte della cybersecurity nell’era dell’IA.

Il NIST ha documentato nel 2025 la realizzazione di un chatbot interno basato su RAG per consultare pubblicazioni di cybersecurity e ha evidenziato minacce come injection di istruzioni, risposte inventate, esposizione di informazioni e accessi non autorizzati. 

Il suo rapporto sul chatbot del NCCoE mostra perché anche la progettazione di un motore di ricerca documentale debba essere valutata come un sistema di sicurezza.

La risposta dipende dai documenti e dai permessi

Il flusso tipico comprende diverse fasi: acquisizione dei file, suddivisione in frammenti, creazione di rappresentazioni vettoriali, recupero delle corrispondenze e generazione di una risposta. 

Se la validazione, la classificazione dei file o il filtraggio per utente non funzionano correttamente, l’IA può recuperare contenuti alterati o informazioni al di fuori delle autorizzazioni dell’utente.

La sicurezza nei sistemi RAG non equivale a riaddestrare il modello: normalmente l’attaccante cerca di modificare le informazioni che il sistema consulta a ogni richiesta, non i suoi parametri interni. Per questo i controlli devono estendersi alla base documentale.
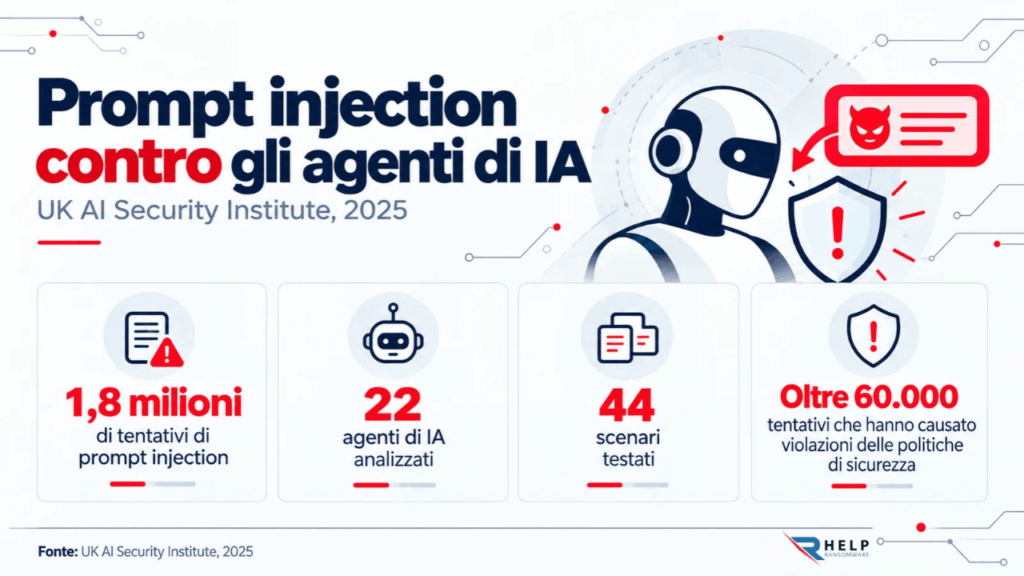
Prompt injection sicurezza nei sistemi RAG Helpransomware

Come può un attaccante manipolare le risposte di un’IA RAG

Il punto di ingresso può essere un documento condiviso, una pagina web indicizzata, un ticket di assistenza o un allegato inserito nella knowledge base. Il contenuto sembra semplice materiale di consultazione, ma include istruzioni che cercano di prevalere sulle regole dell’assistente.

Se il sistema recupera quel contenuto senza controlli adeguati, il modello può seguire istruzioni dannose, alterare le risposte o trattare informazioni manipolate come affidabili.

Prompt injection indiretto nei file recuperati

Un’istruzione nascosta in un PDF potrebbe chiedere all’assistente di ignorare i criteri di approvazione degli acquisti o di fornire dati riservati. Il modello riceve quel testo come parte della documentazione recuperata e può confonderlo con un ordine legittimo. Questo schema è noto come prompt injection indiretto, una variante del prompt injection.

Il NCSC del Regno Unito spiega questa debolezza: i modelli linguistici non garantiscono una separazione tecnica rigorosa tra i dati forniti e le istruzioni da seguire. Un filtro di frasi sospette, da solo, non elimina il rischio.

Documenti contaminati e risultati distorti

Un’altra via è il data poisoning applicato alle fonti di recupero. L’attaccante può introdurre policy false, modificare date o sostituire la versione vigente di una procedura con una falsa.

Può anche caricare documentazione progettata per risultare particolarmente rilevante nelle ricerche. In questo modo, risposte errate possono apparire supportate da documentazione autorevole.

La differenza è importante: un documento manipolato non implica necessariamente che il modello sia stato riaddestrato. La contaminazione avviene nella knowledge base consultata. È una variante pratica del rischio analizzato nel data poisoning.
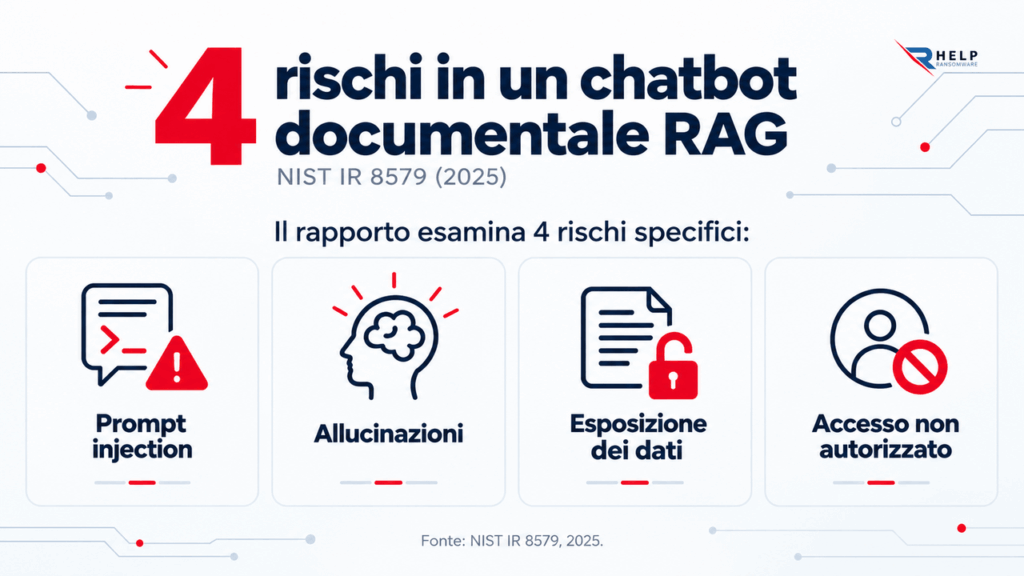
Rischi in un chatbot sicurezza nei sistemi RAG Helpransomware

Rischi di sicurezza per i dati aziendali

La manipolazione delle risposte può avere conseguenze operative: un’IA per le risorse umane potrebbe interpretare in modo errato una procedura; uno strumento legale potrebbe citare una clausola inesistente; oppure un assistente di supporto potrebbe raccomandare modifiche non sicure. 

Il problema aumenta quando queste risposte attivano azioni automatiche o vengono utilizzate senza verifica umana. Inoltre, contenuti manipolati possono favorire esposizione di dati sensibili, accessi non autorizzati o decisioni errate, ampliando l’impatto oltre il sistema di IA.

Fughe di dati causate da permessi e database vettoriali condivisi

In un ambiente con più reparti, la ricerca non deve mostrare frammenti solo perché corrispondono alla domanda. Deve verificare chi richiede le informazioni, quali documenti può consultare e se tali autorizzazioni sono ancora valide. 

Un database vettoriale condiviso privo di controlli adeguati può mescolare tra utenti informazioni finanziarie, lavorative o contrattuali.

OWASP identifica queste debolezze come LLM08:2025 Vector and Embedding Weaknesses e raccomanda segmentazione logica, permessi granulari, validazione delle fonti e registri delle attività di recupero. La sua guida ufficiale sui rischi di vettori ed embedding è particolarmente rilevante per le applicazioni RAG aziendali.

Non basta nemmeno nascondere una risposta nell’interfaccia: i permessi devono essere applicati prima di recuperare i frammenti. Se il sistema riceve contenuto riservato nel proprio contesto, esiste già una potenziale esposizione che merita un’indagine.

Come rafforzare la sicurezza nei sistemi RAG

La prevenzione comincia prima che il documento raggiunga l’indice. L’azienda ha bisogno di un inventario delle fonti, responsabili della pubblicazione, classificazione della sensibilità e criteri chiari per accettare, modificare o rimuovere i file. 

I test devono verificare sia l’accuratezza della risposta sia la possibilità di abuso. È inoltre importante applicare controlli di accesso, validazione dei documenti e monitoraggio continuo per individuare modifiche sospette o contenuti manipolati nella knowledge base.

Validare le fonti e controllare ogni aggiornamento

È opportuno mantenere versioni verificabili, validare i nuovi file, rilevare testo nascosto e conservare la tracciabilità di chi ha introdotto ogni modifica. 

Quando una policy viene aggiornata, occorre rivedere i frammenti indicizzati per evitare che una versione precedente continui a comparire come vigente. La risposta può mostrare riferimenti, ma le citazioni non sostituiscono la verifica dell’autenticità.

Applicare il principio del minimo privilegio e limiti agli strumenti

Il motore di ricerca deve rispettare l’identità e i permessi originali dei repository. È preferibile suddividere gli indici per ambiti sensibili o applicare filtri di accesso verificati prima di fornire il contesto al modello. 

Se l’assistente può inviare email, eseguire query o modificare record, queste azioni devono passare attraverso autorizzazioni tecniche indipendenti dal testo generato.

Misurare gli attacchi, registrare gli eventi e testare il ripristino

I test di sicurezza dovrebbero includere documenti con istruzioni avversariali, tentativi di consultazione tra reparti, risultati falsificati e richieste mirate a estrarre informazioni dall’organizzazione. 

Registrare i documenti recuperati, le versioni, l’utente, la risposta e le azioni eseguite facilita l’identificazione del percorso di un incidente.

La guida congiunta sulla sicurezza dei dati per l’IA pubblicata nel 2025 da agenzie di Stati Uniti, Australia, Nuova Zelanda e Regno Unito sottolinea la necessità di proteggere i dati durante tutto il ciclo di vita, con validazione, controllo degli accessi, tracciabilità e monitoraggio continuo. Il documento è disponibile in AI Data Security, il portale ufficiale del Governo australiano.
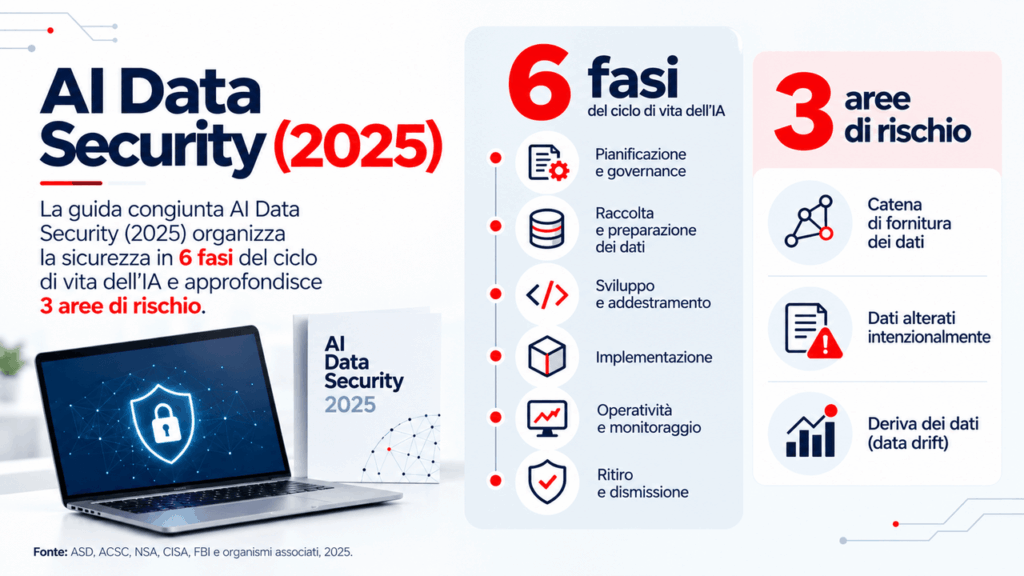
AI data security sicurezza nei sistemi RAG Helpransomware

Cosa fare se il tuo assistente RAG mostra già risposte manipolate

Se compaiono risposte anomale, citazioni impossibili o informazioni provenienti da altri reparti, è opportuno sospendere temporaneamente l’accesso alle fonti sospette e preservare le evidenze. 

Il team deve identificare la query interessata, i frammenti recuperati, la loro provenienza e le identità che potrebbero aver ricevuto informazioni non autorizzate.

Successivamente occorre rimuovere o mettere in quarantena il contenuto compromesso, ricostruire gli indici necessari, rivedere i permessi e confrontare i risultati con documentazione autentica. 

Se si è verificato un accesso indebito o una fuga di dati, il caso deve essere gestito come un incidente di sicurezza, attivando il piano di risposta agli attacchi informatici e i processi legali pertinenti.

Non basta modificare un’istruzione del chatbot e proseguire. Il ripristino richiede di confermare che la fonte alterata non compaia più, che gli indici siano stati aggiornati e che i test avversariali non riproducano il problema.

rimuovere ransomware supporto gratuito helpransomware

Soccorso Immediato per Ransomware

Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.

Conclusione

Un sistema RAG può facilitare l’accesso alla conoscenza aziendale, ma permette anche ai contenuti esterni di influenzare direttamente ciò che l’IA risponde. Proteggere il modello senza proteggere documenti, permessi, vettori e registri lascia aperta un’importante superficie di attacco.

La sicurezza nei sistemi RAG si costruisce con fonti affidabili, controlli di accesso reali, test di manipolazione e un processo di risposta definito.

Per le organizzazioni che integrano l’IA nelle operazioni critiche, valutare questi controlli prima del deployment è importante quanto misurare l’utilità dell’assistente.

FAQ

Un sistema RAG può essere attaccato anche se il modello non viene addestrato con dati interni?

Sì. È sufficiente che consulti documenti manipolati o non autorizzati perché una risposta possa essere compromessa. Il rischio risiede nel recupero e nell’uso dei contenuti, non necessariamente nell’addestramento. Per questo devono essere protette anche le fonti e i meccanismi che incorporano informazioni nel sistema. 

Mostrare la fonte di ogni risposta impedisce il prompt injection?

No. Le citazioni aiutano a verificare ciò che è stato recuperato, ma anche una fonte può essere manipolata. È necessario validarne la provenienza ed evitare che il modello interpreti istruzioni nascoste come comandi. È inoltre opportuno limitare quali contenuti possono influenzare il comportamento del sistema durante il recupero. 

Come impedire a un dipendente di consultare documenti di un altro reparto?

Applicando controlli di accesso nella ricerca, collegati all’identità dell’utente e alle autorizzazioni reali su ciascun documento. L’interfaccia, da sola, non deve decidere quali frammenti vengono recuperati.

È sufficiente eliminare il file contaminato?

Non sempre. Devono essere eliminati anche i frammenti e i vettori derivati, aggiornati indici e cache, riesaminate le query interessate e verificato che il contenuto non compaia più nelle risposte. È inoltre necessario controllare che eventuali copie o versioni precedenti non restino accessibili al sistema.

Chi deve essere responsabile della sicurezza di un RAG aziendale?

La responsabilità è condivisa: l’IT gestisce infrastruttura e permessi; il team di sicurezza testa gli abusi e monitora; le aree proprietarie dei dati validano i contenuti; la direzione definisce la tolleranza al rischio e la supervisione.

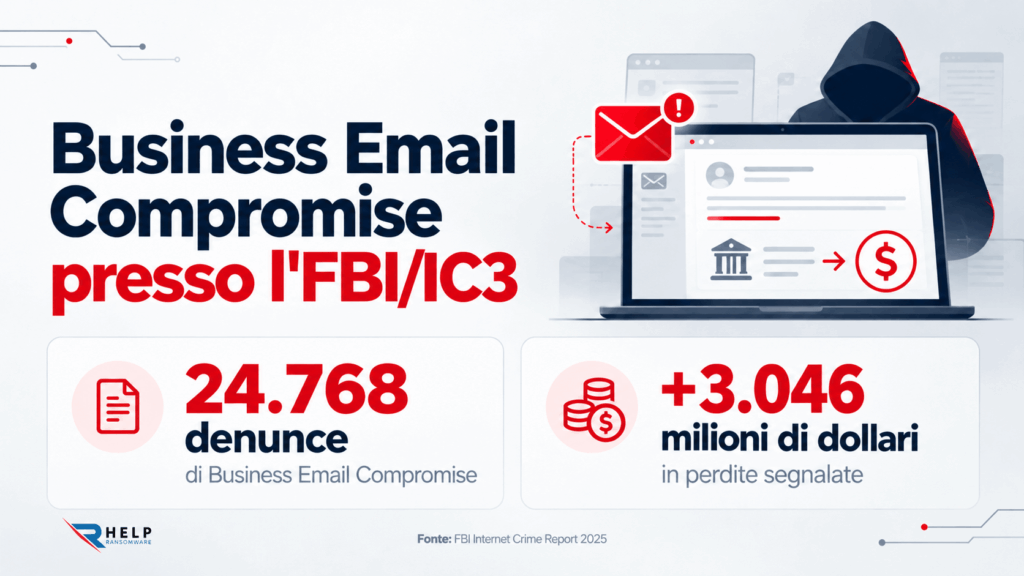
Il business email compromise dimostra che un’azienda può perdere milioni senza cifratura, malware visibile o una schermata di riscatto. Basta un’email credibile, un account compromesso o un falso ordine di pagamento perché il denaro venga trasferito prima che il team di sicurezza rilevi la frode.

Questo tipo di attacco sfrutta la fiducia interna: dirigenti, fornitori, responsabili finanziari, team acquisti o personale delle risorse umane. Per questo è particolarmente pericoloso per le organizzazioni con processi di pagamento rapidi, catene di approvazione poco chiare o comunicazioni sensibili via email.

La differenza rispetto ad altri incidenti è che il danno avviene in silenzio. Mentre il ransomware blocca i sistemi, il business email compromise imita le normali routine di lavoro: fatture, modifiche delle coordinate bancarie, istruzioni urgenti e conversazioni aziendali apparentemente legittime.

Hai bisogno di aiuto per recuperare i tuoi dati? HelpRansomware

Soccorso Immediato per Ransomware

Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.

Che cos’è il business email compromise

Il business email compromise, noto anche come BEC, è una frode in cui gli attaccanti manipolano o impersonano le comunicazioni email per indurre trasferimenti di denaro, modifiche dei conti bancari o l’invio di informazioni sensibili. 

L’FBI lo definisce una truffa sofisticata rivolta ad aziende e persone che effettuano trasferimenti legittimi di fondi, normalmente tramite ingegneria sociale o intrusione negli account di posta elettronica.

In pratica, l’attaccante può fingersi un CEO, un fornitore, un avvocato, un cliente o un dipendente interno. L’obiettivo non è sempre infettare i sistemi, ma ingannare una persona autorizzata ad approvare un’operazione. Per questo il BEC deve essere trattato come uno dei crimini informatici più rilevanti per le aree finanziarie e la direzione.

Secondo il FBI Internet Crime Report 2025, l’IC3 ha ricevuto 24.768 segnalazioni di Business Email Compromise nel 2025, con perdite superiori a 3,046 miliardi di dollari. Questo lo rende una delle forme di frode aziendale più costose segnalate all’FBI.

Presso l'FBI IC3 business email compromise Helpransomware

Come funziona un attacco BEC

Un attacco BEC inizia spesso con una fase di ricognizione. I criminali analizzano organigrammi, profili LinkedIn, comunicati aziendali, fornitori, domini simili, orari e nomi dei responsabili finanziari. 

Con queste informazioni preparano un messaggio che appare normale all’interno del flusso di lavoro dell’azienda.

Successivamente possono registrare un dominio quasi identico a quello reale, compromettere un account legittimo o creare una conversazione falsa. L’email non contiene sempre link malevoli né allegati: spesso chiede soltanto di confermare una fattura, modificare le coordinate bancarie o effettuare un bonifico urgente.

Il NCSC del Regno Unito descrive questa frode come una situazione in cui i criminali inviano email personalizzate per l’organizzazione, si spacciano per contatti abituali e possono chiedere che il pagamento venga inviato a un conto bancario diverso. Proprio questa apparente normalità rende l’attacco così efficace.

Le varianti più comuni del Business Email Compromise

Il business email compromise non ha un’unica forma. Una delle varianti più note è la frode del CEO, in cui l’attaccante si finge un dirigente e richiede un bonifico urgente. La pressione si basa spesso su frasi come “sono in riunione”, “è riservato” o “deve partire oggi”.

Un’altra variante frequente è la frode del fornitore. In questo caso, i criminali intercettano o imitano le comunicazioni di un fornitore reale e chiedono di aggiornare le coordinate bancarie prima del pagamento successivo. 

Esiste anche la deviazione dello stipendio, in cui vengono ingannate le risorse umane per cambiare il conto di accredito di un dipendente.

Negli ultimi anni, la minaccia è diventata più convincente grazie all’uso dell’IA generativa, di audio falsi o di tecniche di suplantazione dell’identità più sofisticate. Un caso di frode con deepfake può amplificare il BEC quando il presunto ordine non arriva soltanto via email, ma anche tramite chiamata, videoconferenza o messaggio vocale.

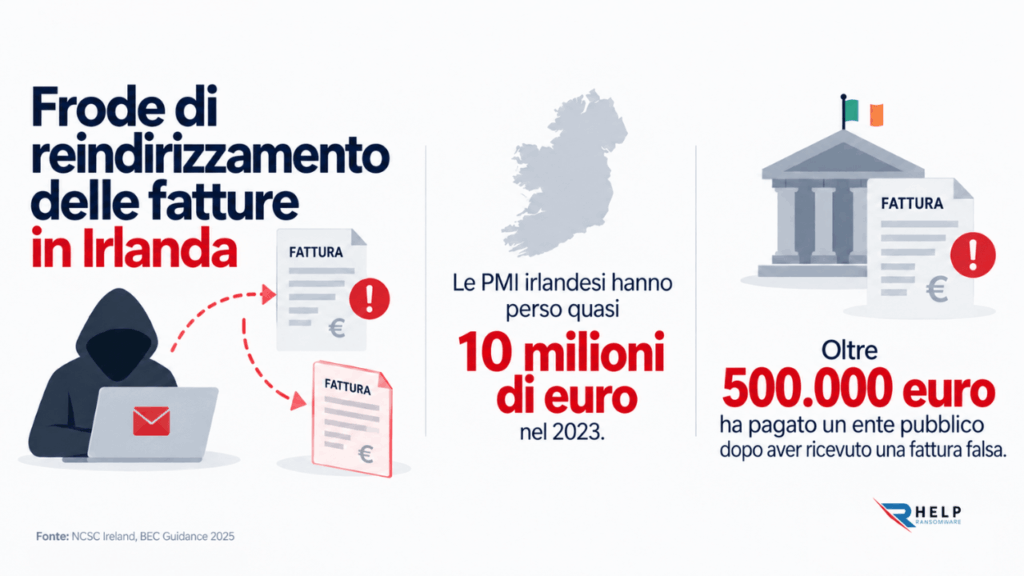
Frode Irlanda business email compromise Helpransomware

Perché il BEC ruba milioni senza usare ransomware

Il BEC non ha bisogno di bloccare i file perché colpisce direttamente il processo decisionale. Se un dipendente crede che la richiesta provenga da un fornitore affidabile o da un superiore, può approvare il pagamento senza attivare allarmi tecnici. L’operazione appare legittima alla banca, al sistema contabile e al flusso interno dell’azienda.

Inoltre, la frode viene spesso rilevata tardi. Molte organizzazioni scoprono l’inganno quando il fornitore reale reclama un pagamento non ricevuto o quando la banca conferma che i fondi sono già stati trasferiti su altri conti. 

A differenza di un attacco visibile, il business email compromise può rimanere nascosto fino a quando il denaro è già uscito.

Per questo la cybersecurity per le aziende deve includere controlli finanziari, verifica umana e regole di approvazione. Non basta proteggere gli endpoint: occorre proteggere anche i processi di pagamento, i fornitori e i canali di comunicazione.

Caso reale: come viene costruita una truffa BEC

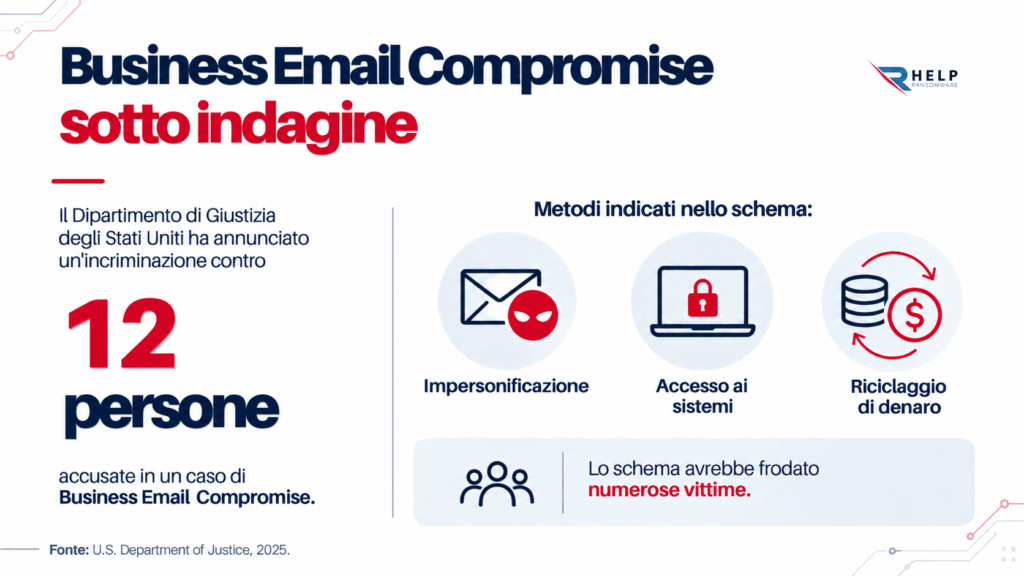
I casi giudiziari mostrano che il BEC combina sorveglianza, suplantazione d’identità e riciclaggio di denaro. Nel gennaio 2025, il Dipartimento di Giustizia degli Stati Uniti ha annunciato l’incriminazione di 12 persone per uno schema nazionale di Business Email Compromise che avrebbe frodato numerose vittime.

Secondo l’accusa, gli imputati avrebbero avuto accesso ai sistemi delle vittime per monitorare le comunicazioni, identificare contatti, conti finanziari, pratiche commerciali e possibili trasferimenti. 

Successivamente utilizzavano email contraffatte per fingersi personale interno, partner, fornitori o altre parti interessate. Questo schema è importante perché dimostra che il BEC non è soltanto “un’email falsa”. 

In molti casi, l’attaccante osserva come lavora l’azienda prima di agire. Più conosce le abitudini di pagamento, più credibile sarà l’istruzione fraudolenta.

business email compromise sotto indagine Helpransomware

Come riconoscere i segnali del Business Email Compromise

I segnali del BEC si trovano spesso nel contesto, non in un file malevolo. Un cambio improvviso di conto bancario, una richiesta fuori dal processo abituale, un’urgenza ingiustificata o un’istruzione di riservatezza devono attivare una verifica indipendente.

È inoltre opportuno controllare i dettagli tecnici: domini simili, risposte inviate da dispositivi mobili, modifiche nella firma dell’email, conversazioni con destinatari inattesi, regole di inoltro in caselle compromesse o comunicazioni con fornitori provenienti da account non verificati.

La chiave è che il team finanziario abbia l’autorità per fermare un’operazione. Se la cultura interna penalizza i ritardi o premia la velocità più della verifica, l’attaccante avrà un vantaggio. 

La prevenzione del BEC dipende tanto dai controlli tecnici quanto da processi chiari.

Misure per prevenire il business email compromise

La prima difesa consiste nell’introdurre una verifica al di fuori dell’email. Qualsiasi modifica delle coordinate bancarie, richiesta urgente o pagamento eccezionale deve essere confermata telefonicamente usando un contatto già registrato, non il numero indicato nel messaggio sospetto.

È inoltre necessario attivare controlli tecnici. La FTC raccomanda di utilizzare l’autenticazione email tramite SPF, DKIM e DMARC per rendere più difficile ai truffatori impersonare il dominio di un’azienda. È inoltre consigliabile applicare l’MFA, controllare le regole di inoltro, monitorare gli accessi anomali e limitare i permessi nelle caselle finanziarie.

Parallelamente, l’azienda deve rafforzare le doppie approvazioni, gli elenchi verificati dei fornitori, i limiti per i pagamenti urgenti e i registri delle modifiche. 

Questi controlli devono rientrare in un piano di risposta agli attacchi informatici che includa anche la frode finanziaria, la conservazione delle evidenze e il contatto immediato con la banca.

Non sai come decifrare i tuoi file? HelpRansomware

Soccorso Immediato per Ransomware

Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.

Cosa fare se l’azienda cade vittima di un BEC

Se il pagamento è già stato inviato, il tempo è un fattore critico. L’azienda deve contattare immediatamente la propria banca per richiedere il blocco, la revoca o la tracciabilità dei fondi. 

Successivamente deve coinvolgere il team legale, finanziario e di sicurezza, la direzione e, quando opportuno, le autorità.

È inoltre necessario conservare email, intestazioni, registri di accesso, dati dei trasferimenti, chiamate, messaggi e qualsiasi evidenza correlata. L’obiettivo è ricostruire l’attacco: come è iniziato, quale account è stato compromesso, quali informazioni ha visto l’attaccante e quali controlli hanno fallito.

Una volta contenuta l’emergenza finanziaria, l’organizzazione deve controllare caselle di posta, password, MFA, regole di inoltro, domini simili e processi di pagamento. 

L’analisi successiva all’incidente fa parte del recupero: un BEC deve concludersi con miglioramenti operativi, non soltanto con un’indagine tecnica.

Conclusione

Il business email compromise è pericoloso perché non deve necessariamente sembrare un cyberattacco. Può arrivare come una richiesta normale, da un account conosciuto e proprio nel momento in cui l’azienda si aspetta di effettuare un pagamento. Per questo può rubare milioni senza ransomware, senza malware e senza rumore tecnico.

La protezione richiede di combinare tecnologia, processi e cultura: MFA, SPF, DKIM, DMARC, verifica tramite canali indipendenti, doppia approvazione, formazione e capacità di risposta rapida. 

L’azienda che verifica prima di pagare riduce drasticamente il margine di manovra dell’attaccante.

In HelpRansomware, aiutiamo le organizzazioni a prepararsi agli incidenti di cybersecurity, alle frodi digitali e alle crisi derivanti dagli attacchi. Di fronte al BEC, la difesa migliore è anticipare l’inganno prima che il denaro venga trasferito.

FAQ

Il Business Email Compromise implica sempre un account compromesso?

No. A volte l’account è compromesso, ma in altri casi l’attaccante utilizza domini simili, email contraffatte o informazioni pubbliche per creare una richiesta credibile. Per questo bisogna verificare il processo, non soltanto l’indirizzo del mittente.

Perché il BEC può essere più difficile da rilevare del ransomware?

Perché non genera sempre allarmi tecnici. L’email può non contenere malware né link sospetti. L’inganno avviene nella decisione umana: approvare un pagamento, modificare un dato bancario o condividere informazioni sensibili.

Quale area dell’azienda deve guidare la prevenzione del BEC?

Deve essere uno sforzo congiunto tra finanza, IT, sicurezza, area legale e direzione. Se viene trattato soltanto come un problema tecnico, i processi di pagamento e approvazione restano esposti. Finanza e direzione devono rafforzare i controlli su bonifici, modifiche bancarie e autorizzazioni sensibili.

L’IA può aumentare il rischio di Business Email Compromise?

Sì. L’IA può aiutare a scrivere messaggi più convincenti, imitare il tono aziendale, tradurre email o creare audio falsi. Questo rende ancora più importante la verifica indipendente. Può inoltre rendere più difficile riconoscere i tradizionali segnali di allarme di una frode.

Quale semplice controllo riduce maggiormente il rischio?

Confermare qualsiasi modifica del conto bancario o pagamento urgente tramite un canale indipendente, usando contatti verificati in precedenza. Questa misura di base può fermare le frodi anche quando l’email sembra legittima.

L’AI Act non è più una proposta lontana. Per molte aziende è diventato un obbligo concreto che impone di rivedere come i sistemi di intelligenza artificiale vengono sviluppati, acquistati, integrati e utilizzati all’interno dell’organizzazione.

La sfida non consiste soltanto nel “rispettare una legge europea”. Il vero problema è sapere quali strumenti di IA utilizza l’azienda, quali dati elaborano, chi li controlla, quali rischi generano e quali misure di sicurezza, trasparenza e supervisione devono essere applicate prima che arrivino un audit, un reclamo o un incidente.

Per questo, parlare di AI Act per aziende significa parlare di governance, cybersecurity, protezione dei dati e gestione dei rischi. Le organizzazioni che aspettano fino all’ultimo momento avranno maggiori difficoltà a classificare i sistemi, documentare le decisioni e dimostrare di utilizzare l’IA in modo sicuro e responsabile.

Non sei sicuro del tipo di ransomware che ha crittografato i tuoi dati? HelpRansomware

Esperti nella Rimozione di Ransomware

Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.

Che cos’è l’AI Act e perché riguarda le aziende

L’AI Act è il quadro normativo dell’Unione europea per l’intelligenza artificiale. Il suo obiettivo è regolamentare l’uso dell’IA con un approccio basato sul rischio: quanto maggiore è il potenziale impatto di un sistema sulla sicurezza, sui diritti fondamentali o sulle persone, tanto più stringenti saranno gli obblighi.

Per un’azienda, ciò significa che non tutti gli utilizzi dell’IA vengono trattati allo stesso modo. Un chatbot interno per la produttività non presenta lo stesso livello di rischio di un sistema che decide l’accesso a occupazione, credito, istruzione, servizi essenziali o processi critici. La chiave è identificare il caso d’uso, il ruolo dell’azienda e il livello di rischio applicabile.

Questo approccio è direttamente collegato alla cybersecurity nell’era dell’IA. Se un’organizzazione utilizza modelli generativi, assistenti automatizzati o agenti di intelligenza artificiale, deve controllare non solo le prestazioni del sistema, ma anche i rischi di fuga di dati, manipolazione, bias, errori operativi e abuso da parte di terzi.

AI Act per aziende applicazione Helpransomware

Quali aziende devono prepararsi a rispettare l’AI Act

L’AI Act non riguarda soltanto gli sviluppatori di modelli. Può interessare anche le aziende che acquistano, integrano o implementano sistemi di IA nei processi interni o nei servizi destinati al mercato europeo. 

Un’organizzazione può agire come fornitore, deployer, distributore, importatore o utilizzatore professionale, e ogni ruolo comporta responsabilità diverse.

Per questo, il primo passo non è redigere una policy generica, ma creare un inventario reale dell’IA. L’azienda deve sapere quali sistemi utilizza, a che cosa servono, quali dati elaborano, chi li gestisce, quali fornitori intervengono e se l’output del sistema incide su decisioni rilevanti per clienti, dipendenti o terze parti.

È inoltre necessario verificare l’uso informale di strumenti esterni. Molte aziende hanno già casi di shadow AI: dipendenti che utilizzano applicazioni generative per riassumere documenti, creare codice, analizzare contratti o preparare risposte commerciali senza un’approvazione formale. Anche se può sembrare semplice produttività, può generare rischi per la riservatezza, la conformità e la sicurezza.

AI Act per aziende sanzioni previste Helpransomware

Che cosa richiede l’AI Act in base al livello di rischio

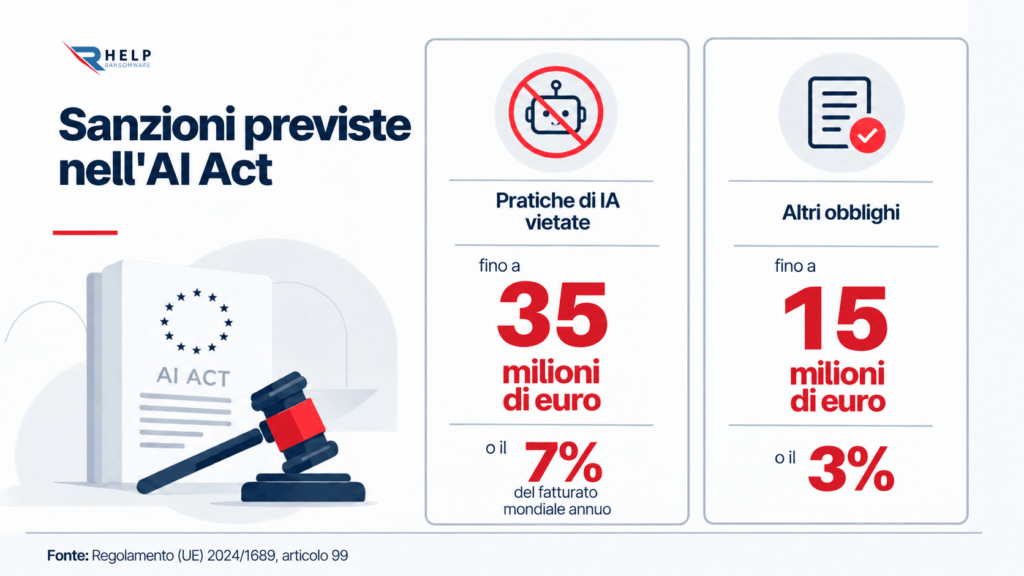
L’AI Act classifica i sistemi in base al livello di rischio. Le pratiche vietate sono escluse dal mercato. I sistemi ad alto rischio devono rispettare requisiti più rigorosi. 

Alcuni sistemi a rischio limitato sono soggetti a obblighi di trasparenza. I modelli di IA per finalità generali prevedono inoltre obblighi specifici per i loro fornitori.

Pratiche vietate

Le pratiche vietate sono quelle che la normativa considera incompatibili con la sicurezza o con i diritti fondamentali. 

Per un’azienda, ciò significa verificare casi di manipolazione, sfruttamento delle vulnerabilità, social scoring, determinati usi biometrici o sistemi che possono incidere sulle persone in modo abusivo.

Sistemi ad alto rischio

I sistemi ad alto rischio richiedono controlli più rigorosi: gestione dei rischi, governance dei dati, documentazione tecnica, registrazione delle attività, supervisione umana, accuratezza, robustezza e cybersecurity. 

Se un’azienda utilizza l’IA nella selezione del personale, nella valutazione delle prestazioni, nei servizi essenziali, nell’istruzione, nelle infrastrutture critiche o in processi regolamentati, deve verificare se rientra in questa categoria.

Trasparenza e modelli di IA per finalità generali

Gli obblighi di trasparenza sono particolarmente rilevanti per chatbot, sistemi che generano contenuti sintetici, deepfake o strumenti che interagiscono con gli utenti. 

Inoltre, gli obblighi per i modelli di IA per finalità generali comprendono requisiti relativi alla documentazione, alle informazioni per i fornitori a valle, al rispetto del diritto d’autore e, per i modelli con rischio sistemico, alla valutazione e mitigazione dei rischi.

AI Act, cybersecurity e dati aziendali

La conformità all’AI Act non può essere separata dalla cybersecurity. Un sistema di IA può essere vulnerabile ad attacchi di prompt injection, esposizione di dati sensibili, uso improprio dei connettori, manipolazione degli input o data poisoning. Quando il sistema dispone di autonomia o accesso a informazioni interne, il rischio aumenta.

La conformità all’AI Act può inoltre basarsi su framework internazionali di gestione dei rischi. Il NIST AI Risk Management Framework propone un approccio volontario per integrare criteri di affidabilità, sicurezza e governance nella progettazione, nell’implementazione e nell’uso dei sistemi di IA. 

L’articolo 15 dell’AI Act richiede che i sistemi ad alto rischio raggiungano livelli adeguati di accuratezza, robustezza e cybersecurity durante tutto il loro ciclo di vita. Ciò impone di progettare la sicurezza fin dall’inizio: controlli di accesso, tracciabilità, test, gestione delle vulnerabilità, supervisione umana e limiti chiari su ciò che l’IA può fare.

È essenziale proteggere i dati aziendali, controllando input, output, fornitori e autorizzazioni per ridurre il rischio di fughe di informazioni riservate.

I tuoi file sono stati danneggiati dopo un attacco ransomware? HelpRansomware

Esperti nella Rimozione di Ransomware

Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.

Date chiave dell’AI Act che le aziende non devono ignorare

Il calendario di applicazione è graduale, ma questo non significa che le aziende possano aspettare. Alcuni obblighi sono già in vigore e altri richiedono una preparazione anticipata, soprattutto quando riguardano sistemi complessi, fornitori esterni o processi ad alto rischio.

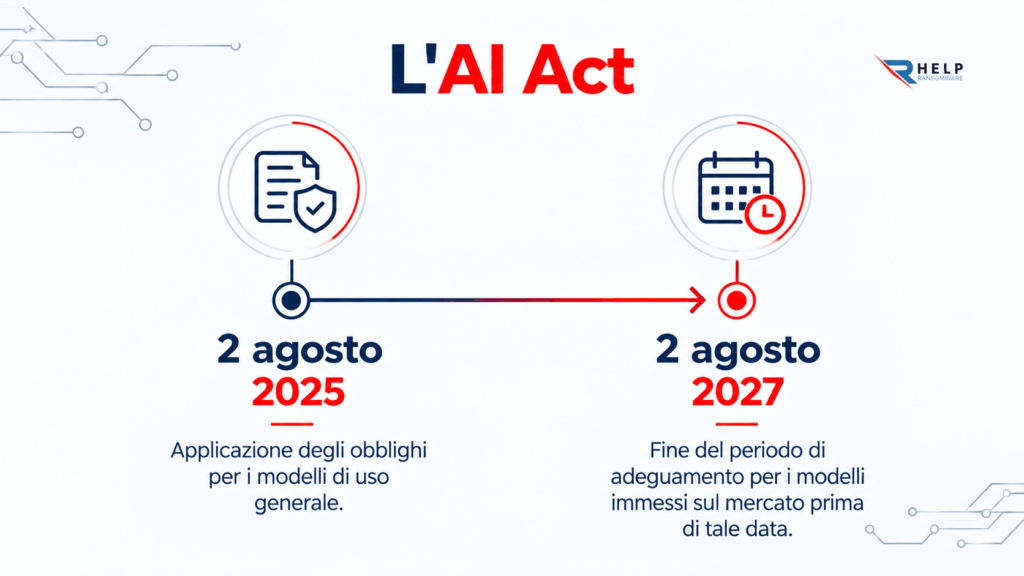
L’alfabetizzazione in materia di IA ha iniziato ad applicarsi il 2 febbraio 2025. Da quella data, fornitori e deployer devono adottare misure affinché il personale e le altre persone che utilizzano sistemi di IA per loro conto dispongano di un livello sufficiente di conoscenza dell’IA, tenendo conto del contesto d’uso, dei rischi e delle persone interessate.

Dal 2 agosto 2026 hanno iniziato ad applicarsi obblighi di trasparenza per determinati sistemi, comprese le soluzioni che interagiscono direttamente con le persone o generano contenuti sintetici. 

Le regole sui sistemi ad alto rischio prevedono fasi successive, perciò le aziende devono mappare fin da ora quali sistemi potrebbero rientrarvi e quale documentazione sarà necessaria.

Come preparare la tua azienda a rispettare l’AI Act

La preparazione deve iniziare con un inventario dei sistemi di IA utilizzati in tutta l’organizzazione, non soltanto dall’IT. I rischi maggiori possono trovarsi in strumenti adottati da team di business o fornitori senza una revisione centralizzata.

Successivamente, ogni sistema deve essere classificato in base alla finalità, ai dati trattati, al livello di autonomia, all’impatto sulle persone e alla dipendenza da terze parti. Questa classificazione consente di stabilire le priorità: quali sistemi richiedono controlli urgenti, quali necessitano di una revisione contrattuale e quali devono essere limitati o ritirati.

L’azienda deve documentare ogni sistema di IA, i responsabili, i dati, i controlli e il piano di risposta agli incidenti.

AI Act per aziende Regno Unito Helpransomware

Infine, la conformità deve essere collegata al piano di risposta agli attacchi informatici. Se uno strumento di IA non funziona correttamente, espone dati o viene manipolato, l’azienda deve sapere con chiarezza chi risponde, che cosa comunica, quali evidenze conserva e come limita l’impatto.

Errori frequenti nell’affrontare l’AI Act in azienda

Uno degli errori più comuni è affrontare l’AI Act come un obbligo isolato, senza collegarlo alla governance interna, alla gestione dei rischi e alla supervisione umana. 

I Principi dell’OCSE sull’intelligenza artificiale raccomandano che i sistemi di IA siano trasparenti, robusti, sicuri, responsabili e supervisionati durante tutto il loro ciclo di vita, criteri che aiutano a trasformare la conformità in una pratica aziendale continua.

Il secondo errore è presumere che riguardi solo le aziende che sviluppano IA. Molte organizzazioni non addestrano modelli, ma li integrano nei processi interni o utilizzano servizi di terze parti. 

In questi casi, devono comprendere il proprio ruolo, rivedere i contratti e richiedere al fornitore informazioni sufficienti.

Il terzo errore è dimenticare la dimensione reputazionale. Un incidente legato all’IA può comportare fuga di dati, decisioni discriminatorie, generazione di contenuti ingannevoli o frode con deepfake. Essere conformi non significa soltanto evitare sanzioni: significa anche proteggere la fiducia del mercato.

Conclusione

L’AI Act per aziende segna un cambiamento profondo: l’intelligenza artificiale smette di essere soltanto uno strumento tecnologico e diventa un sistema che deve essere governato, documentato e protetto. 

Le aziende che utilizzano già l’IA devono agire ora per identificare i rischi, classificare i sistemi, formare i team e introdurre controlli prima che gli obblighi più stringenti diventino pienamente applicabili.

La preparazione non deve limitarsi a una policy interna. Richiede inventario, analisi dei rischi, revisione dei fornitori, misure di cybersecurity, trasparenza, formazione e risposta agli incidenti. Quanto prima viene regolato l’uso dell’IA, tanto più sarà semplice dimostrare la conformità e ridurre l’esposizione.

In HelpRansomware, aiutiamo le aziende a rafforzare la sicurezza, rispondere agli incidenti digitali e prepararsi ai rischi che combinano IA, dati, attacchi informatici e reputazione. Di fronte all’AI Act, anticipare gli obblighi è il modo migliore per trasformare la conformità normativa in un vantaggio di fiducia.

FAQ

L’AI Act riguarda anche le aziende al di fuori dell’Unione europea?

Sì, può riguardare anche aziende con sede fuori dall’UE se offrono sistemi di IA sul mercato europeo o se i risultati di tali sistemi vengono utilizzati nell’Unione europea. Per questo, un’azienda internazionale deve verificare se i propri prodotti, servizi o processi hanno un impatto su utenti o clienti in Europa.

Che cosa deve fare per prima cosa un’azienda per prepararsi?

Il primo passo è creare un inventario dei sistemi di IA. L’azienda deve sapere quali strumenti utilizza, per quale finalità, quali dati elaborano, chi li gestisce, quale fornitore è coinvolto e quale impatto possono avere sulle persone o su decisioni rilevanti.

L’alfabetizzazione in materia di IA è obbligatoria?

Sì. L’AI Act richiede che fornitori e deployer adottino misure per garantire un livello sufficiente di alfabetizzazione in materia di IA al personale e alle altre persone che utilizzano sistemi per loro conto. Ciò implica una formazione proporzionata al contesto, al rischio e al tipo di sistema utilizzato.

Usare ChatGPT o un altro strumento generativo significa violare l’AI Act?

Non necessariamente. Il rischio dipende dal caso d’uso, dai dati inseriti, dall’impatto dell’output e dal ruolo dell’azienda. Il problema nasce quando gli strumenti vengono utilizzati senza controllo, con informazioni sensibili o per decisioni che richiedono supervisione, trasparenza o documentazione.

L’AI Act sostituisce altre norme come il GDPR?

No. L’AI Act convive con altre normative, come quelle sulla protezione dei dati, sulla cybersecurity, sui consumatori, sul lavoro o sui settori regolamentati. Un’azienda può rispettare una parte dell’AI Act e avere comunque obblighi aggiuntivi se il sistema tratta dati personali o incide su settori regolamentati.

Quando un’azienda subisce un cyberattacco, la priorità immediata è spesso tecnica: contenere l’incidente e ripristinare i sistemi. Ma mentre l’IT lavora, cresce anche un’altra crisi: clienti, dipendenti, fornitori e media cercano risposte.

In quel momento, la comunicazione di crisi informatica smette di essere una questione di pubbliche relazioni e diventa uno strumento di controllo dei danni. Un messaggio chiaro riduce l’incertezza, protegge la fiducia ed evita che il silenzio venga interpretato come mancanza di trasparenza.

Molte organizzazioni preparano firewall, backup e protocolli tecnici, ma non stabiliscono cosa diranno quando l’incidente diventerà pubblico. In caso di ransomware, fughe di dati e cyberestorsione, comunicare tardi o male aggrava la crisi.

Hai bisogno di aiuto ora? HelpRansomware

Esperti nella Rimozione di Ransomware

Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.

Che cos’è la comunicazione di crisi informatica

La comunicazione di crisi informatica è l’insieme di messaggi, responsabili, canali e decisioni che un’organizzazione utilizza per informare durante un incidente di sicurezza. 

Il suo obiettivo non è minimizzare il problema, ma spiegare cosa si sa, cosa si sta indagando, quali misure sono state adottate e cosa devono fare le persone coinvolte.

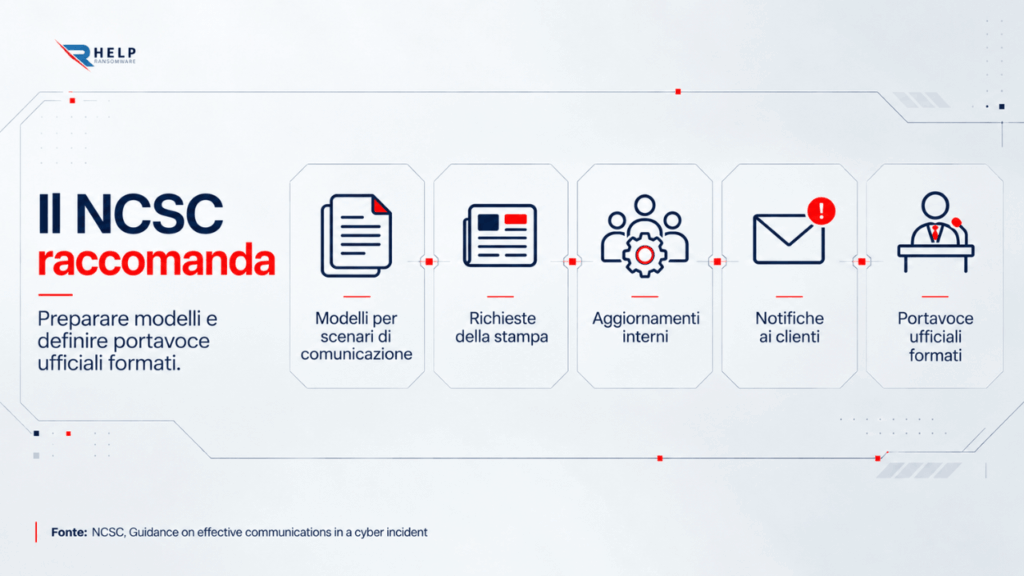
Il NCSC del Regno Unito ricorda che, durante un incidente, le organizzazioni tendono a dare priorità alla risposta tecnica e a relegare in secondo piano la comunicazione. Tuttavia, informare con chiarezza dipendenti, clienti, stakeholder e media è fondamentale per la percezione pubblica della risposta.

Questo è particolarmente importante se l’incidente include furto di dati, ransomware o pressioni da parte degli attaccanti. L’azienda deve parlare con una sola voce ed evitare contraddizioni, anche quando non dispone ancora di tutte le risposte.

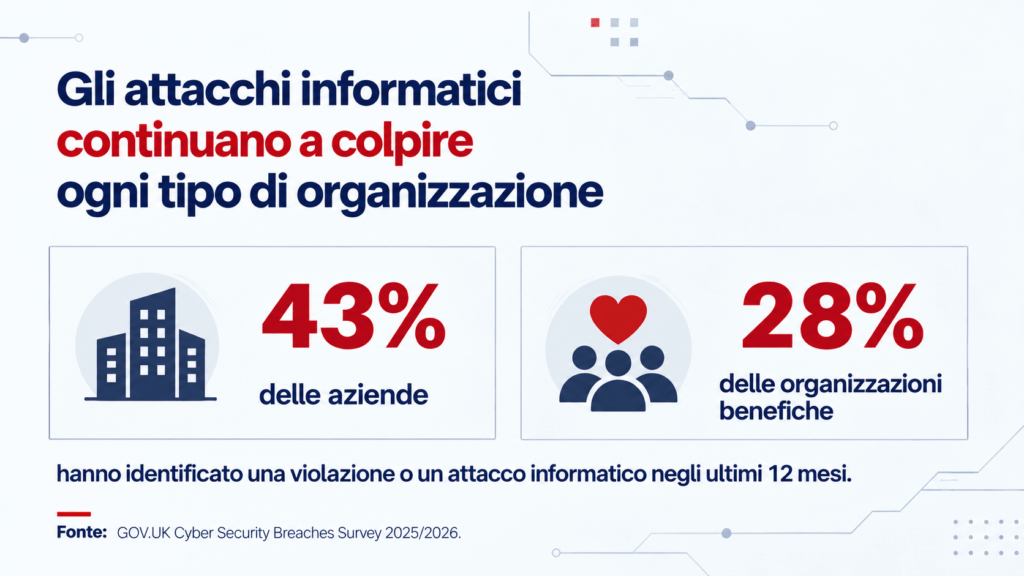
La frequenza degli incidenti dimostra che non si può improvvisare.

Cyber Security Breaches Survey Attacchi informatici Helpransomware

Perché ciò che dici può ridurre il danno reputazionale

Dopo un attacco ransomware, l’azienda non deve soltanto ripristinare i sistemi. Deve anche proteggere la fiducia di clienti, dipendenti, investitori, partner, fornitori e autorità di regolamentazione. 

La reputazione si deteriora quando l’organizzazione appare disorganizzata, nasconde informazioni o cambia più volte la propria versione dei fatti.

Una buona comunicazione non elimina l’incidente, ma riduce i danni secondari. Spiegare che l’indagine è in corso, offrire canali di contatto e fornire istruzioni concrete evita che terzi colmino i vuoti con voci o messaggi diffusi dagli attaccanti.

Il rischio di restare in silenzio

Restare in silenzio può sembrare prudente quando mancano ancora dettagli sull’incidente e l’azienda ha bisogno di tempo per verificare cosa è accaduto, misurare la portata e coordinare una risposta.

Ma se clienti o dipendenti vengono informati da terzi, l’azienda perde la capacità di spiegare il contesto e controllare la comunicazione.

Cosa deve dire un’azienda nelle prime ore

La comunicazione iniziale deve essere breve, precisa e onesta. Non è opportuno fare supposizioni, attribuire responsabilità senza prove né promettere tempi di recupero non confermati. 

È consigliabile comunicare cosa è stato rilevato, cosa potrebbe essere coinvolto, quali azioni sono state intraprese e quando verrà fornito il prossimo aggiornamento.

NIST ha aggiornato nel 2025 la propria SP 800-61 Rev. 3 sulle raccomandazioni per la risposta agli incidenti, allineando la gestione degli incidenti al Cybersecurity Framework 2.0. Questa impostazione rafforza il principio secondo cui la risposta non deve essere separata dalla gestione del rischio, dalla governance e dal coordinamento interno.

Per questo, il messaggio pubblico deve essere collegato al piano di risposta agli attacchi informatici. Area legale, direzione, IT, comunicazione, assistenza clienti e compliance devono convalidare le informazioni, senza però ritardare aggiornamenti utili a ridurre il rischio.

Prima di pubblicare un comunicato, l’azienda deve rispondere a tre domande: cosa sappiamo con certezza, cosa stiamo ancora indagando e cosa deve fare il pubblico. In caso contrario, genererà più dubbi che fiducia.

NCSC Comunicazione di crisi informatica Helpransomware

Comunicazione interna: il messaggio che evita il caos

La comunicazione interna è importante quanto quella esterna. Se i dipendenti non ricevono informazioni chiare, possono condividere dati errati, rispondere in modo contraddittorio ai clienti o cadere in nuove campagne di phishing che sfruttano la confusione generata dall’incidente.

Una strategia di cybersecurity aziendale deve includere messaggi preparati per dipendenti, dirigenti, supporto, vendite, assistenza clienti e fornitori critici. Ogni gruppo deve sapere cosa può dire, cosa non deve dire e a chi inoltrare le domande sensibili.

È inoltre opportuno predisporre canali alternativi. Se la posta elettronica aziendale è compromessa o sotto indagine, l’azienda deve disporre di canali sicuri per coordinare le decisioni.

Comunicazione esterna: clienti, fornitori, autorità di regolamentazione e media

La comunicazione esterna deve essere adattata a ciascun pubblico. Un cliente deve sapere se i propri dati, servizi o account sono a rischio. Un fornitore deve sapere se deve sospendere integrazioni o cambiare credenziali. Un’autorità di regolamentazione si aspetta notifiche entro i termini applicabili.

Quando sono coinvolti dati personali, la guida dell’ ICO sulle violazioni dei dati personali stabilisce che una violazione soggetta a notifica deve essere segnalata senza ingiustificato ritardo e, al più tardi, entro 72 ore dal momento in cui l’organizzazione ne viene a conoscenza. 

Se esiste un rischio elevato per le persone, gli interessati devono essere informati direttamente e senza ingiustificato ritardo.

Sebbene i termini varino a seconda della giurisdizione, il principio è comune: non basta indagare internamente. La comunicazione deve essere coordinata con compliance, privacy e protezione dei dati aziendali per fornire le informazioni necessarie senza divulgare dettagli che aumentino il rischio.

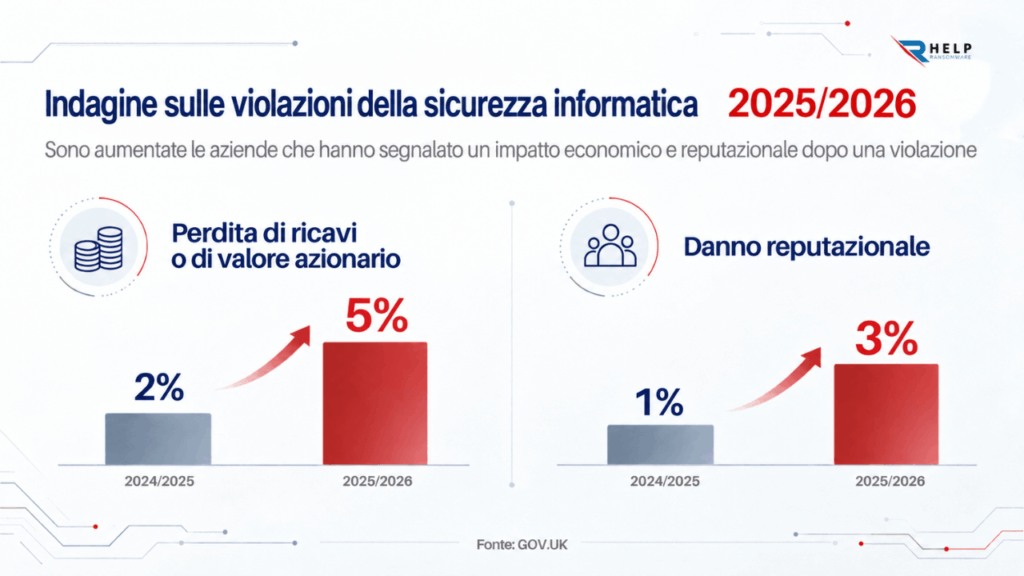
Inoltre, l’impatto reputazionale di una violazione non è ipotetico: compare già nelle statistiche ufficiali sulle conseguenze degli incidenti.

Comunicazione di crisi informatica Helpransomware

Ransomware, fuga di dati ed estorsione: come cambia il messaggio

La comunicazione diventa più delicata quando l’incidente include ransomware, furto di dati o minacce di pubblicazione. In questi casi, l’azienda può essere sotto pressione da parte di criminali che cercano di influenzare clienti, dipendenti e partner commerciali.

La CISA StopRansomware Guide raccomanda di creare, mantenere e testare un piano di base per la risposta agli incidenti e un piano di comunicazione associato per ransomware, estorsione di dati e violazioni.

Questo si collega alla cyberestorsione. Se gli attaccanti minacciano di pubblicare file o contattare i clienti, il comunicato deve riconoscere il rischio senza amplificare il messaggio criminale.

Se esiste una possibile fuga di dati nel Dark Web, l’azienda deve evitare affermazioni assolute. È preferibile spiegare che si sta indagando sulla portata dell’esfiltrazione e che gli interessati verranno informati quando saranno disponibili informazioni confermate.

Cosa non si dovrebbe dire

Non è opportuno minimizzare l’incidente, accusare terzi senza prove, negare una fuga di dati non confermata o pubblicare dettagli tecnici che possano aiutare l’attaccante. 

È inoltre sconsigliato improvvisare risposte diverse per clienti, stampa e dipendenti. La coerenza del messaggio fa parte del contenimento.

Non sai come decifrare i tuoi file? HelpRansomware

Soccorso Immediato per Ransomware

Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.

Come preparare un piano di comunicazione di crisi informatica

Un piano di comunicazione di crisi informatica deve essere scritto, testato e collegato ai piani tecnici di recupero. Deve riflettere i rischi reali dell’azienda, i suoi pubblici, gli obblighi normativi e i servizi critici.

Come minimo, deve includere portavoce, responsabili dell’approvazione, messaggi iniziali, domande frequenti, canali alternativi, criteri di escalation e un calendario degli aggiornamenti. 

Deve inoltre contemplare ransomware, furto di dati, indisponibilità dei servizi ed esposizione pubblica.

Deve essere testato insieme alle esercitazioni di cyber resilienza. Un’azienda resiliente mantiene anche la fiducia, coordina le decisioni e comunica in modo responsabile sotto pressione.

Conclusione

La comunicazione di crisi informatica può fare la differenza tra una risposta ordinata e una crisi reputazionale. Durante un cyberattacco, l’azienda non controlla tutto: non controlla l’attaccante, le voci né sempre i tempi di recupero. Può però controllare la qualità, la chiarezza e la responsabilità del proprio messaggio.

Preparare questa comunicazione prima dell’incidente consente di guadagnare tempo, ridurre le contraddizioni e proteggere la fiducia. In HelpRansomware, affianchiamo le aziende nella risposta a ransomware, estorsione digitale e recupero di informazioni critiche.

FAQ 

Quando deve comunicare un’azienda che ha subito un cyberattacco?

Quando dispone di un minimo di informazioni verificate e vi è un impatto su clienti, dipendenti, servizi o dati. Non è necessario concludere l’intera indagine, ma occorre evitare speculazioni e spiegare quando verranno forniti nuovi aggiornamenti. È importante anche indicare quali misure immediate sono state adottate per contenere l’incidente.

Chi deve approvare i messaggi durante una crisi informatica?

Direzione, area legale, comunicazione, IT, privacy e assistenza clienti devono coordinarsi. L’approvazione deve essere rapida ma controllata, per evitare contraddizioni o promesse impossibili da mantenere.

Cosa deve includere il primo comunicato dopo un incidente?

Cosa si sa, cosa si sta indagando, quali misure sono state adottate, quali servizi o dati potrebbero essere coinvolti e cosa devono fare le persone interessate. Utile indicare anche dove trovare aggiornamenti ufficiali e ulteriori istruzioni.

È meglio aspettare fino a conoscere tutti i dettagli?

Non sempre. Aspettare troppo può aumentare voci, sfiducia o esposizione di terzi. È preferibile comunicare progressivamente e sulla base di fatti confermati. Ogni aggiornamento dovrebbe chiarire cosa si sa, cosa è ancora in fase di verifica e quali misure sono state adottate.

Come si comunica una possibile fuga di dati?

Con prudenza e chiarezza. L’azienda deve spiegare che sta analizzando la portata dell’esposizione e impegnarsi a informare gli interessati quando saranno disponibili informazioni verificate.

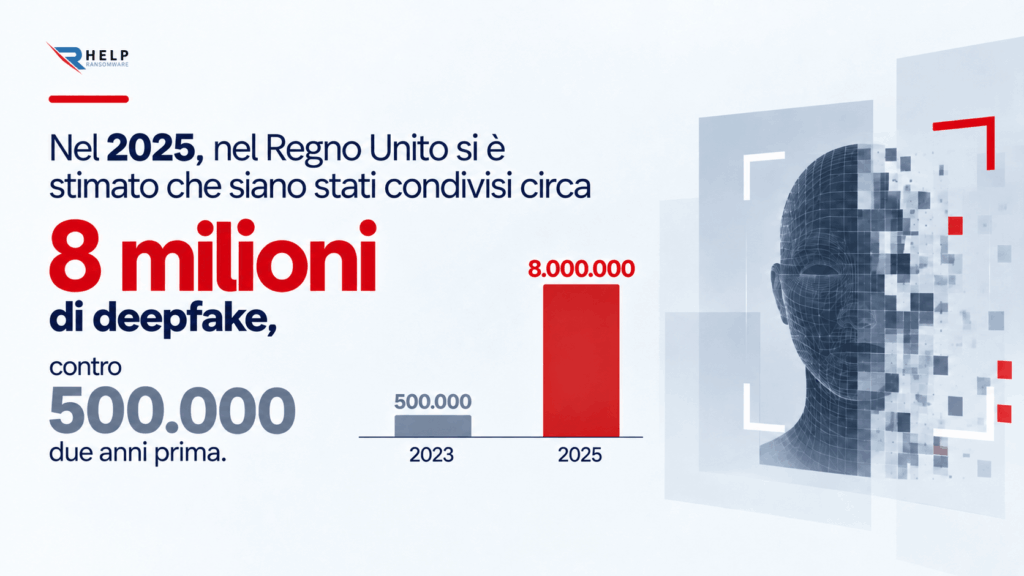
La frode con deepfake non è più una minaccia futuristica. Oggi può comparire in una videochiamata, in un messaggio vocale, in un colloquio online, in un presunto ordine del CEO o in un’identità falsa creata per aprire conti, richiedere pagamenti o accedere a informazioni sensibili.

I deepfake possono imitare voci, volti e segnali umani, riducendo la diffidenza di dipendenti, fornitori e clienti. Per questo la verifica dell’identità diventa un controllo di sicurezza fondamentale.

Il problema non riguarda soltanto la qualità visiva della falsificazione. Il rischio reale nasce quando i deepfake si combinano con ingegneria sociale, pressione psicologica, dati trapelati e processi interni deboli. A quel punto, la frode non dipende più da un malware sofisticato, ma sfrutta decisioni umane prese sotto pressione.

Non sei sicuro del tipo di ransomware che ha crittografato i tuoi dati? HelpRansomware

Esperti nella Rimozione di Ransomware

Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.

Che cos’è la frode con deepfake

La frode con deepfake utilizza l’intelligenza artificiale per creare o manipolare audio, immagini o video con l’obiettivo di impersonare una persona reale. Può trattarsi di una voce clonata che ordina un bonifico, di un volto falso usato in una videochiamata o di un contenuto audiovisivo che sembra confermare un’istruzione legittima.

L’NCSC spiega che l’intelligenza artificiale generativa può produrre testi, immagini e video e avverte che le organizzazioni devono integrare la sicurezza lungo l’intero ciclo di vita dei sistemi di IA. Per le aziende, ciò significa che la cybersecurity nell’era dell’IA deve includere controlli contro l’impersonificazione audiovisiva, non soltanto contro e-mail sospette o malware.

La minaccia diventa particolarmente pericolosa quando l’attaccante conosce l’organigramma, gli orari, il tono delle comunicazioni e i nomi dei responsabili finanziari. Con queste informazioni, un deepfake può sembrare un’istruzione autentica all’interno di un processo quotidiano.

Deepfake UK Helpransomware

Perché i deepfake stanno già ingannando le aziende

I deepfake funzionano perché non attaccano soltanto la tecnologia: attaccano la fiducia. In un’azienda, molte decisioni dipendono dal riconoscere una voce, validare una videochiamata o accettare una richiesta urgente proveniente da una persona autorevole. Quando questi segnali possono essere falsificati, i processi basati esclusivamente sulla fiducia personale diventano vulnerabili.

Il National Assessment Centre Fraud Assessment 2025 del Regno Unito segnala che i gruppi criminali stanno adottando l’intelligenza artificiale generativa, inclusi deepfake e clonazione vocale, per facilitare frodi contro persone e aziende. 

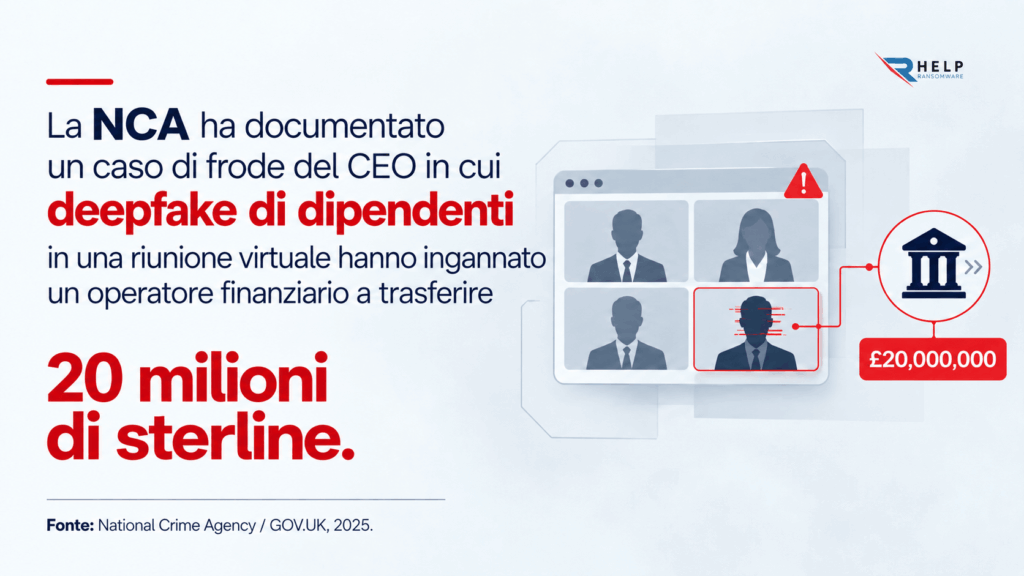
Documenta inoltre un caso di frode del CEO in cui ricostruzioni deepfake di dipendenti durante una riunione virtuale hanno ingannato un addetto finanziario, inducendolo a trasferire 20 milioni di sterline su un conto controllato dai criminali.

Questo tipo di attacco dimostra che il rischio non si limita alla visione di un video falso sui social network. Può entrare attraverso canali professionali, riunioni dirigenziali e processi finanziari apparentemente normali.

NCA Frode CEO Deepfake Helpransomware

Segnali d’allarme in una chiamata, videoriunione o messaggio

Rilevare un deepfake non è sempre semplice. I segnali visivi, come movimenti insoliti delle labbra, battiti di ciglia poco naturali o variazioni dell’illuminazione, possono aiutare, ma non devono essere l’unico criterio. 

Con il miglioramento della tecnologia, molte falsificazioni saranno abbastanza convincenti da superare un controllo superficiale.

La difesa migliore è osservare il contesto. Una richiesta di pagamento urgente, un ordine che evita i canali abituali, una videochiamata inattesa senza tempo per verificare o il rifiuto di seguire i protocolli interni sono segnali più importanti della qualità del video. In molti crimini informatici, l’inganno funziona perché combina un’apparenza credibile con la pressione emotiva.

Indicatori che devono attivare una verifica aggiuntiva

Alcuni segnali possono indicare che una richiesta necessita di una verifica aggiuntiva prima di essere eseguita. Riconoscerli in tempo aiuta a fermare tentativi di impersonificazione, frode o uso di deepfake prima che provochino un impatto operativo o finanziario. 

  • La persona chiede bonifici, credenziali o dati sensibili al di fuori della procedura abituale.
  • La comunicazione insiste sull’urgenza, sulla massima riservatezza o sull’impossibilità di consultare terzi.
  • Il canale utilizzato non coincide con il protocollo aziendale previsto per le autorizzazioni critiche.
  • La voce, il tono, l’illuminazione o i gesti sembrano leggermente incoerenti.
  • La richiesta arriva subito dopo una violazione dei dati, un cambio di fornitore o una crisi interna.

Rischi per finanza, risorse umane e direzione

La frode con deepfake colpisce in particolare le aree che gestiscono pagamenti, identità, assunzioni e decisioni dirigenziali. Il reparto finanziario può ricevere falsi ordini di bonifico. 

Le risorse umane possono intervistare candidati che utilizzano identità manipolate. La direzione può essere impersonata per autorizzare operazioni urgenti. Il servizio clienti può ricevere chiamate con voci clonate per modificare i dati degli account.

L’FBI Internet Crime Report 2025 indica che i contenuti sintetici generati con l’IA sono sempre più difficili da rilevare e più facili da creare, consentendo ai criminali di realizzare frodi contro persone, aziende e istituzioni finanziarie. 

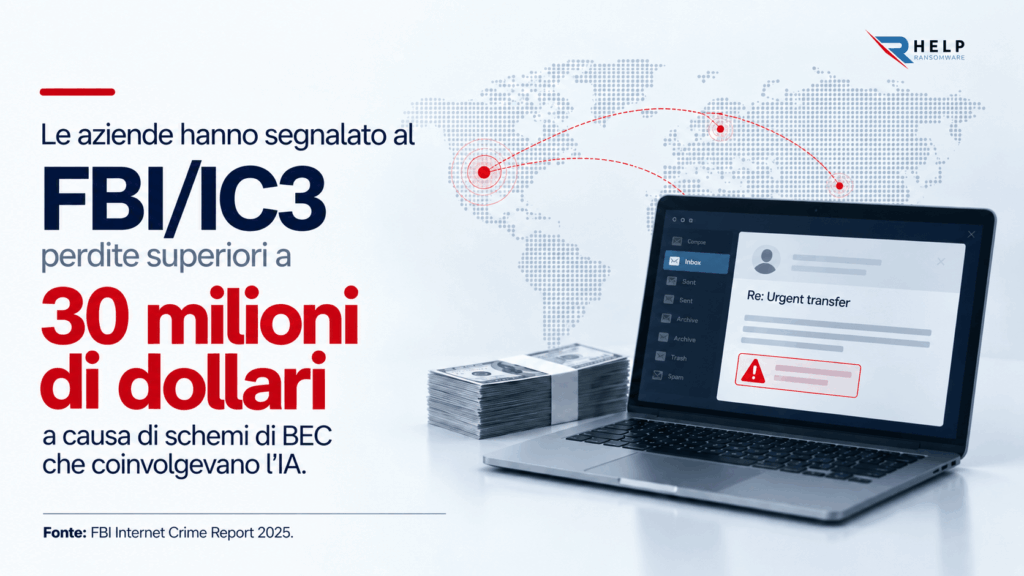
Il rapporto segnala inoltre che, nel 2025, le aziende hanno riportato perdite superiori a 30 milioni di dollari in schemi BEC che coinvolgevano l’IA.

L’impatto non è sempre soltanto economico. Un attacco riuscito può esporre informazioni riservate, compromettere la protezione dei dati aziendali, danneggiare la reputazione e generare dubbi sulla capacità dell’azienda di verificare identità critiche.

Aziende hanno segnalato al FBI Helpransomware

Come rilevare la frode con deepfake prima che causi danni

Il rilevamento deve combinare tecnologia, processi e cultura interna. Gli strumenti di analisi audiovisiva possono aiutare, ma nessuna soluzione deve sostituire la verifica umana e operativa. 

Un deepfake può essere tecnicamente convincente, ma può comunque fallire se l’azienda impone di confermare le richieste critiche attraverso canali indipendenti.

Una strategia efficace di cybersecurity per le aziende deve stabilire regole chiare: quali operazioni richiedono una doppia approvazione, quali canali sono validi, chi può autorizzare i pagamenti, come si conferma una videochiamata e cosa fare se qualcuno rileva un segnale sospetto.

Le istruzioni sensibili devono essere verificate tramite un canale alternativo già registrato, come una chiamata aziendale o un secondo responsabile autorizzato. Inoltre, è opportuno rafforzare pagamenti e identità con approvazioni, beneficiari verificati, MFA resistente al phishing e controlli su onboarding, accessi e modifiche delle coordinate bancarie.

Come proteggere la tua azienda dalla frode con deepfake

La protezione parte dal presupposto che voce e volto non siano più prove sufficienti di identità. Le aziende devono aggiornare le proprie politiche di autorizzazione affinché nessuna operazione critica dipenda soltanto da una chiamata, un audio, un video o un’istruzione inviata tramite messaggistica.

La FTC ha riferito che le truffe di impersonificazione sono state la categoria di frode più segnalata nel 2025 e che le perdite dichiarate per queste truffe hanno raggiunto 3,5 miliardi di dollari. Sebbene non tutti questi casi coinvolgano deepfake, il dato mostra il peso economico delle frodi basate sull’impersonificazione di una persona fidata.

Per ridurre il rischio, l’azienda deve formare i dipendenti dei reparti finanza, direzione, acquisti, supporto e risorse umane. La formazione deve includere esempi realistici: chiamate con voce clonata, riunioni false, richieste urgenti di pagamento, cambi di conto bancario e messaggi generati con l’IA.

È inoltre consigliabile integrare questi scenari nel piano di risposta agli attacchi informatici. Se avviene un trasferimento fraudolento o vengono condivisi dati sensibili, il team deve sapere a chi inoltrare l’escalation, come conservare le prove, quando contattare la banca e come comunicare internamente l’incidente.

rimuovere ransomware supporto gratuito helpransomware

Soccorso Immediato per Ransomware

Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.

Cosa fare se sospetti un deepfake

Se un dipendente sospetta che una chiamata, un audio o una videochiamata siano stati manipolati, deve interrompere l’operazione e segnalare l’incidente. La rapidità è fondamentale: nelle frodi finanziarie, le prime ore possono essere determinanti per bloccare i conti, avvisare la banca e conservare i registri.

L’azienda deve conservare screenshot, e-mail, registrazioni consentite dalla normativa applicabile, dati dei conti bancari, numeri di telefono, indirizzi IP, utenti coinvolti e qualsiasi altra prova associata. 

Deve inoltre verificare se l’attaccante ha utilizzato informazioni interne ottenute tramite precedenti fughe di dati, phishing o accessi non autorizzati. La procedura deve essere allineata a quanto l’organizzazione ha già definito su cosa fare dopo un cyberattacco.

In caso di trasferimento di fondi, la banca deve essere contattata immediatamente. Se sono esposti dati personali o informazioni sensibili, i team legale, compliance e comunicazione devono valutare gli obblighi normativi, l’impatto reputazionale e i messaggi destinati alle parti coinvolte.

Conclusione

La frode con deepfake obbliga le aziende a ripensare il modo in cui verificano identità, autorità e fiducia. In un contesto in cui una voce, un volto o una riunione possono essere falsificati, i controlli tradizionali non sono più sufficienti.

La risposta non consiste nel diffidare di tutto, ma nel progettare processi che non dipendano da un unico segnale. 

Doppie autorizzazioni, verifiche fuori canale, formazione, controlli sui pagamenti, protezione dei dati e piani di risposta sono fondamentali per ridurre l’impatto.

In HelpRansomware, aiutiamo le aziende a rafforzare la propria cybersecurity, rispondere agli incidenti e preparare strategie di resilienza contro minacce digitali sempre più complesse. Di fronte alla frode con deepfake, agire prima dell’incidente può fare la differenza tra un sospetto contenuto e una crisi aziendale.

FAQ

La frode con deepfake colpisce solo le grandi aziende?

No. Le grandi aziende possono essere obiettivi interessanti per il volume dei pagamenti, ma qualsiasi organizzazione con processi di trasferimento, fornitori, colloqui da remoto o assistenza clienti può diventare vittima.

Una videochiamata è sufficiente per confermare l’identità di una persona?

Non sempre. Una videochiamata può aiutare, ma non deve essere l’unica prova per autorizzare pagamenti, modifiche bancarie o accesso a informazioni sensibili. La verifica deve avvenire tramite canali indipendenti.

Quale area dell’azienda è generalmente più esposta?

Finanza, risorse umane, acquisti, direzione e assistenza clienti sono generalmente più esposti perché gestiscono pagamenti, identità, fornitori e decisioni sensibili. Sono inoltre bersagli frequenti poiché concentrano accessi, autorizzazioni e dati di grande valore per gli aggressori.

È possibile rilevare un deepfake soltanto osservando il volto?

A volte esistono segnali visivi, ma non è consigliabile fare affidamento soltanto su di essi. Il rilevamento deve basarsi su contesto, protocolli, verifica fuori canale e controlli di autorizzazione.

Cosa deve fare un dipendente di fronte a una richiesta sospetta?

Deve interrompere l’operazione, non condividere dati, segnalare il caso attraverso il canale interno previsto e verificare la richiesta con una persona autorizzata utilizzando un mezzo diverso dal canale originale.

Una fuga di dati nel Dark Web è una delle conseguenze più gravi di un attacco ransomware. Il problema non finisce quando i sistemi tornano operativi: se gli attaccanti hanno sottratto informazioni prima di cifrare i file, l’azienda può restare esposta per settimane o mesi.

In questo scenario, la domanda non è più solo se i dati siano stati cifrati, ma se siano stati anche copiati, classificati e preparati per essere pubblicati o venduti. Rilevare questa esposizione in tempo può fare la differenza tra una crisi sotto controllo e un danno reputazionale più grave.

Dopo un incidente, la verifica deve andare oltre il recupero tecnico. Occorre capire quali informazioni potrebbero essere uscite, dove potrebbero comparire e quali misure attivare prima che la fuga di dati si trasformi in pressione pubblica.

Non sai come decifrare i tuoi file? HelpRansomware

Soccorso Immediato per Ransomware

Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.

Che cos’è una fuga di dati nel Dark Web

Una fuga di dati nel Dark Web si verifica quando informazioni sottratte a un’azienda vengono pubblicate, annunciate o commercializzate in spazi utilizzati dai cybercriminali. 

Possono comparire in forum clandestini, canali per la vendita di credenziali, mercati illegali o siti di leak associati a gruppi ransomware.

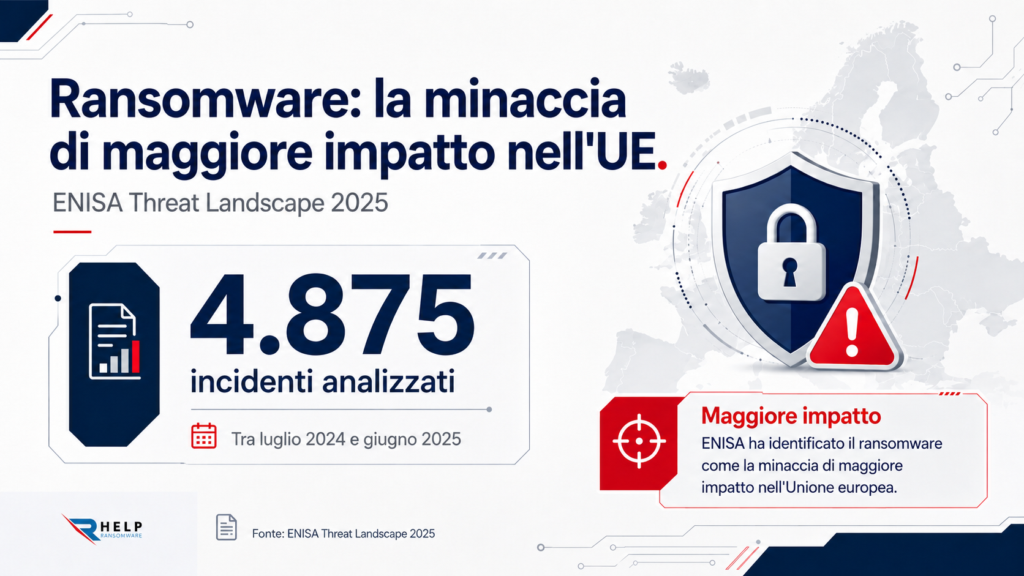
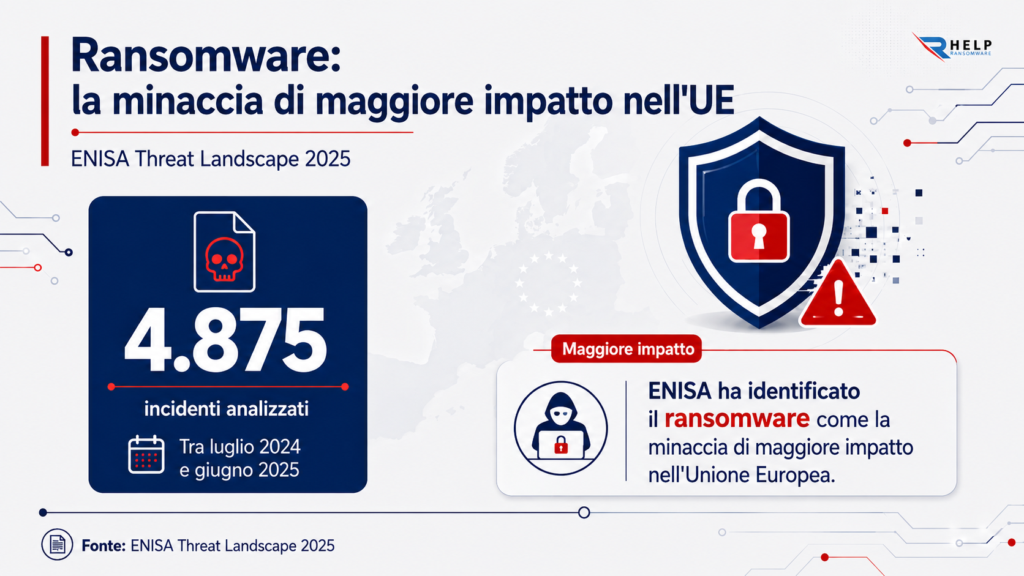
Il rapporto ENISA Threat Landscape 2025 ha analizzato 4.875 incidenti tra luglio 2024 e giugno 2025 e ha identificato il ransomware come la minaccia a maggiore impatto nell’Unione Europea. 

Per questo, le fughe di dati non possono più essere considerate un effetto secondario, ma una componente centrale dell’estorsione.

Quando gli attaccanti pubblicano campioni di dati, vogliono dimostrare il furto e generare pressione commerciale, legale e mediatica. In pratica, la fuga trasforma un attacco ransomware in una crisi di fiducia, un rischio confermato anche dai dati ufficiali sulle violazioni. 

OAIC Fuga di dati nel Dark Web Helpransomware

Perché le fughe di dati avvengono dopo un ransomware

Il ransomware moderno include spesso una fase preliminare di esfiltrazione. Prima di cifrare i sistemi, gli attaccanti cercano cartelle condivise, database, e-mail, contratti, credenziali e qualsiasi informazione utile per esercitare pressione sulla vittima.

Il NCSC del Regno Unito avverte che, dopo un ransomware, le organizzazioni devono presumere di aver perso il controllo delle proprie informazioni e che, se la richiesta non viene soddisfatta, i criminali possono pubblicare parte o tutti i dati su un sito di leak nel Dark Web. Questo approccio rafforza il legame tra ransomware, furto di dati e cyberestorsione.

La fuga di dati funziona anche come pressione psicologica. Anche se l’azienda ripristina i sistemi, gli attaccanti possono continuare a minacciare la pubblicazione di informazioni su clienti, fornitori o dipendenti.

Europol ransomware 2026 Helpransomware

Quali dati finiscono più spesso esposti

Non tutte le fughe di dati hanno lo stesso impatto. La gravità dipende dal tipo di informazioni compromesse e dal settore coinvolto.

Incidono anche gli obblighi legali e il rapporto dell’organizzazione con clienti, fornitori o partner. La risposta deve quindi essere adattata alle conseguenze specifiche dell’incidente e ai soggetti coinvolti.

Credenziali e accessi

Le credenziali sono tra gli asset più pericolosi quando vengono esposti. 

Utenti, password, token, chiavi API, accessi VPN o account amministrativi possono facilitare nuovi attacchi, movimenti laterali o intrusioni contro fornitori e clienti.

Dati dei clienti, contratti e documentazione interna

Possono essere esposti anche database clienti, documenti di identità, informazioni finanziarie, fascicoli dei dipendenti, contratti, ticket di supporto o e-mail interne. 

Se contengono dati personali o segreti aziendali, l’impresa deve valutare notifiche e misure di contenimento.

È quindi fondamentale disporre di un inventario dei dati e di un servizio di Data Breach Protection per analizzare l’entità dell’esposizione. Senza sapere quali dati sono stati compromessi, qualsiasi comunicazione esterna può risultare imprecisa.

Come rilevare se i tuoi dati sono già nel Dark Web

Rilevare una fuga non significa entrare in modo improvvisato nei forum clandestini. 

L’azienda deve lavorare con team specializzati, preservare le evidenze e coordinare l’indagine con l’area legale per confermare se esiste una pubblicazione, vendita o esposizione delle informazioni.

I segnali di allarme possono includere menzioni dell’azienda su siti di leak, domini aziendali in elenchi di credenziali, campioni di file interni o e-mail di estorsione con prove del furto.

È inoltre opportuno controllare log, accessi anomali, trasferimenti in uscita, strumenti di sincronizzazione, archiviazione esterna e attività fuori orario. Il rilevamento precoce combina intelligence esterna e indagine forense interna.

Caso reale: quando la fuga di dati diventa estorsione

I casi giudiziari mostrano come i gruppi criminali utilizzino la fuga di dati come parte del modello di pressione. 

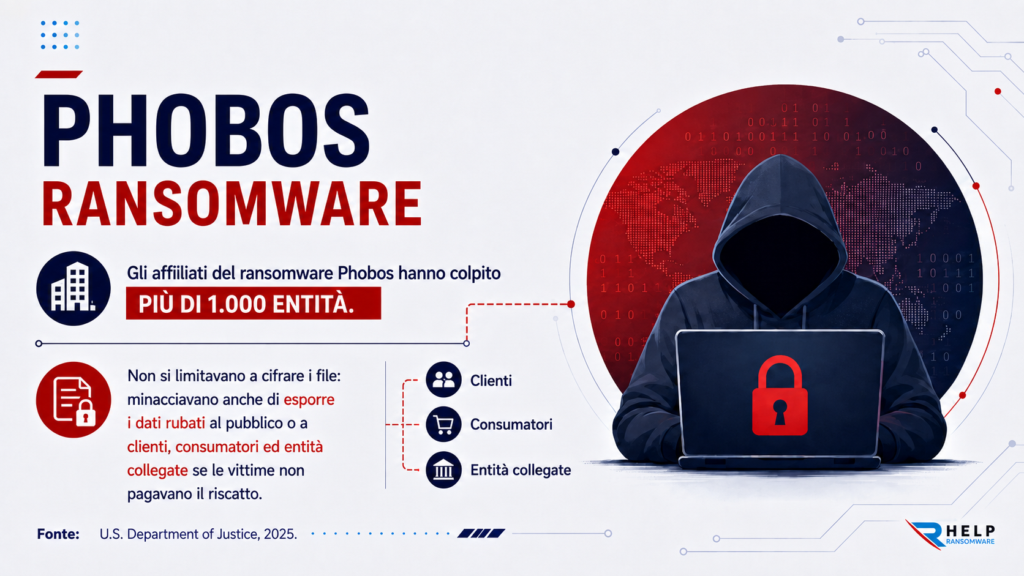
Nel 2025, il Dipartimento di Giustizia degli Stati Uniti ha riferito che il gruppo collegato al ransomware Phobos avrebbe colpito oltre 1.000 enti pubblici e privati negli Stati Uniti e in altri Paesi.

Secondo il DOJ, gli imputati copiavano e sottraevano file dalle reti delle vittime, cifravano i dati originali e minacciavano di esporre le informazioni rubate al pubblico, a clienti, consumatori o entità collegate se il riscatto non fosse stato pagato. 

Avrebbero inoltre gestito un sito nel Dark Web in cui ripetevano le minacce e pubblicavano dati rubati. 

Questo caso dimostra che una fuga di dati può danneggiare la reputazione, compromettere i rapporti commerciali e aumentare la preoccupazione dei soggetti terzi collegati alla vittima. 

L’impatto si comprende meglio osservando la portata di una violazione reale su larga scala.

Change Healthcare Fuga di dati nel Dark Web Helpransomware

Cosa fare se compaiono informazioni della tua azienda

Se viene confermata una fuga di dati nel Dark Web, la risposta deve essere rapida, documentata e coordinata. Il primo passo è attivare il piano di risposta ai cyberattacchi e definire un team di crisi con IT, legale, comunicazione, direzione e responsabili di business.

Secondo la guida #StopRansomware Guide di CISA e MS-ISAC il ransomware va gestito come un incidente che può includere esfiltrazione di dati, pressione per pubblicare informazioni rubate e un recupero coordinato. La guida consiglia inoltre di monitorare le credenziali compromesse nel Dark Web.

Successivamente occorre preservare le evidenze, identificare l’intrusione, bloccare gli accessi compromessi, reimpostare le credenziali, revocare i token, rafforzare l’MFA e verificare se gli attaccanti mantengono meccanismi di persistenza. 

In parallelo, bisogna analizzare quali dati sono comparsi, se sono autentici e chi coinvolgono.

Comunicazione e obblighi legali

La comunicazione non deve essere improvvisata. Se sono coinvolti clienti, dipendenti o partner, l’azienda ha bisogno di messaggi chiari e verificabili. 

Nascondere la fuga di dati o comunicare senza averne confermato la portata può aumentare l’esposizione legale e reputazionale.

I tuoi file sono stati danneggiati dopo un attacco ransomware? HelpRansomware

Esperti nella Rimozione di Ransomware

Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.

Come ridurre il rischio di una fuga di dati dopo un ransomware

La prevenzione inizia prima dell’attacco. L’azienda deve segmentare le reti, limitare i privilegi, applicare l’MFA, proteggere gli accessi remoti, cifrare i dati sensibili, registrare i trasferimenti in uscita e monitorare i comportamenti anomali. 

Più è difficile esfiltrare informazioni, minore sarà il potere estorsivo dell’attaccante.

È inoltre importante che i backup siano protetti, isolati e testati. 

Se la cifratura è già avvenuta, la decrittazione ransomware può aiutare a recuperare informazioni critiche, ma l’indagine deve confermare se si è verificato anche un furto di dati.

La preparazione combina recupero tecnico e cyber resilienza. Un’azienda resiliente non si limita a ripristinare i sistemi: risponde alle fughe di dati, protegge le terze parti, rispetta gli obblighi e riduce l’impatto di un’esposizione pubblica.

Conclusione

Una fuga di dati nel Dark Web può prolungare l’impatto di un ransomware molto tempo dopo il ripristino dei sistemi. 

L’azienda perde il controllo su informazioni sensibili e si espone a rischi di frode, pressione pubblica, perdita di fiducia e nuove intrusioni.

Per questo, la risposta deve integrare analisi forense, recupero, monitoraggio dell’esposizione, gestione legale e comunicazione di crisi. Occorre inoltre determinare quali dati sono usciti e quali azioni adottare per proteggere le terze parti.

In HelpRansomware, aiutiamo le aziende a rispondere al ransomware, valutare le fughe di dati, recuperare informazioni critiche e rafforzare la prevenzione contro l’estorsione digitale. Agire rapidamente può evitare una crisi pubblica.

FAQ

Pagare il riscatto garantisce che i dati non verranno pubblicati?

No. Pagare non garantisce che i criminali eliminino le informazioni rubate né che non le rivendano in seguito. Una volta esfiltrati, i dati non sono più sotto il controllo dell’azienda. Non esiste inoltre un modo affidabile per verificare che tutte le copie siano state realmente distrutte. Per questo, il pagamento non elimina il rischio di nuove esposizioni, ricatti o utilizzi illeciti dei dati.

Ogni fuga di dati nel Dark Web deriva da un ransomware?

Non sempre. Può derivare anche da phishing, credenziali rubate, fornitori compromessi, database configurati male o accessi interni impropri. Tuttavia, il ransomware moderno include spesso il furto di informazioni prima della cifratura.

Come può un’azienda verificare se i dati pubblicati sono autentici?

Deve analizzare campioni, metadati, struttura dei file, date ed evidenze di esfiltrazione. Questa verifica deve essere svolta da un team tecnico e legale. I risultati devono inoltre essere confrontati con i sistemi interni per capire quali informazioni siano state realmente compromesse. Questo aiuta a definire l’entità dell’incidente e le misure di risposta più appropriate.

Quali dati devono essere controllati per primi dopo una fuga?

Per primi vanno controllati credenziali, informazioni personali, dati finanziari, contratti, database clienti e documenti legali. La priorità dipende dall’impatto operativo e legale.

Cosa fare se i clienti chiedono informazioni su una possibile fuga di dati?

L’azienda deve rispondere con messaggi verificati, spiegare cosa si sta indagando, evitare speculazioni e comunicare misure concrete. Una trasparenza coordinata protegge la fiducia.

L’intelligenza artificiale non è più soltanto uno strumento che risponde alle domande. La nuova fase è segnata dagli agenti di intelligenza artificiale, sistemi capaci di pianificare, prendere decisioni, usare strumenti ed eseguire azioni con diversi livelli di autonomia.

Per le aziende, questa evoluzione apre opportunità importanti: automazione delle attività ripetitive, analisi degli alert, supporto ai team di sicurezza e riduzione dei tempi nei processi interni. 

Questo introduce anche una domanda critica: che cosa accade quando un’IA ha accesso a dati, credenziali, applicazioni e flussi di lavoro reali?

Non sei sicuro del tipo di ransomware che ha crittografato i tuoi dati? HelpRansomware

Esperti nella Rimozione di Ransomware

Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.

Il rischio non è soltanto che l’agente commetta un errore. Può anche essere manipolato, ricevere istruzioni malevole, usare strumenti in modo improprio o eseguire azioni che superano i limiti previsti. Per questo, parlare di agenti di IA non significa più parlare solo di produttività: significa anche parlare di governance, sicurezza e controllo operativo.

Che cosa sono gli agenti di intelligenza artificiale

Gli agenti di intelligenza artificiale sono sistemi che non si limitano a generare testo, immagini o risposte. La differenza principale è che possono ricevere un obiettivo, suddividerlo in passaggi, consultare informazioni, ricordare il contesto, usare strumenti esterni ed eseguire azioni per completare un’attività.

Il NCSC del Regno Unito spiega che l’IA agentica può accedere a fonti di dati, mantenere il contesto, prendere decisioni, utilizzare strumenti e agire in funzione di un obiettivo. 

Questa capacità la rende utile, ma anche più pericolosa rispetto a uno strumento tradizionale di IA generativa quando viene collegata a sistemi aziendali reali.

In pratica, un agente può controllare una casella di posta, creare ticket, riassumere incidenti, modificare configurazioni, consultare un database, interagire con API o attivare flussi su piattaforme aziendali. La differenza è che non si limita più a consigliare: può agire.

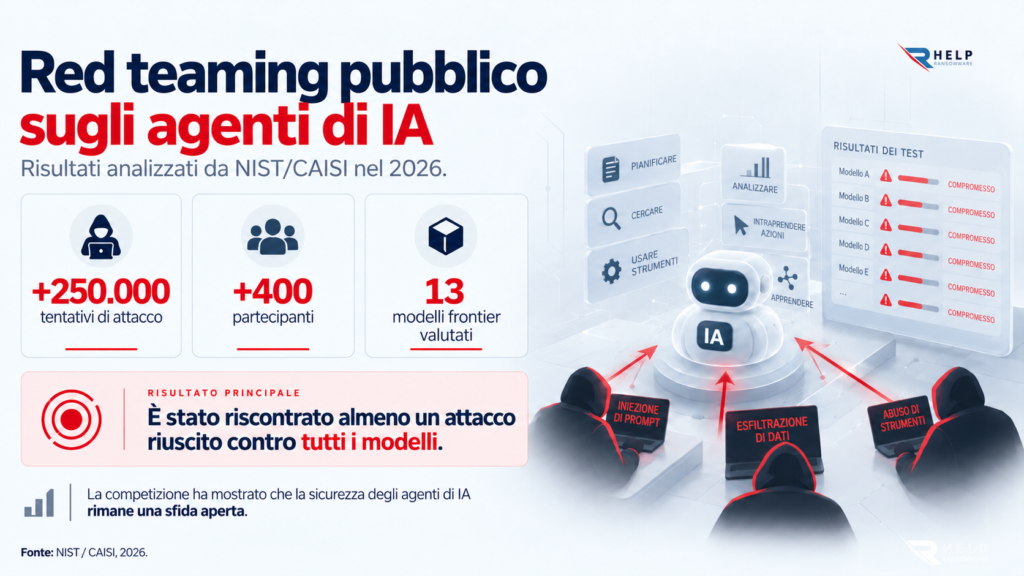
Red teaming agenti di intelligenza artificiale Helpransomware

Perché gli agenti di IA cambiano la cybersecurity aziendale

Gli agenti stanno cambiando la cybersecurity nell’era dell’IA perché ampliano la superficie di attacco. Uno strumento di IA isolato può generare una risposta errata; un agente collegato può eseguire un’azione errata. Questa differenza è fondamentale per CISO, team IT e responsabili della compliance.

Un agente con autorizzazioni ampie può accedere a documenti interni, interpretare e-mail, consultare sistemi, inviare informazioni, apportare modifiche o interagire con applicazioni critiche. Se la gestione dei permessi è debole, l’agente può diventare un ponte tra un’istruzione malevola e un’azione reale all’interno dell’azienda.

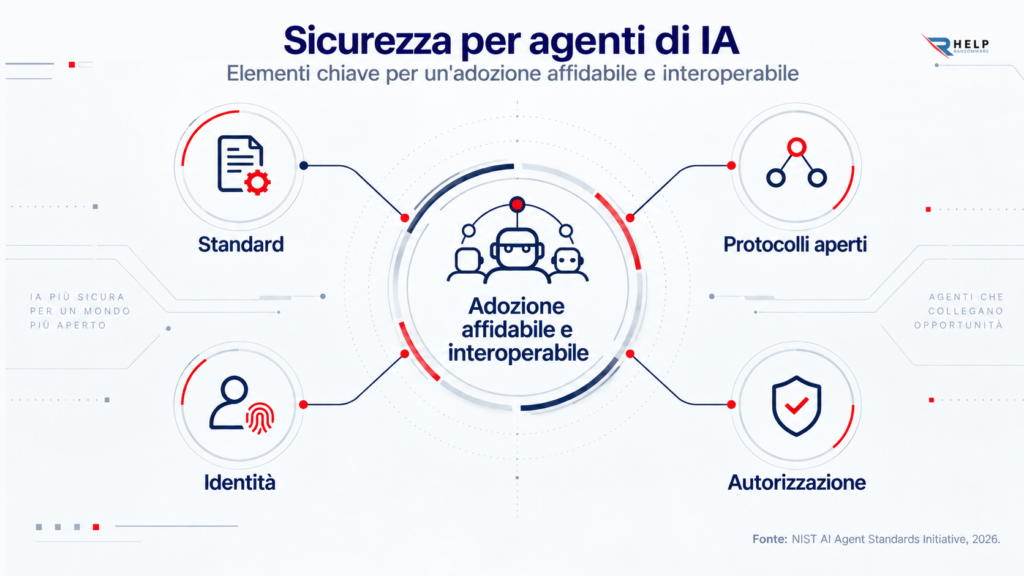
Nel 2026 il NIST ha lanciato l’iniziativa AI Agent Standards Initiative per promuovere standard tecnici, interoperabilità, sicurezza e identità nei sistemi basati su agenti di IA. 

Lo stesso NIST segnala che questi agenti possono agire autonomamente per ore, gestire e-mail e calendari, scrivere o eseguire il debug del codice e interagire con sistemi digitali. 

Da assistente a operatore

Il passaggio da assistente a operatore impone di rivedere l’architettura di sicurezza. Non basta più bloccare l’accesso a determinati dati tramite un’interfaccia. 

È necessario definire quali strumenti può utilizzare l’agente, quali azioni richiedono approvazione umana, quali credenziali usa, come vengono registrate le sue decisioni e come interrompere la sua attività se qualcosa va storto.

Principali rischi degli agenti di intelligenza artificiale

La guida congiunta Careful adoption of agentic AI services, pubblicata nel 2026 da ASD ACSC, CISA, NSA, Canadian Centre for Cyber Security, NCSC-NZ e NCSC-UK, avverte che l’IA agentica può causare perdite di produttività, interruzioni dei servizi, violazioni della privacy o incidenti di cybersecurity se viene adottata senza controlli adeguati.

Uno dei rischi più importanti è il prompt injection. In un agente, un’istruzione malevola non si limita ad alterare una risposta: può anche indurre il sistema a utilizzare uno strumento, consultare informazioni sensibili o eseguire un’azione non prevista.

Esistono inoltre rischi come l’abuso degli strumenti, la fuga di dati, l’avvelenamento della memoria, l’escalation dei privilegi, i malfunzionamenti nelle catene multi-agente e decisioni difficili da spiegare. Più accessi possiede l’agente, maggiore è l’impatto potenziale di un’istruzione manipolata o di un errore di progettazione.

OWASP rischi di sicurezza Helpransomware

Prompt injection indiretto e abuso degli strumenti

Il prompt injection indiretto si verifica quando l’agente elabora contenuti esterni manipolati, come un’e-mail, una pagina web, un documento o un ticket. Se questi contenuti includono istruzioni nascoste o persuasive, l’agente può interpretarle come parte dell’attività e agire oltre i propri limiti.

L’abuso degli strumenti è un altro rischio critico. Un agente collegato a file system, CRM, posta elettronica, ambienti cloud o strumenti di amministrazione può eseguire azioni con conseguenze reali. Per questo, la sicurezza deve concentrarsi su permessi, limiti, approvazione umana e tracciabilità, non soltanto sulla qualità del modello.

Rischi per dati, memoria e contesto

Gli agenti di IA lavorano con il contesto. Possono ricordare istruzioni, consultare documenti, riutilizzare informazioni e mantenere una memoria tra le sessioni. Questo migliora l’efficienza, ma crea anche nuovi punti di esposizione per i dati sensibili.

Se un agente memorizza informazioni errate, manipolate o malevole, quella memoria può influenzare le decisioni future. Negli ambienti aziendali, questo rischio è collegato a problemi come il data poisoning, la fuga di credenziali, la commistione di dati tra utenti o l’esposizione di informazioni riservate a strumenti esterni.

La protezione dei dati aziendali deve essere integrata nella progettazione fin dall’inizio. Prima di collegare un agente a repository interni, l’azienda deve sapere quali dati può leggere, quali può modificare, quali informazioni può inviare fuori dall’ambiente e quali registri resteranno disponibili per gli audit.

Come mitigare i rischi degli agenti di IA

La mitigazione parte da un principio semplice: un agente non deve avere più autonomia né più permessi di quelli necessari. 

OWASP raccomanda controlli come la classificazione delle azioni, l’approvazione umana per le operazioni ad alto impatto, la validazione degli output, il monitoraggio, l’osservabilità, la protezione dei dati, i test avversariali e misure di sicurezza specifiche per le architetture multi-agente. 

In azienda, questo significa applicare il principio del minimo privilegio, limitare l’ambito operativo dell’agente, evitare credenziali permanenti, usare credenziali temporanee, registrare ogni azione, mantenere separati gli ambienti di test e stabilire regole chiare su ciò che l’agente può fare senza approvazione umana.

È inoltre necessario integrare questi controlli in un piano di risposta agli attacchi informatici. Se un agente si comporta in modo inatteso, espone informazioni o esegue modifiche non autorizzate, l’azienda deve poter indagare, contenere l’incidente, revocare gli accessi e comunicare senza improvvisare.

Supervisione umana e pulsante di emergenza

Gli agenti di IA devono operare con una supervisione proporzionata al rischio. Per le azioni a basso impatto può essere sufficiente un monitoraggio successivo; per le azioni critiche deve essere prevista un’approvazione umana preventiva. Inoltre, l’azienda deve poter arrestare l’agente, revocarne le credenziali e isolarne l’ambiente se rileva attività anomale.

Sicurezza per agenti di intelligenza artificiale Helpransomware

Che cosa devono verificare le aziende prima di usare agenti di IA

Prima di distribuire agenti di IA, l’azienda deve rispondere a domande concrete. Qual è l’obiettivo dell’agente. Di quali dati ha bisogno. Quali strumenti può usare. Quali azioni può eseguire. Che cosa accade se riceve istruzioni malevole. Chi approva i permessi. Chi controlla i log. Chi può arrestarlo.

È inoltre consigliabile iniziare con progetti pilota limitati, su attività ripetitive, ben definite e a basso rischio. Collegare direttamente un agente a sistemi critici senza test, senza sandbox e senza responsabili chiari può trasformare un’automazione utile in una vulnerabilità operativa.

Gli agenti devono inoltre entrare nell’inventario degli asset digitali. Così come un’azienda registra applicazioni, account, API e fornitori, deve registrare agenti, modelli, connettori, credenziali, permessi, proprietari e flussi di dati. Senza inventario non esiste una vera governance.

rimuovere ransomware supporto gratuito helpransomware

Soccorso Immediato per Ransomware

Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.

Agenti di IA e risposta agli incidenti

Gli agenti di IA possono anche supportare la difesa. Possono classificare gli alert, generare riepiloghi per gli analisti, correlare segnali, esaminare i log, proporre regole di rilevamento o accelerare le attività ripetitive del SOC. Ma il loro uso difensivo deve seguire gli stessi principi: limiti, supervisione, tracciabilità e test.

In ambiti sensibili come ransomware, frodi o esfiltrazione di dati, un agente può supportare l’analisi iniziale, ma non deve sostituire il giudizio degli specialisti. Rispondere a un attacco ransomware richiede validazione tecnica, analisi forense, coordinamento legale e comunicazione di crisi.

Il vero potenziale degli agenti di intelligenza artificiale non consiste nell’automatizzare tutto, ma nell’automatizzare ciò che può essere controllato. La sicurezza dipende dalla progettazione di agenti che aiutino i team umani senza ampliare inutilmente l’esposizione dell’azienda.

Conclusione

Gli agenti di intelligenza artificiale rappresentano una delle trasformazioni più rilevanti per la produttività e la cybersecurity aziendale. 

Possono accelerare i processi, ridurre il carico operativo e supportare la difesa digitale. Ma la loro autonomia introduce anche nuovi rischi: azioni non previste, fuga di dati, abuso degli strumenti, manipolazione tramite prompt injection e malfunzionamenti difficili da rilevare.

La chiave non è rifiutare questa tecnologia, ma adottarla con controlli adeguati. Le aziende devono iniziare da casi a basso rischio, limitare i permessi, applicare la supervisione umana, registrare le azioni, testare scenari avversariali e mantenere una capacità di risposta.

In HelpRansomware, aiutiamo le organizzazioni a rafforzare la sicurezza, rispondere agli incidenti critici e prepararsi ad affrontare minacce che combinano IA, ransomware, fuga di dati ed estorsione digitale. 

FAQ 

Un agente di IA è la stessa cosa di un chatbot?

No. Un chatbot di solito risponde a domande o genera contenuti. Un agente di IA può pianificare passaggi, usare strumenti, consultare sistemi ed eseguire azioni. Questa capacità lo rende più utile, ma anche più sensibile dal punto di vista della sicurezza.

Qual è il rischio maggiore degli agenti di IA in azienda?

Il rischio maggiore emerge quando l’agente dispone di troppi permessi o può agire senza supervisione. Se riceve un’istruzione malevola o interpreta male un obiettivo, può consultare dati sensibili, usare strumenti in modo improprio o eseguire modifiche non autorizzate.
Gli agenti di IA possono subire attacchi di prompt injection?

Sì. In effetti, il rischio può essere maggiore rispetto a un sistema tradizionale di IA generativa, perché l’agente può trasformare un’istruzione manipolata in un’azione concreta all’interno dei sistemi aziendali.

Quali aree devono partecipare alla loro adozione?

Non deve essere una decisione esclusiva dei team di innovazione o IT. Devono partecipare anche sicurezza, ufficio legale, compliance, protezione dei dati, operations e direzione, soprattutto se l’agente accede a informazioni critiche o esegue azioni rilevanti.

Come iniziare in modo sicuro con gli agenti di IA?

È consigliabile iniziare con piccoli progetti pilota, attività a basso rischio, permessi minimi, dati non sensibili, supervisione umana e registrazione completa delle attività. In seguito, l’azienda può ampliare l’ambito solo se i controlli funzionano.

La domanda non è più soltanto se un’azienda subirà un incidente di sicurezza, ma quanto tempo impiegherà a rilevarlo, contenerlo e tornare operativa. In un contesto in cui ransomware, cyberestorsione, furto di credenziali e attacchi ai fornitori possono interrompere interi processi, la prevenzione resta essenziale, ma non è più sufficiente.

La cyber resilienza misura la capacità di un’organizzazione di resistere, adattarsi e riprendersi quando un cyberattacco riesce a superare le sue difese. Non significa soltanto disporre di strumenti di sicurezza, ma garantire che il business possa continuare, che i dati critici possano essere ripristinati e che le decisioni vengano prese rapidamente durante la crisi.

Hai bisogno di aiuto ora? HelpRansomware

Esperti nella Rimozione di Ransomware

Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.

Che cos’è la cyber resilienza

La cyber resilienza è la capacità di un’azienda di preparare sistemi, processi e team prima di un incidente, mantenere le funzioni critiche durante un’interruzione e ripristinare l’operatività con il minor impatto possibile. A differenza di un approccio focalizzato esclusivamente sul blocco delle minacce, la cyber resilienza combina prevenzione, rilevamento, risposta, recupero e miglioramento continuo.

Il NIST Cybersecurity Framework 2.0 organizza la gestione del rischio di cybersicurezza in funzioni che aiutano a comprendere, valutare, prioritizzare e comunicare gli sforzi di sicurezza: governare, identificare, proteggere, rilevare, rispondere e recuperare. Questa struttura dimostra che la resilienza non inizia quando si verifica l’attacco; inizia dal modo in cui l’azienda governa il proprio rischio digitale.

Per questo motivo, la cyber resilienza deve essere parte integrante delle strategie avanzate cybersecurity adottate dalle aziende. Non basta installare soluzioni difensive: occorre sapere quali asset sostengono il business, quali dati sono insostituibili, quali fornitori sono critici e per quanto tempo l’organizzazione può resistere senza determinati sistemi.

NIST Cybersecurity Framework Cyber resilienza Helpransomware

Perché la cyber resilienza sarà fondamentale dopo il prossimo attacco

Gli attacchi moderni mirano a interrompere le operazioni, rubare informazioni, esporre dati e fare pressione su terze parti. In questo contesto, la cyber resilienza segna la differenza tra un’interruzione controllata e una crisi prolungata. L’azienda che ha testato il proprio recupero può agire con maggiore lucidità; quella che improvvisa tende a perdere tempo prezioso.

L’Agenzia dell’Unione europea per la cybersicurezza ha spiegato nell’ENISA Threat Landscape 2025 di aver analizzato 4.875 incidenti avvenuti tra luglio 2024 e giugno 2025, in uno scenario in cui i gruppi di minaccia riutilizzano strumenti, sfruttano vulnerabilità e collaborano per colpire la resilienza dell’infrastruttura digitale europea.

Questo dato conferma che l’esposizione non è un’eccezione. Qualsiasi attacco ransomware può trasformarsi in un’interruzione operativa, una perdita di fiducia e una pressione economica. La cyber resilienza consente di rispondere attraverso processi definiti: isolare i sistemi, attivare i backup, comunicare con i clienti, valutare i dati compromessi e ripristinare i servizi in base alle priorità.

82 varianti di ransomware UE Cyber resilienza Helpransomware

Come valutare la cyber resilienza aziendale

Valutare la cyber resilienza non significa verificare una lista generica di controlli. Significa misurare se l’azienda è in grado di continuare a funzionare sotto pressione. La domanda centrale è semplice: se domani venissero cifrati server critici, venissero sottratti dati o venisse meno un fornitore essenziale, l’organizzazione saprebbe cosa fare nelle prime ore?

CISA mette a disposizione il Cyber Resilience Review, una valutazione basata su interviste che analizza la resilienza operativa e le pratiche di cybersicurezza di un’organizzazione. Il suo valore consiste nel collegare la sicurezza alla continuità dei servizi critici, non soltanto alla presenza di strumenti tecnici.

Domande che rivelano la reale capacità di recupero

Un’azienda può iniziare con domande concrete: quanto tempo impiega a ripristinare i sistemi prioritari? I backup sono isolati? Sono stati testati in condizioni reali? Esiste un canale di comunicazione alternativo? I team sanno chi prende le decisioni durante una crisi? Esistono contratti critici senza un piano di contingenza?

Componenti di una strategia di cyber resilienza

Una strategia di cyber resilienza aziendale deve integrare tecnologia, persone e processi. Il primo livello è la riduzione del rischio: MFA, gestione dei privilegi, segmentazione, aggiornamenti, monitoraggio, inventario degli asset e protezione degli endpoint. Senza queste basi, il recupero diventa più lento e costoso.

Il terzo livello è la risposta. Un piano di risposta agli attacchi informatici deve includere responsabili, procedure di isolamento, comunicazione legale, rapporto con i clienti, conservazione delle evidenze e criteri per attivare assistenza esterna. La resilienza dipende tanto dalla tecnica quanto dal coordinamento.

Continuità, backup e recupero

I backup sono fondamentali, ma da soli non garantiscono la resilienza. Devono essere protetti, isolati, cifrati, testati e allineati agli obiettivi di recupero del business. Deve inoltre esistere una strategia per ricostruire identità, accessi, applicazioni e ambienti cloud se l’attacco coinvolge l’intera infrastruttura.

Quando l’incidente si è già verificato, l’analisi tecnica e la decrittazione del ransomware possono accelerare il recupero dei dati. Tuttavia, un’azienda resiliente non dipende da un’unica strada: combina ripristino, contenimento, analisi forense e recupero graduale dei servizi.

Cyber resilienza contro ransomware e cyberestorsione

La cyber resilienza è particolarmente importante contro ransomware e cyberestorsione perché questi attacchi non mirano soltanto a compromettere i sistemi, ma a interrompere operazioni critiche, fare pressione sull’organizzazione e aumentare il costo del recupero. In molti casi, l’impatto reale non si misura solo in base ai file cifrati, ma sulla capacità dell’azienda di continuare a funzionare, prendere decisioni rapide e ripristinare i servizi essenziali.

Un attacco ransomware può paralizzare processi interni, colpire clienti, bloccare fornitori e generare conseguenze economiche molto superiori al costo tecnico iniziale. Quando si aggiungono minacce di diffusione dei dati, pressione pubblica o contatti con terze parti, l’incidente diventa un caso di cyberestorsione che richiede una risposta coordinata tra tecnologia, legale, comunicazione e direzione.

Per questo un’azienda cyber resiliente non cerca soltanto di evitare l’attacco. Prepara anche backup testati, piani di continuità, protocolli di comunicazione, responsabili della crisi e meccanismi di recupero. Il caso Synnovis citato dall’NCSC del Regno Unito mostra come un incidente ransomware possa provocare una grave interruzione operativa e costi milionari quando colpisce servizi critici.

Ransomware Synnovis Helpransomware

Errori che riducono la cyber resilienza

Il primo errore è pensare che la cyber resilienza equivalga ad acquistare più strumenti. La tecnologia aiuta, ma non sostituisce processi testati. Un EDR senza responsabili, un backup senza un ripristino validato o un piano che nessuno conosce non proteggono il business quando arriva la crisi.

Il terzo errore è dimenticare fornitori e terze parti. Molte interruzioni nascono al di fuori della rete diretta dell’azienda. La resilienza richiede di verificare gli accessi di terzi, gli accordi sui livelli di servizio, i piani alternativi e le dipendenze critiche da software, cloud o supporto esterno.

Non sai come decifrare i tuoi file? HelpRansomware

Soccorso Immediato per Ransomware

Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.

Come rafforzare la cyber resilienza prima del prossimo incidente

Rafforzare la cyber resilienza parte dalle priorità. L’azienda deve identificare i processi essenziali, mappare gli asset critici e stabilire obiettivi chiari di recupero. Successivamente deve mettere alla prova questi obiettivi con esercitazioni reali, simulazioni di ransomware e revisioni successive all’incidente.

È inoltre utile creare runbook per scenari concreti: cifratura massiva, furto di dati, indisponibilità di un fornitore, compromissione di account privilegiati o estorsione pubblica. Ogni runbook deve indicare cosa fare, chi deve farlo, in quale ordine e con quali criteri effettuare l’escalation.

Nelle organizzazioni con un’elevata esposizione, una consulenza ransomware può aiutare a individuare le lacune tra prevenzione, risposta e recupero. L’obiettivo non è promettere un rischio zero, ma ridurre l’impatto e recuperare il controllo il prima possibile.

Conclusione

La cyber resilienza sarà una delle capacità più importanti per le aziende dopo il prossimo attacco. Non significa accettare il fallimento della prevenzione, ma riconoscere che nessun controllo è perfetto e che la continuità del business deve essere preparata prima della crisi.

Un’organizzazione resiliente conosce i propri asset, protegge i dati, testa i backup, forma i team, comunica con chiarezza e impara da ogni incidente. La differenza non sta soltanto nell’evitare gli attacchi, ma nell’impedire che un attacco si trasformi in un’interruzione irreversibile.

In HelpRansomware aiutiamo le aziende a rispondere al ransomware, recuperare dati critici e rafforzare la propria capacità di recupero. La cyber resilienza non si improvvisa: si progetta, si testa e si migliora prima che il prossimo incidente metta l’azienda alle strette.

FAQ

Come capire se un’azienda è davvero resiliente dal punto di vista informatico?

Un’azienda è resiliente dal punto di vista informatico quando è in grado di individuare tempestivamente un incidente, contenerlo, mantenere operative le proprie attività critiche e riprendersi senza dover ricorrere a decisioni improvvisate. Non basta disporre di strumenti di sicurezza: la chiave sta nel testare i backup, simulare scenari di crisi, misurare i tempi di ripristino e coordinare i team.

Anche una piccola impresa ha bisogno di cyber resilienza?

Sì. Le piccole e medie imprese hanno spesso meno margine per sostenere interruzioni prolungate. Per questo hanno bisogno di piani semplici, backup testati e responsabilità chiare.

I backup sono sufficienti per essere cyber resilienti?

No. I backup sono una componente essenziale, ma devono essere testati, protetti e combinati con risposta agli incidenti, comunicazione, gestione degli accessi e continuità operativa.

Ogni quanto va testato il recupero?

Va testato periodicamente e ogni volta che cambiano sistemi critici, fornitori, architettura cloud o processi di business. Un backup non testato è una promessa, non una garanzia.

Chi deve guidare la cyber resilienza in azienda?

Deve essere guidata dalla direzione con il supporto di IT, sicurezza, legale, operations e comunicazione. La resilienza riguarda l’intero business, non soltanto il reparto tecnologico.

Per anni, molte aziende hanno associato l’estorsione digitale a uno scenario ben preciso: file cifrati, una richiesta di riscatto e un conto alla rovescia per pagare. Quel modello esiste ancora, ma non descrive più completamente la minaccia.

Oggi, la cyberestorsione può verificarsi anche senza cifratura, senza malware visibile e senza che il primo segnale sia un’interruzione operativa.

Non sai come decifrare i tuoi file? HelpRansomware

Soccorso Immediato per Ransomware

Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.

I cybercriminali hanno capito che i dati, la reputazione e la continuità operativa possono valere quanto una chiave di decrittazione.

Per questo rubano informazioni, minacciano di pubblicarle, vendono accessi, contattano terze parti, lanciano attacchi DDoS o riutilizzano credenziali compromesse per mantenere alta la pressione.

Per responsabili IT, CISO e dirigenti, la sfida è chiara: proteggere l’azienda dalla cyberestorsione significa prepararsi a un reato più ampio, più rapido e più difficile da contenere rispetto al ransomware tradizionale.

Che cos’è la cyberestorsione

La cyberestorsione è qualsiasi minaccia digitale finalizzata a costringere una persona o un’organizzazione a pagare, consegnare informazioni, nascondere un incidente o prendere una decisione sotto pressione.

Può includere ransomware, furto di dati, minacce di divulgazione, DDoS a scopo estorsivo, ricatti basati su informazioni sensibili o abuso di accessi compromessi.

Il ransomware resta una delle forme più note. Tuttavia, non è più l’unica. In un documento congiunto, il NCSC e la National Crime Agency spiegano che alcuni gruppi ricorrono al furto di dati e all’estorsione senza distribuire ransomware, scegliendo la tecnica che ritengono più efficace per ottenere il pagamento.

Questo significa che un attacco ransomware può essere solo una componente di una strategia più ampia. La minaccia reale non è sempre perdere l’accesso ai file, ma perdere il controllo sui dati, sulla comunicazione e sulla fiducia di clienti o partner.

La portata di questa evoluzione emerge chiaramente dai dati recenti dell’Unione Europea.

Ransomware minaccia di maggiore impatto UE Helpransomware

Perché non parliamo più solo di ransomware

Parlare soltanto di ransomware può portare a una lettura incompleta del rischio. In molti incidenti, la cifratura non è più l’elemento centrale.

Gli attaccanti possono fare pressione minacciando di pubblicare i dati, venderli nei forum criminali o esporre documenti interni.

Europol ha avvertito nel suo Europol IOCTA 2025 che i dati rubati alimentano un mercato criminale che comprende frodi online, ransomware, sfruttamento ed estorsione. In altre parole, le informazioni sottratte sono diventate una vera e propria leva di pressione.

La protezione dei dati aziendali non può più essere vista soltanto come un obbligo di conformità. È una misura di continuità operativa, reputazione e sopravvivenza di fronte alla cyberestorsione.

Un caso recente mostra come la cyberestorsione possa funzionare anche senza cifrare i sistemi. Nel 2026, il Dipartimento di Giustizia degli Stati Uniti ha riferito di un caso di estorsione ai danni dei clienti di un cloud provider, nel quale sono stati compromessi dati ospitati nel cloud, sottratti miliardi di record sensibili e le vittime sono state minacciate di pubblicazione.

Attacco ai dati nel cloud Helpransomware

Principali forme di cyberestorsione che colpiscono le aziende

La cyberestorsione può assumere forme diverse. Alcune si basano su malware; altre su accessi rubati, ingegneria sociale o pressione reputazionale.

Il punto in comune è sempre lo stesso: trasformare un incidente digitale in una decisione urgente di pagamento.

Estorsione tramite furto di dati

In questo modello, gli attaccanti rubano informazioni e minacciano di pubblicarle o venderle. Può trattarsi di dati personali, contratti, credenziali, comunicazioni interne, proprietà intellettuale o documentazione finanziaria.

L’impatto non dipende soltanto dal volume dei dati, ma dalla loro sensibilità e dal danno che la loro esposizione può provocare.

Doppia e tripla estorsione

La doppia estorsione combina cifratura e minaccia di divulgazione. La tripla estorsione aggiunge pressione su terze parti, come clienti, dipendenti, fornitori o organizzazioni collegate.

Questo approccio aumenta il costo reputazionale dell’incidente e rende più difficile per l’azienda gestire la crisi in silenzio.

DDoS con minaccia di interruzione

La National Crime Agency segnala nella sua pagina Cybercrime threat che tra le tattiche più recenti per fare pressione sulle vittime rientrano rendere i dati rubati ricercabili online o minacciare attacchi DDoS per interrompere servizi pubblici.

Questo tipo di pressione può incidere su vendite, assistenza, disponibilità del sito web e fiducia del mercato.

Vuoi rimuovere il ransomware in modo rapido e sicuro? HelpRansomware

Soccorso Immediato per Ransomware

Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.

Come agiscono gli attaccanti

I gruppi di cyberestorsione raramente dipendono da una sola tecnica. Possono iniziare l’attacco con phishing, credenziali compromesse, sfruttamento di vulnerabilità, accessi remoti poco protetti o intermediari che vendono accessi alle reti aziendali.

ENISA ha indicato nel 2025 che il phishing rappresentava circa il 60% dei punti di accesso iniziale osservati, seguito dallo sfruttamento delle vulnerabilità con il 21,3%. Questi dati rafforzano un concetto essenziale: prima dell’estorsione esiste spesso una fase silenziosa di accesso, ricognizione ed esfiltrazione.

Una volta entrati, gli attaccanti cercano privilegi, identificano gli asset critici, copiano i dati, cancellano le tracce e preparano il messaggio estorsivo. In alcuni casi cifrano i sistemi; in altri no. L’obiettivo è creare abbastanza paura da spingere la vittima a considerare il pagamento prima di comprendere fino in fondo la portata dell’incidente.

Impatto aziendale della cyberestorsione

L’impatto della cyberestorsione non si limita al pagamento del riscatto. Può causare interruzioni operative, perdita di ricavi, contenziosi, sanzioni, perdita di clienti, danni al brand e costi di recupero tecnico.

Può anche compromettere trattative commerciali se vengono esposti contratti, prezzi, accordi riservati o documentazione interna.

Il NCSC britannico, nel suo Annual Review 2025, ha riferito che il proprio team ha ricevuto 1.727 segnalazioni di incidenti tra settembre 2024 e agosto 2025, 429 delle quali hanno richiesto supporto. Inoltre, 204 sono state considerate di rilevanza nazionale e 18 altamente significative.

Questi numeri dimostrano che gli incidenti rilevanti non sono casi isolati. Per un’azienda, la domanda non è più se l’attacco sia accompagnato da ransomware, ma se esista un piano di risposta agli attacchi informatici in grado di coordinare tecnologia, comunicazione, area legale, continuità operativa e rapporti con terze parti.

Annual Review 2025 NCSC Britannico Helpransomware

Come proteggere la tua azienda dalla cyberestorsione

La difesa dalla cyberestorsione deve combinare prevenzione, rilevamento, protezione dei dati e preparazione alla crisi. Non basta disporre di antivirus o backup. L’azienda deve sapere quali dati possiede, dove si trovano, chi vi accede e come reagire se vengono rubati.

La StopRansomware Guide di CISA, MS-ISAC, NSA e FBI raccoglie buone pratiche per prevenire e gestire ransomware ed estorsione dei dati. Tra le misure più importanti figurano backup offline, MFA, gestione delle vulnerabilità, segmentazione, principio del minimo privilegio, monitoraggio e un piano di risposta testato.

Controlli tecnici e preparazione della risposta

Le aziende devono chiudere gli accessi esposti, proteggere gli account privilegiati, verificare le configurazioni cloud, registrare le attività critiche e testare il ripristino.

Devono inoltre stabilire cosa fare se l’attaccante minaccia di pubblicare i dati: chi verifica la fuga di informazioni, chi informa i clienti, chi coordina i rapporti con le autorità e chi preserva le prove.

Gli avvisi ufficiali sul ransomware Medusa mostrano che gli attori moderni combinano l’accesso iniziale tramite broker, phishing o vulnerabilità non corrette con esfiltrazione di dati e distribuzione di ransomware. Questa combinazione richiede difese a più livelli, non un’unica soluzione.

Recupero dopo un incidente di estorsione

Se l’incidente include la cifratura, l’analisi tecnica e la decrittazione ransomware possono far parte della strategia di recupero. Ma in un caso di cyberestorsione bisogna anche stabilire quali informazioni siano state rubate, quali terze parti siano coinvolte e quali obblighi legali si attivino.

Una consulenza ransomware specialistica può aiutare a individuare le lacune, rafforzare i controlli e preparare una strategia che includa sia il recupero tecnico sia la gestione della crisi.

Conclusione

La cyberestorsione conferma che il ransomware non è più l’unico scenario che deve preoccupare un’azienda. Gli attaccanti possono cifrare, rubare, divulgare, fare pressione su terze parti o minacciare di interrompere i servizi.

Il loro obiettivo non è soltanto accedere alla rete, ma controllare la narrazione e forzare decisioni rapide.

La risposta inizia prima dell’incidente: inventario dei dati, MFA, segmentazione, backup testati, monitoraggio, comunicazione di crisi e un piano d’azione chiaro. Più l’organizzazione è preparata, minore sarà il margine di pressione a disposizione degli attaccanti.

In HelpRansomware aiutiamo le aziende a rispondere agli incidenti di ransomware e cyberestorsione, recuperare informazioni critiche e rafforzare la resilienza contro minacce sempre più aggressive.

FAQ 

L’estorsione informatica può verificarsi anche senza la crittografia dei file?

Sì. L’estorsione informatica non comporta sempre la crittografia. In alcuni casi, gli autori degli attacchi rubano informazioni, minacciano di renderle pubbliche, esercitano pressioni su clienti o fornitori oppure chiedono denaro per non interrompere i servizi digitali. Per questo motivo, un’azienda può trovarsi ad affrontare una crisi di estorsione anche se i suoi sistemi continuano a funzionare.

Qual è la differenza tra cyberestorsione e doppia estorsione?

La doppia estorsione è una forma specifica di cyberestorsione che combina cifratura e minaccia di divulgazione. La cyberestorsione è più ampia e include DDoS, ricatti basati sui dati, pressione su terze parti ed estorsione senza malware.

Pagare elimina il rischio di divulgazione?

No. Pagare non garantisce che i dati vengano eliminati né che non siano rivenduti. Inoltre, può finanziare nuove attività criminali e trasformare l’azienda in un bersaglio ricorrente.

Quali dati usano più spesso gli attaccanti per estorcere denaro?

Quelli più sensibili: dati personali, contratti, buste paga, credenziali, email interne, informazioni finanziarie, documentazione legale, proprietà intellettuale o dati di clienti e fornitori.

Come deve prepararsi un’azienda?

Deve combinare prevenzione tecnica, backup testati, inventario dei dati, risposta legale, comunicazione di crisi, formazione del personale e un piano di risposta che contempli divulgazione e pressione esterna.

Il ransomware non si limita più a cifrare i file e chiedere un pagamento in cambio della chiave di decrittazione. Negli ultimi anni, i gruppi criminali hanno trasformato l’estorsione in una strategia ancora più aggressiva: rubano dati, minacciano di pubblicarli e, in alcuni casi, fanno pressione anche su clienti, fornitori, partner o dipendenti dell’organizzazione colpita.

In questo scenario emerge il ransomware a tripla estorsione, un’evoluzione dell’attacco tradizionale che punta ad aumentare il danno reputazionale, legale e operativo per costringere la vittima a pagare. Per aziende, CISO e responsabili IT, il problema non è più soltanto ripristinare i sistemi, ma gestire una crisi che può estendersi ben oltre la rete aziendale.

I tuoi file sono stati danneggiati dopo un attacco ransomware? HelpRansomware

Esperti nella Rimozione di Ransomware

Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.

Che cos’è il ransomware a tripla estorsione

Il ransomware a tripla estorsione è una modalità di attacco in cui i cybercriminali combinano più livelli di pressione contro la vittima. Il primo è la cifratura di sistemi o file. Il secondo è la minaccia di pubblicare o vendere i dati rubati.

Il terzo livello consiste nell’aggiungere ulteriori forme di pressione, come contattare clienti, partner, fornitori o media, oppure lanciare attacchi DDoS contro i servizi pubblici dell’azienda.

L’agenzia francese ANSSI ha spiegato nel suo Cyber Threat Overview 2025 che la doppia estorsione può essere accompagnata da tattiche aggiuntive, come attacchi distributed denial-of-service o il contatto diretto con partner e clienti della vittima, in quello che l’agenzia definisce un tentativo di tripla estorsione.

Questa evoluzione trasforma un attacco ransomware in una crisi più ampia. L’organizzazione non negozia più soltanto per recuperare i file: deve anche contenere l’esposizione pubblica, tutelare la fiducia dei terzi ed evitare che l’incidente si estenda a clienti o partner commerciali.

La portata del problema conferma perché questa evoluzione del ransomware debba essere considerata una minaccia strategica e non soltanto tecnica.

Helpransomware ENISA Threat Landscape 2025

Come funziona un attacco ransomware a tripla estorsione

Un attacco di ransomware a tripla estorsione inizia spesso come molte intrusioni moderne: phishing, credenziali rubate, vulnerabilità non corrette, accessi remoti esposti o compromissione di fornitori.

Una volta all’interno della rete, gli attaccanti cercano di aumentare i privilegi, individuano le informazioni sensibili, esfiltrano i dati e preparano la cifratura.

Poi arriva la fase di pressione. Prima i criminali bloccano i sistemi o interrompono processi critici. Successivamente mostrano prove dei dati sottratti e minacciano di divulgarli. Infine possono contattare clienti, partner o dipendenti per aumentare la paura e far apparire l’azienda incapace di proteggere le informazioni affidatele da terzi.

Dalla cifratura dei file alla pressione sui terzi

La differenza principale rispetto al ransomware tradizionale sta nell’obiettivo psicologico. La tripla estorsione punta a far sentire la vittima sotto pressione su più fronti contemporaneamente: operatività bloccata, dati esposti, clienti preoccupati e reputazione a rischio.

Questa pressione esterna può essere più difficile da gestire della stessa cifratura. Anche con backup funzionanti, l’azienda può trovarsi ad affrontare reclami, perdita di fiducia, indagini delle autorità di controllo o domande da parte di clienti contattati direttamente dagli attaccanti.

Perché preoccupa così tanto le aziende

Il ransomware a tripla estorsione preoccupa perché trasforma un incidente tecnico in una crisi aziendale completa. L’impatto può coinvolgere vendite, assistenza clienti, supply chain, comunicazione corporate, contratti, conformità normativa e relazioni con terze parti.

Nel suo Internet Crime Report 2025, l’FBI ha riferito che l’IC3 ha ricevuto oltre 3.600 segnalazioni di ransomware nel corso del 2025, con perdite superiori a 32 milioni di dollari. Lo stesso rapporto ha identificato 63 nuove varianti di ransomware segnalate tramite IC3, pari a una media di 5,25 nuove varianti al mese.

Questi dati mostrano che il ransomware continua a evolversi e frammentarsi. Per un’azienda significa che non basta prepararsi a rispondere a una famiglia di malware già nota. Serve una strategia di cybersecurity per le aziende capace di anticipare attacchi in cui l’estorsione coinvolge anche l’ecosistema commerciale della vittima.

Contatta uno specialista HelpRansomware

Recupero Dati Rapido e Sicuro

HelpRansomware garantisce un servizio di rimozione ransomware e recupero dati efficace e sicuro, con assistenza continua, 24 ore su 24, 7 giorni su 7.

Casi e tattiche recenti di pressione

I gruppi ransomware hanno adottato diverse tattiche per aumentare la pressione: pubblicazione dei dati su siti della dark web, telefonate, minacce a contatti interni, esposizione di informazioni sensibili o attacchi contro servizi visibili al pubblico.

Nel 2025, un advisory congiunto aggiornato dell’Australian Cyber Security Centre sul ransomware Play ha segnalato che il gruppo utilizzava la doppia estorsione, cifrava i sistemi dopo aver esfiltrato i dati e minacciava di pubblicare le informazioni rubate sui siti di leak se la vittima non avesse pagato.

Il documento ha inoltre indicato che alcune vittime ricevevano telefonate di pressione, anche su numeri disponibili pubblicamente come help desk o servizi di assistenza clienti.

Questo tipo di pressione è fondamentale per comprendere il ransomware a tripla estorsione. Anche se non tutti i gruppi criminali utilizzano le stesse tattiche, la tendenza è chiara: gli attaccanti cercano di estendere l’impatto oltre il reparto IT e trasferire la crisi verso clienti, consumatori o altre entità collegate alla vittima.

Il caso del ransomware Phobos mostra come la pressione sui terzi possa diventare parte integrante della strategia di estorsione.

Helpransomware Phobos ransomware

Il ruolo della reputazione nell’estorsione

La reputazione è diventata uno strumento di pressione. Gli attaccanti sanno che molte aziende temono la pubblicazione dei dati o la perdita di fiducia persino più dell’interruzione tecnica.

Per questo la preparazione deve includere comunicazione di crisi, gestione legale, relazioni con i clienti e conservazione delle prove.

Quando un’organizzazione non ha messaggi predisposti né responsabili chiaramente identificati, i criminali sfruttano il silenzio per imporre la propria narrativa. In un caso di tripla estorsione, comunicare tardi o male può aumentare il danno.

Impatto su clienti, partner e supply chain

La tripla estorsione può estendere l’impatto ben oltre l’azienda colpita quando i dati rubati includono informazioni relative a clienti, fornitori o altre terze parti.

L’ANSSI ha avvertito che la compromissione dei fornitori di servizi può colpire direttamente i loro clienti, causando anche interruzioni operative e disservizi in organizzazioni dello stesso settore.

Per questo il ransomware a tripla estorsione deve essere analizzato insieme alla protezione dei dati aziendali. Il rischio non termina quando i sistemi vengono ripristinati: occorre anche determinare quali informazioni siano uscite dall’organizzazione, chi ne sia coinvolto e quali obblighi si attivino.

Helpransomware Incidenti di sicurezza

Come prepararsi al ransomware a tripla estorsione

Prepararsi al ransomware a tripla estorsione richiede di combinare prevenzione tecnica, continuità operativa, risposta legale e comunicazione. È essenziale ridurre le possibilità di accesso iniziale tramite patch, MFA, protezione di VPN e RDP, principio del minimo privilegio, monitoraggio e segmentazione della rete, oltre a mantenere backup offline o off-site protetti e procedure di ripristino testate.

È inoltre fondamentale disporre di un inventario dei dati che consenta di identificare quali informazioni sono critiche, dove si trovano, chi può accedervi e quali terze parti potrebbero essere coinvolte in caso di esfiltrazione.

Risposta coordinata e comunicazione di crisi

La risposta deve essere inclusa in un piano di risposta agli attacchi informatici che contempli scenari di estorsione multipla. Ciò significa definire chi prende le decisioni, chi comunica, chi gestisce i rapporti con i clienti, chi conserva le prove e come viene valutata la possibile esposizione dei dati.

Se i sistemi sono stati cifrati, l’analisi tecnica e la decrittazione ransomware possono rientrare nella strategia di recupero.

Tuttavia, nella tripla estorsione non basta ripristinare i file: occorre anche gestire la minaccia di pubblicazione, le comunicazioni esterne e l’impatto reputazionale.

Conclusione

Il ransomware a tripla estorsione dimostra che il ransomware non è più soltanto un problema di sistemi bloccati. È una strategia di pressione aziendale che combina cifratura, furto di dati ed esposizione verso terzi per costringere la vittima a prendere decisioni sotto pressione.

Per CISO e responsabili IT, la priorità è anticipare la crisi. Le aziende hanno bisogno di backup testati, controlli degli accessi, inventario dei dati, piano di risposta, comunicazione di crisi e capacità di recupero. La differenza tra una crisi contenuta e una grave interruzione operativa spesso dipende dalla preparazione precedente all’incidente.

In HelpRansomware aiutiamo le organizzazioni a rispondere agli incidenti ransomware, recuperare informazioni critiche e rafforzare la propria cyber resilience di fronte alle minacce di estorsione avanzata.

FAQ

Perché la tripla estorsione può funzionare anche se l’azienda dispone di backup

Perché i backup aiutano a ripristinare i sistemi, ma non eliminano la minaccia di pubblicazione dei dati né la pressione su clienti, partner o dipendenti. Il recupero tecnico non risolve necessariamente il danno reputazionale.

Qual è la differenza tra doppia e tripla estorsione

La doppia estorsione combina cifratura e minaccia di divulgazione dei dati. La tripla estorsione aggiunge un terzo livello di pressione, come attacchi DDoS, contatti con i clienti o minacce dirette a terze parti collegate alla vittima.

Può colpire anche un’azienda che non gestisce dati dei consumatori

Sì. Per fare pressione sull’organizzazione possono essere utilizzati anche contratti, proprietà intellettuale, informazioni finanziarie, dati dei dipendenti, credenziali, documentazione tecnica o comunicazioni interne.

Cosa deve fare un’azienda se gli attaccanti contattano i suoi clienti

Deve attivare la comunicazione di crisi, conservare le prove, coordinare le funzioni legali e di sicurezza, verificare quali dati siano stati esfiltrati e comunicare con chiarezza. Ignorare la pressione esterna può aumentare l’incertezza e il danno reputazionale.

Cosa controllare per prima cosa per ridurre il rischio

L’azienda dovrebbe verificare accessi remoti, MFA, privilegi amministrativi, backup, segmentazione della rete, inventario dei dati critici, fornitori collegati e reale capacità di risposta in caso di esfiltrazione.