Quando un’azienda subisce un cyberattacco, la priorità immediata è spesso tecnica: contenere l’incidente e ripristinare i sistemi. Ma mentre l’IT lavora, cresce anche un’altra crisi: clienti, dipendenti, fornitori e media cercano risposte.
In quel momento, la comunicazione di crisi informatica smette di essere una questione di pubbliche relazioni e diventa uno strumento di controllo dei danni. Un messaggio chiaro riduce l’incertezza, protegge la fiducia ed evita che il silenzio venga interpretato come mancanza di trasparenza.
Molte organizzazioni preparano firewall, backup e protocolli tecnici, ma non stabiliscono cosa diranno quando l’incidente diventerà pubblico. In caso di ransomware, fughe di dati e cyberestorsione, comunicare tardi o male aggrava la crisi.
Esperti nella Rimozione di Ransomware
Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.
Che cos’è la comunicazione di crisi informatica
La comunicazione di crisi informatica è l’insieme di messaggi, responsabili, canali e decisioni che un’organizzazione utilizza per informare durante un incidente di sicurezza.
Il suo obiettivo non è minimizzare il problema, ma spiegare cosa si sa, cosa si sta indagando, quali misure sono state adottate e cosa devono fare le persone coinvolte.
Il NCSC del Regno Unito ricorda che, durante un incidente, le organizzazioni tendono a dare priorità alla risposta tecnica e a relegare in secondo piano la comunicazione. Tuttavia, informare con chiarezza dipendenti, clienti, stakeholder e media è fondamentale per la percezione pubblica della risposta.
Questo è particolarmente importante se l’incidente include furto di dati, ransomware o pressioni da parte degli attaccanti. L’azienda deve parlare con una sola voce ed evitare contraddizioni, anche quando non dispone ancora di tutte le risposte.
La frequenza degli incidenti dimostra che non si può improvvisare.
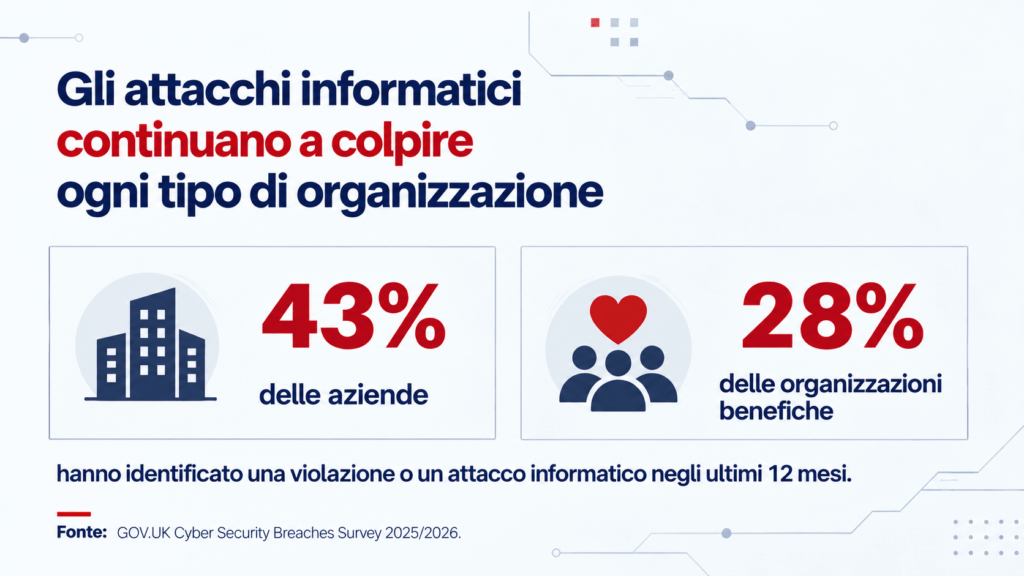
Perché ciò che dici può ridurre il danno reputazionale
Dopo un attacco ransomware, l’azienda non deve soltanto ripristinare i sistemi. Deve anche proteggere la fiducia di clienti, dipendenti, investitori, partner, fornitori e autorità di regolamentazione.
La reputazione si deteriora quando l’organizzazione appare disorganizzata, nasconde informazioni o cambia più volte la propria versione dei fatti.
Una buona comunicazione non elimina l’incidente, ma riduce i danni secondari. Spiegare che l’indagine è in corso, offrire canali di contatto e fornire istruzioni concrete evita che terzi colmino i vuoti con voci o messaggi diffusi dagli attaccanti.
Il rischio di restare in silenzio
Restare in silenzio può sembrare prudente quando mancano ancora dettagli sull’incidente e l’azienda ha bisogno di tempo per verificare cosa è accaduto, misurare la portata e coordinare una risposta.
Ma se clienti o dipendenti vengono informati da terzi, l’azienda perde la capacità di spiegare il contesto e controllare la comunicazione.
Cosa deve dire un’azienda nelle prime ore
La comunicazione iniziale deve essere breve, precisa e onesta. Non è opportuno fare supposizioni, attribuire responsabilità senza prove né promettere tempi di recupero non confermati.
È consigliabile comunicare cosa è stato rilevato, cosa potrebbe essere coinvolto, quali azioni sono state intraprese e quando verrà fornito il prossimo aggiornamento.
NIST ha aggiornato nel 2025 la propria SP 800-61 Rev. 3 sulle raccomandazioni per la risposta agli incidenti, allineando la gestione degli incidenti al Cybersecurity Framework 2.0. Questa impostazione rafforza il principio secondo cui la risposta non deve essere separata dalla gestione del rischio, dalla governance e dal coordinamento interno.
Per questo, il messaggio pubblico deve essere collegato al piano di risposta agli attacchi informatici. Area legale, direzione, IT, comunicazione, assistenza clienti e compliance devono convalidare le informazioni, senza però ritardare aggiornamenti utili a ridurre il rischio.
Prima di pubblicare un comunicato, l’azienda deve rispondere a tre domande: cosa sappiamo con certezza, cosa stiamo ancora indagando e cosa deve fare il pubblico. In caso contrario, genererà più dubbi che fiducia.
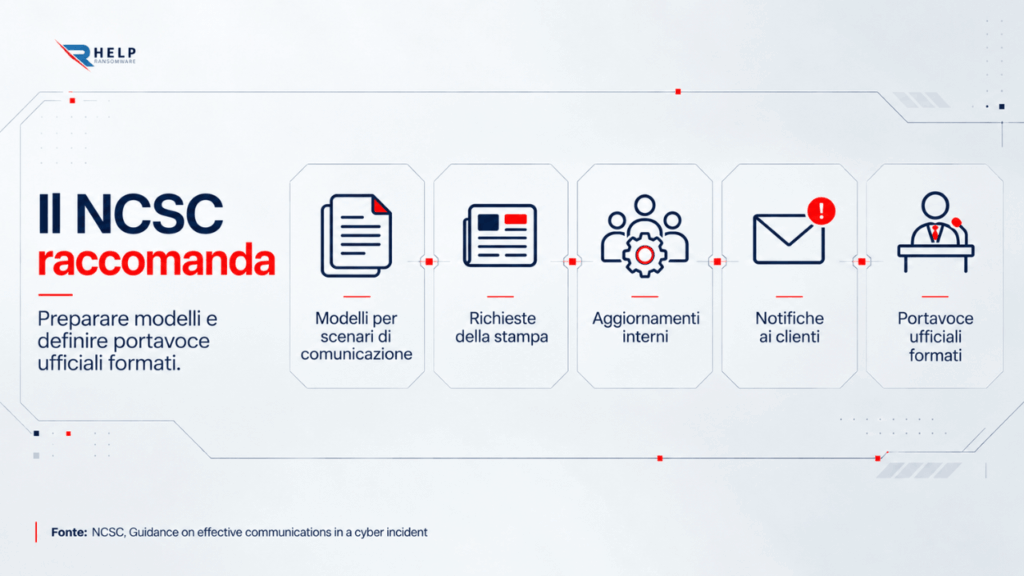
Comunicazione interna: il messaggio che evita il caos
La comunicazione interna è importante quanto quella esterna. Se i dipendenti non ricevono informazioni chiare, possono condividere dati errati, rispondere in modo contraddittorio ai clienti o cadere in nuove campagne di phishing che sfruttano la confusione generata dall’incidente.
Una strategia di cybersecurity aziendale deve includere messaggi preparati per dipendenti, dirigenti, supporto, vendite, assistenza clienti e fornitori critici. Ogni gruppo deve sapere cosa può dire, cosa non deve dire e a chi inoltrare le domande sensibili.
È inoltre opportuno predisporre canali alternativi. Se la posta elettronica aziendale è compromessa o sotto indagine, l’azienda deve disporre di canali sicuri per coordinare le decisioni.
Comunicazione esterna: clienti, fornitori, autorità di regolamentazione e media
La comunicazione esterna deve essere adattata a ciascun pubblico. Un cliente deve sapere se i propri dati, servizi o account sono a rischio. Un fornitore deve sapere se deve sospendere integrazioni o cambiare credenziali. Un’autorità di regolamentazione si aspetta notifiche entro i termini applicabili.
Quando sono coinvolti dati personali, la guida dell’ ICO sulle violazioni dei dati personali stabilisce che una violazione soggetta a notifica deve essere segnalata senza ingiustificato ritardo e, al più tardi, entro 72 ore dal momento in cui l’organizzazione ne viene a conoscenza.
Se esiste un rischio elevato per le persone, gli interessati devono essere informati direttamente e senza ingiustificato ritardo.
Sebbene i termini varino a seconda della giurisdizione, il principio è comune: non basta indagare internamente. La comunicazione deve essere coordinata con compliance, privacy e protezione dei dati aziendali per fornire le informazioni necessarie senza divulgare dettagli che aumentino il rischio.
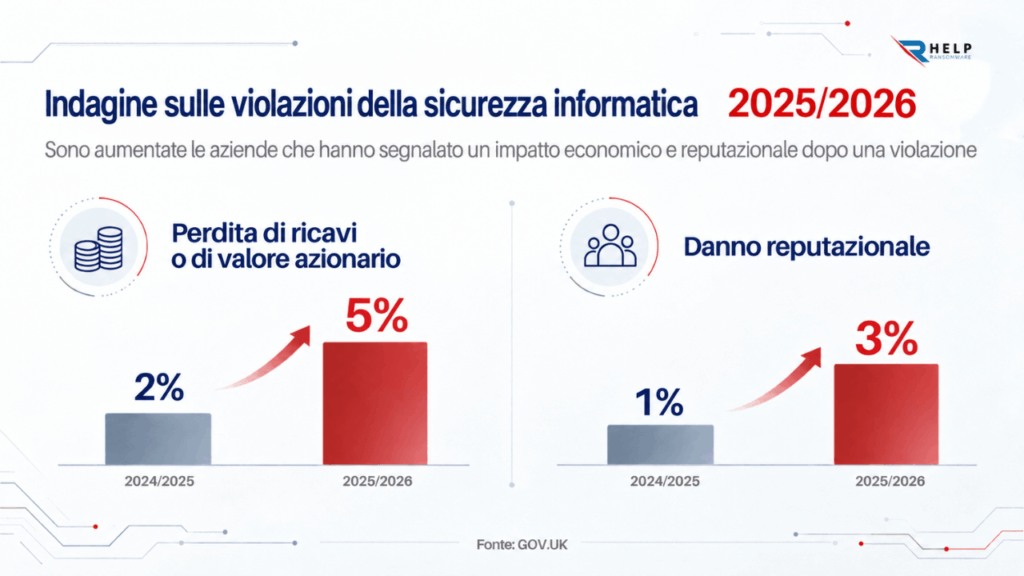
Inoltre, l’impatto reputazionale di una violazione non è ipotetico: compare già nelle statistiche ufficiali sulle conseguenze degli incidenti.
Ransomware, fuga di dati ed estorsione: come cambia il messaggio
La comunicazione diventa più delicata quando l’incidente include ransomware, furto di dati o minacce di pubblicazione. In questi casi, l’azienda può essere sotto pressione da parte di criminali che cercano di influenzare clienti, dipendenti e partner commerciali.
La CISA StopRansomware Guide raccomanda di creare, mantenere e testare un piano di base per la risposta agli incidenti e un piano di comunicazione associato per ransomware, estorsione di dati e violazioni.
Questo si collega alla cyberestorsione. Se gli attaccanti minacciano di pubblicare file o contattare i clienti, il comunicato deve riconoscere il rischio senza amplificare il messaggio criminale.
Se esiste una possibile fuga di dati nel Dark Web, l’azienda deve evitare affermazioni assolute. È preferibile spiegare che si sta indagando sulla portata dell’esfiltrazione e che gli interessati verranno informati quando saranno disponibili informazioni confermate.
Cosa non si dovrebbe dire
Non è opportuno minimizzare l’incidente, accusare terzi senza prove, negare una fuga di dati non confermata o pubblicare dettagli tecnici che possano aiutare l’attaccante.
È inoltre sconsigliato improvvisare risposte diverse per clienti, stampa e dipendenti. La coerenza del messaggio fa parte del contenimento.
Soccorso Immediato per Ransomware
Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.
Come preparare un piano di comunicazione di crisi informatica
Un piano di comunicazione di crisi informatica deve essere scritto, testato e collegato ai piani tecnici di recupero. Deve riflettere i rischi reali dell’azienda, i suoi pubblici, gli obblighi normativi e i servizi critici.
Come minimo, deve includere portavoce, responsabili dell’approvazione, messaggi iniziali, domande frequenti, canali alternativi, criteri di escalation e un calendario degli aggiornamenti.
Deve inoltre contemplare ransomware, furto di dati, indisponibilità dei servizi ed esposizione pubblica.
Deve essere testato insieme alle esercitazioni di cyber resilienza. Un’azienda resiliente mantiene anche la fiducia, coordina le decisioni e comunica in modo responsabile sotto pressione.
Conclusione
La comunicazione di crisi informatica può fare la differenza tra una risposta ordinata e una crisi reputazionale. Durante un cyberattacco, l’azienda non controlla tutto: non controlla l’attaccante, le voci né sempre i tempi di recupero. Può però controllare la qualità, la chiarezza e la responsabilità del proprio messaggio.
Preparare questa comunicazione prima dell’incidente consente di guadagnare tempo, ridurre le contraddizioni e proteggere la fiducia. In HelpRansomware, affianchiamo le aziende nella risposta a ransomware, estorsione digitale e recupero di informazioni critiche.
FAQ
Quando dispone di un minimo di informazioni verificate e vi è un impatto su clienti, dipendenti, servizi o dati. Non è necessario concludere l’intera indagine, ma occorre evitare speculazioni e spiegare quando verranno forniti nuovi aggiornamenti. È importante anche indicare quali misure immediate sono state adottate per contenere l’incidente.
Direzione, area legale, comunicazione, IT, privacy e assistenza clienti devono coordinarsi. L’approvazione deve essere rapida ma controllata, per evitare contraddizioni o promesse impossibili da mantenere.
Cosa si sa, cosa si sta indagando, quali misure sono state adottate, quali servizi o dati potrebbero essere coinvolti e cosa devono fare le persone interessate. Utile indicare anche dove trovare aggiornamenti ufficiali e ulteriori istruzioni.
Non sempre. Aspettare troppo può aumentare voci, sfiducia o esposizione di terzi. È preferibile comunicare progressivamente e sulla base di fatti confermati. Ogni aggiornamento dovrebbe chiarire cosa si sa, cosa è ancora in fase di verifica e quali misure sono state adottate.
Con prudenza e chiarezza. L’azienda deve spiegare che sta analizzando la portata dell’esposizione e impegnarsi a informare gli interessati quando saranno disponibili informazioni verificate.