L’AI Act non è più una proposta lontana. Per molte aziende è diventato un obbligo concreto che impone di rivedere come i sistemi di intelligenza artificiale vengono sviluppati, acquistati, integrati e utilizzati all’interno dell’organizzazione.
La sfida non consiste soltanto nel “rispettare una legge europea”. Il vero problema è sapere quali strumenti di IA utilizza l’azienda, quali dati elaborano, chi li controlla, quali rischi generano e quali misure di sicurezza, trasparenza e supervisione devono essere applicate prima che arrivino un audit, un reclamo o un incidente.
Per questo, parlare di AI Act per aziende significa parlare di governance, cybersecurity, protezione dei dati e gestione dei rischi. Le organizzazioni che aspettano fino all’ultimo momento avranno maggiori difficoltà a classificare i sistemi, documentare le decisioni e dimostrare di utilizzare l’IA in modo sicuro e responsabile.
Esperti nella Rimozione di Ransomware
Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.
Che cos’è l’AI Act e perché riguarda le aziende
L’AI Act è il quadro normativo dell’Unione europea per l’intelligenza artificiale. Il suo obiettivo è regolamentare l’uso dell’IA con un approccio basato sul rischio: quanto maggiore è il potenziale impatto di un sistema sulla sicurezza, sui diritti fondamentali o sulle persone, tanto più stringenti saranno gli obblighi.
Per un’azienda, ciò significa che non tutti gli utilizzi dell’IA vengono trattati allo stesso modo. Un chatbot interno per la produttività non presenta lo stesso livello di rischio di un sistema che decide l’accesso a occupazione, credito, istruzione, servizi essenziali o processi critici. La chiave è identificare il caso d’uso, il ruolo dell’azienda e il livello di rischio applicabile.
Questo approccio è direttamente collegato alla cybersecurity nell’era dell’IA. Se un’organizzazione utilizza modelli generativi, assistenti automatizzati o agenti di intelligenza artificiale, deve controllare non solo le prestazioni del sistema, ma anche i rischi di fuga di dati, manipolazione, bias, errori operativi e abuso da parte di terzi.
Quali aziende devono prepararsi a rispettare l’AI Act
L’AI Act non riguarda soltanto gli sviluppatori di modelli. Può interessare anche le aziende che acquistano, integrano o implementano sistemi di IA nei processi interni o nei servizi destinati al mercato europeo.
Un’organizzazione può agire come fornitore, deployer, distributore, importatore o utilizzatore professionale, e ogni ruolo comporta responsabilità diverse.
Per questo, il primo passo non è redigere una policy generica, ma creare un inventario reale dell’IA. L’azienda deve sapere quali sistemi utilizza, a che cosa servono, quali dati elaborano, chi li gestisce, quali fornitori intervengono e se l’output del sistema incide su decisioni rilevanti per clienti, dipendenti o terze parti.
È inoltre necessario verificare l’uso informale di strumenti esterni. Molte aziende hanno già casi di shadow AI: dipendenti che utilizzano applicazioni generative per riassumere documenti, creare codice, analizzare contratti o preparare risposte commerciali senza un’approvazione formale. Anche se può sembrare semplice produttività, può generare rischi per la riservatezza, la conformità e la sicurezza.
Che cosa richiede l’AI Act in base al livello di rischio
L’AI Act classifica i sistemi in base al livello di rischio. Le pratiche vietate sono escluse dal mercato. I sistemi ad alto rischio devono rispettare requisiti più rigorosi.
Alcuni sistemi a rischio limitato sono soggetti a obblighi di trasparenza. I modelli di IA per finalità generali prevedono inoltre obblighi specifici per i loro fornitori.
Pratiche vietate
Le pratiche vietate sono quelle che la normativa considera incompatibili con la sicurezza o con i diritti fondamentali.
Per un’azienda, ciò significa verificare casi di manipolazione, sfruttamento delle vulnerabilità, social scoring, determinati usi biometrici o sistemi che possono incidere sulle persone in modo abusivo.
Sistemi ad alto rischio
I sistemi ad alto rischio richiedono controlli più rigorosi: gestione dei rischi, governance dei dati, documentazione tecnica, registrazione delle attività, supervisione umana, accuratezza, robustezza e cybersecurity.
Se un’azienda utilizza l’IA nella selezione del personale, nella valutazione delle prestazioni, nei servizi essenziali, nell’istruzione, nelle infrastrutture critiche o in processi regolamentati, deve verificare se rientra in questa categoria.
Trasparenza e modelli di IA per finalità generali
Gli obblighi di trasparenza sono particolarmente rilevanti per chatbot, sistemi che generano contenuti sintetici, deepfake o strumenti che interagiscono con gli utenti.
Inoltre, gli obblighi per i modelli di IA per finalità generali comprendono requisiti relativi alla documentazione, alle informazioni per i fornitori a valle, al rispetto del diritto d’autore e, per i modelli con rischio sistemico, alla valutazione e mitigazione dei rischi.
AI Act, cybersecurity e dati aziendali
La conformità all’AI Act non può essere separata dalla cybersecurity. Un sistema di IA può essere vulnerabile ad attacchi di prompt injection, esposizione di dati sensibili, uso improprio dei connettori, manipolazione degli input o data poisoning. Quando il sistema dispone di autonomia o accesso a informazioni interne, il rischio aumenta.
La conformità all’AI Act può inoltre basarsi su framework internazionali di gestione dei rischi. Il NIST AI Risk Management Framework propone un approccio volontario per integrare criteri di affidabilità, sicurezza e governance nella progettazione, nell’implementazione e nell’uso dei sistemi di IA.
L’articolo 15 dell’AI Act richiede che i sistemi ad alto rischio raggiungano livelli adeguati di accuratezza, robustezza e cybersecurity durante tutto il loro ciclo di vita. Ciò impone di progettare la sicurezza fin dall’inizio: controlli di accesso, tracciabilità, test, gestione delle vulnerabilità, supervisione umana e limiti chiari su ciò che l’IA può fare.
È essenziale proteggere i dati aziendali, controllando input, output, fornitori e autorizzazioni per ridurre il rischio di fughe di informazioni riservate.
Esperti nella Rimozione di Ransomware
Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.
Date chiave dell’AI Act che le aziende non devono ignorare
Il calendario di applicazione è graduale, ma questo non significa che le aziende possano aspettare. Alcuni obblighi sono già in vigore e altri richiedono una preparazione anticipata, soprattutto quando riguardano sistemi complessi, fornitori esterni o processi ad alto rischio.
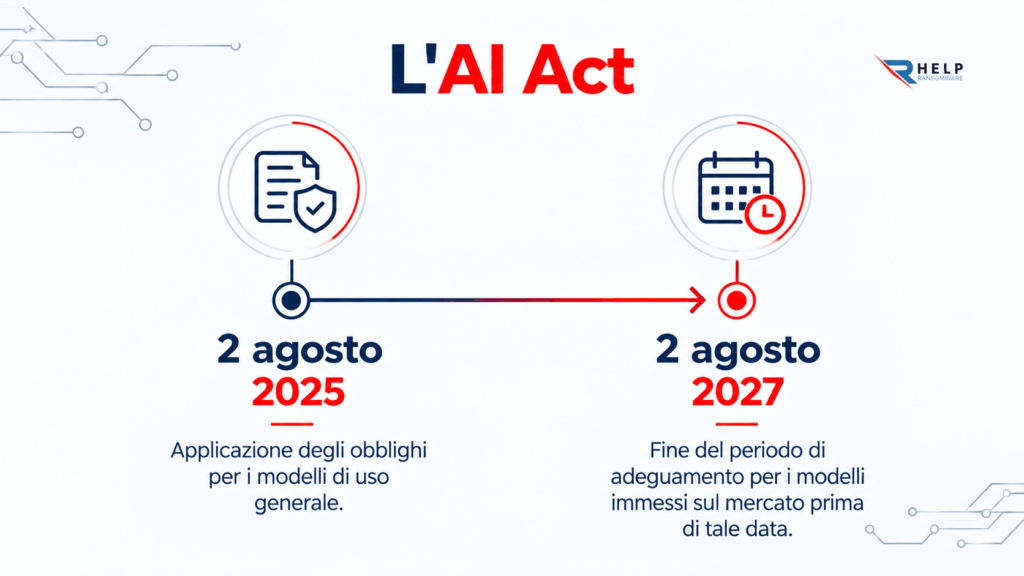
L’alfabetizzazione in materia di IA ha iniziato ad applicarsi il 2 febbraio 2025. Da quella data, fornitori e deployer devono adottare misure affinché il personale e le altre persone che utilizzano sistemi di IA per loro conto dispongano di un livello sufficiente di conoscenza dell’IA, tenendo conto del contesto d’uso, dei rischi e delle persone interessate.
Dal 2 agosto 2026 hanno iniziato ad applicarsi obblighi di trasparenza per determinati sistemi, comprese le soluzioni che interagiscono direttamente con le persone o generano contenuti sintetici.
Le regole sui sistemi ad alto rischio prevedono fasi successive, perciò le aziende devono mappare fin da ora quali sistemi potrebbero rientrarvi e quale documentazione sarà necessaria.
Come preparare la tua azienda a rispettare l’AI Act
La preparazione deve iniziare con un inventario dei sistemi di IA utilizzati in tutta l’organizzazione, non soltanto dall’IT. I rischi maggiori possono trovarsi in strumenti adottati da team di business o fornitori senza una revisione centralizzata.
Successivamente, ogni sistema deve essere classificato in base alla finalità, ai dati trattati, al livello di autonomia, all’impatto sulle persone e alla dipendenza da terze parti. Questa classificazione consente di stabilire le priorità: quali sistemi richiedono controlli urgenti, quali necessitano di una revisione contrattuale e quali devono essere limitati o ritirati.
L’azienda deve documentare ogni sistema di IA, i responsabili, i dati, i controlli e il piano di risposta agli incidenti.
Infine, la conformità deve essere collegata al piano di risposta agli attacchi informatici. Se uno strumento di IA non funziona correttamente, espone dati o viene manipolato, l’azienda deve sapere con chiarezza chi risponde, che cosa comunica, quali evidenze conserva e come limita l’impatto.
Errori frequenti nell’affrontare l’AI Act in azienda
Uno degli errori più comuni è affrontare l’AI Act come un obbligo isolato, senza collegarlo alla governance interna, alla gestione dei rischi e alla supervisione umana.
I Principi dell’OCSE sull’intelligenza artificiale raccomandano che i sistemi di IA siano trasparenti, robusti, sicuri, responsabili e supervisionati durante tutto il loro ciclo di vita, criteri che aiutano a trasformare la conformità in una pratica aziendale continua.
Il secondo errore è presumere che riguardi solo le aziende che sviluppano IA. Molte organizzazioni non addestrano modelli, ma li integrano nei processi interni o utilizzano servizi di terze parti.
In questi casi, devono comprendere il proprio ruolo, rivedere i contratti e richiedere al fornitore informazioni sufficienti.
Il terzo errore è dimenticare la dimensione reputazionale. Un incidente legato all’IA può comportare fuga di dati, decisioni discriminatorie, generazione di contenuti ingannevoli o frode con deepfake. Essere conformi non significa soltanto evitare sanzioni: significa anche proteggere la fiducia del mercato.
Conclusione
L’AI Act per aziende segna un cambiamento profondo: l’intelligenza artificiale smette di essere soltanto uno strumento tecnologico e diventa un sistema che deve essere governato, documentato e protetto.
Le aziende che utilizzano già l’IA devono agire ora per identificare i rischi, classificare i sistemi, formare i team e introdurre controlli prima che gli obblighi più stringenti diventino pienamente applicabili.
La preparazione non deve limitarsi a una policy interna. Richiede inventario, analisi dei rischi, revisione dei fornitori, misure di cybersecurity, trasparenza, formazione e risposta agli incidenti. Quanto prima viene regolato l’uso dell’IA, tanto più sarà semplice dimostrare la conformità e ridurre l’esposizione.
In HelpRansomware, aiutiamo le aziende a rafforzare la sicurezza, rispondere agli incidenti digitali e prepararsi ai rischi che combinano IA, dati, attacchi informatici e reputazione. Di fronte all’AI Act, anticipare gli obblighi è il modo migliore per trasformare la conformità normativa in un vantaggio di fiducia.
FAQ
Sì, può riguardare anche aziende con sede fuori dall’UE se offrono sistemi di IA sul mercato europeo o se i risultati di tali sistemi vengono utilizzati nell’Unione europea. Per questo, un’azienda internazionale deve verificare se i propri prodotti, servizi o processi hanno un impatto su utenti o clienti in Europa.
Il primo passo è creare un inventario dei sistemi di IA. L’azienda deve sapere quali strumenti utilizza, per quale finalità, quali dati elaborano, chi li gestisce, quale fornitore è coinvolto e quale impatto possono avere sulle persone o su decisioni rilevanti.
Sì. L’AI Act richiede che fornitori e deployer adottino misure per garantire un livello sufficiente di alfabetizzazione in materia di IA al personale e alle altre persone che utilizzano sistemi per loro conto. Ciò implica una formazione proporzionata al contesto, al rischio e al tipo di sistema utilizzato.
Non necessariamente. Il rischio dipende dal caso d’uso, dai dati inseriti, dall’impatto dell’output e dal ruolo dell’azienda. Il problema nasce quando gli strumenti vengono utilizzati senza controllo, con informazioni sensibili o per decisioni che richiedono supervisione, trasparenza o documentazione.
No. L’AI Act convive con altre normative, come quelle sulla protezione dei dati, sulla cybersecurity, sui consumatori, sul lavoro o sui settori regolamentati. Un’azienda può rispettare una parte dell’AI Act e avere comunque obblighi aggiuntivi se il sistema tratta dati personali o incide su settori regolamentati.