Cuando una empresa sufre un ciberataque, la prioridad inmediata suele ser técnica: contener el incidente y restaurar sistemas. Pero mientras IT trabaja, también crece otra crisis: clientes, empleados, proveedores y medios buscan respuestas.
En ese momento, la comunicación de crisis cibernética deja de ser un asunto de relaciones públicas y se convierte en una herramienta de control del daño. Un mensaje claro reduce incertidumbre, protege la confianza y evita que el silencio sea interpretado como falta de transparencia.
Muchas organizaciones preparan firewalls, backups y protocolos técnicos, pero no qué dirán cuando el incidente sea público. En ransomware, filtraciones y ciberextorsión, comunicar tarde o mal agrava la crisis.
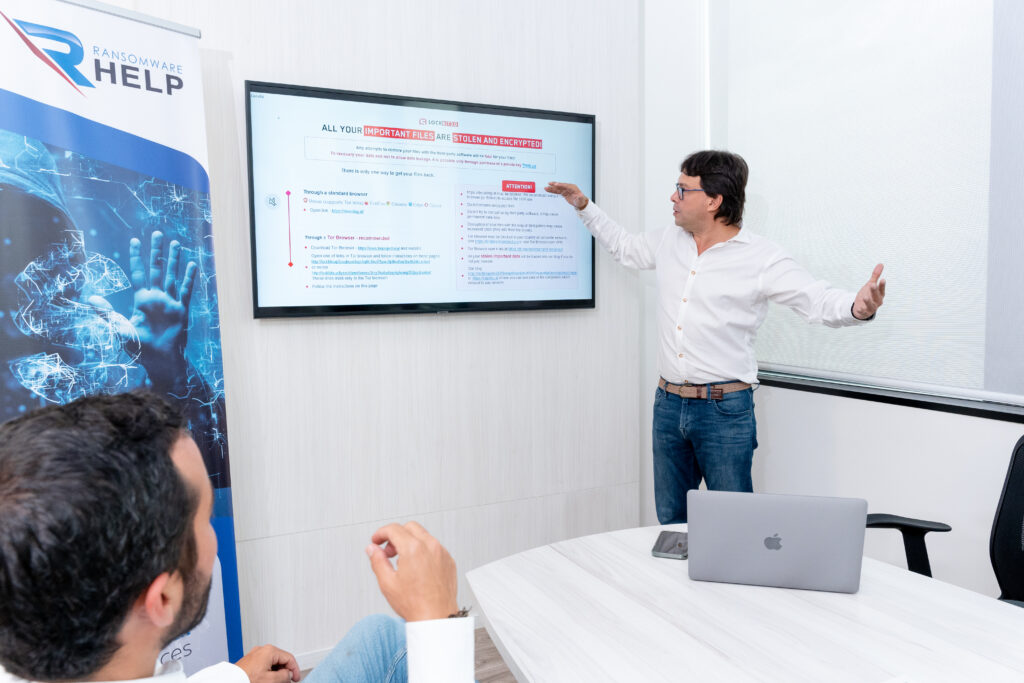
Recuperación de Datos Rápida y Garantizada
HelpRansomware ofrece un servicio de eliminación de ransomware y recuperación de datos con garantía del 100%, con asistencia en todo el mundo 24/7.
Qué es la comunicación de crisis cibernética
La comunicación de crisis cibernética es el conjunto de mensajes, responsables, canales y decisiones que una organización utiliza para informar durante un incidente de seguridad.
Su objetivo no es maquillar el problema, sino explicar qué se sabe, qué se investiga, qué medidas se han tomado y qué deben hacer las personas afectadas.
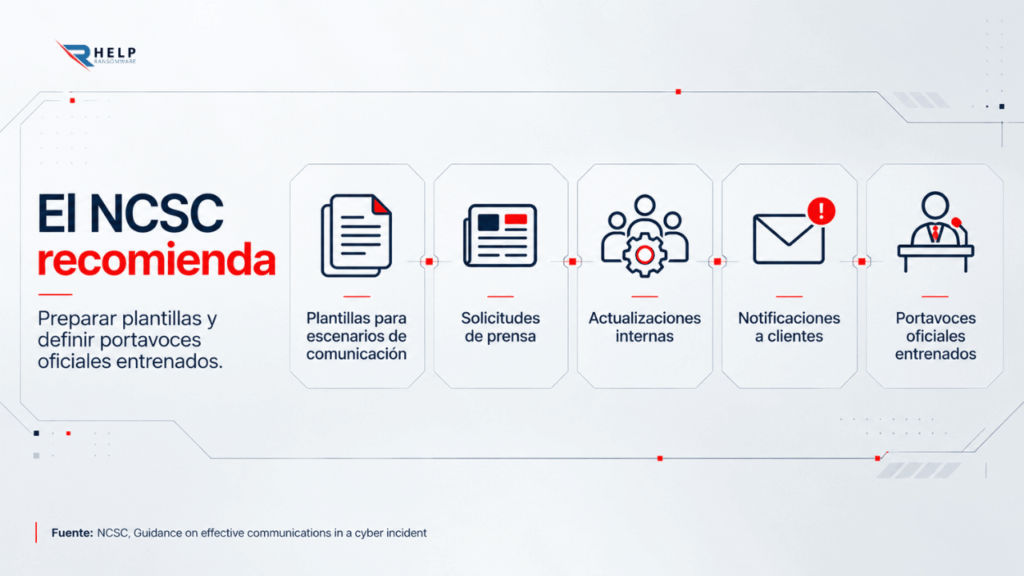
El NCSC del Reino Unido recuerda que, durante un incidente, las organizaciones suelen priorizar la respuesta técnica y relegar la comunicación. Sin embargo, informar con claridad a empleados, clientes, partes interesadas y medios es crucial para la percepción pública de la respuesta.
Esto es especialmente importante si el incidente incluye robo de datos, ransomware o presión de atacantes. La empresa necesita hablar con una sola voz y evitar contradicciones, incluso cuando todavía no tiene todas las respuestas.
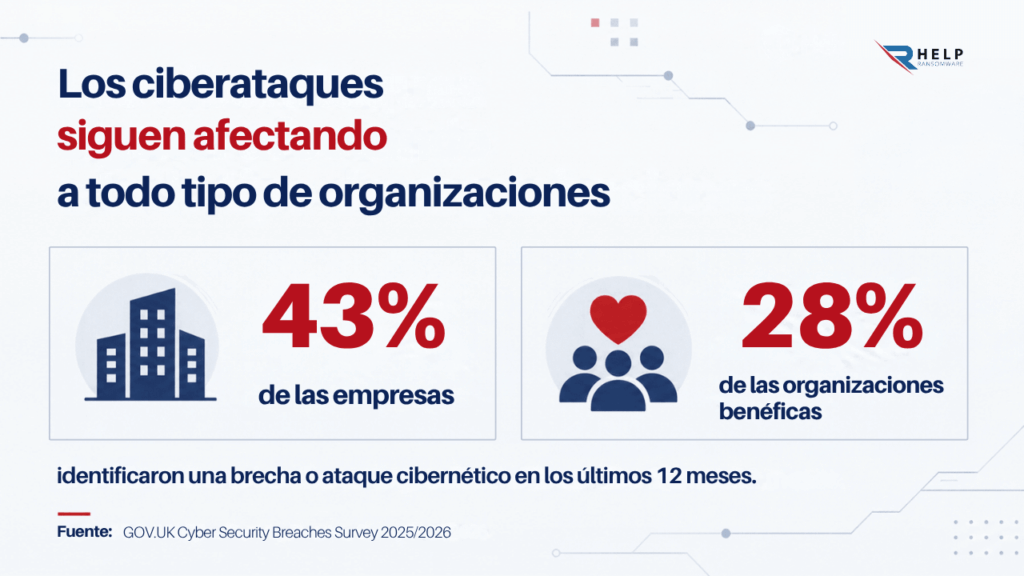
La frecuencia de los incidentes demuestra que no puede improvisarse.
Por qué lo que dices puede reducir el daño reputacional
Después de un ataque de ransomware, la empresa no solo debe recuperar sistemas. También debe proteger la confianza de clientes, empleados, inversores, socios, proveedores y reguladores.
La reputación se deteriora cuando la organización parece desorganizada, oculta información o cambia su versión varias veces.
Una buena comunicación no elimina el incidente, pero reduce el daño secundario. Explicar que la investigación está en curso, ofrecer canales de contacto y dar instrucciones concretas evita que terceros llenen los vacíos con rumores o mensajes del atacante.
El riesgo de guardar silencio
Guardar silencio puede parecer prudente cuando aún faltan detalles sobre el incidente y la empresa necesita tiempo para verificar qué ocurrió, medir el alcance y coordinar una respuesta.
Pero si clientes o empleados se enteran por terceros, la empresa pierde capacidad de explicar el contexto y controlar la comunicación. Por eso, una comunicación temprana, verificada y coordinada puede ayudar a preservar la confianza.
Qué debe decir una empresa en las primeras horas
La comunicación inicial debe ser breve, precisa y honesta. No conviene especular, atribuir responsabilidades sin evidencia ni prometer tiempos de recuperación no confirmados.
Lo recomendable es informar qué se ha detectado, qué puede estar afectado, qué acciones se han tomado y cuándo habrá otra actualización.
NIST actualizó en 2025 su SP 800-61 Rev. 3 sobre recomendaciones de respuesta a incidentes, alineando la gestión de incidentes con el Cybersecurity Framework 2.0. Esta visión refuerza que la respuesta no debe separarse de la gestión del riesgo, la gobernanza y la coordinación interna.
Por eso, el mensaje público debe estar conectado con el plan de respuesta ciberataques. Legal, dirección, IT, comunicación, atención al cliente y cumplimiento deben validar la información, pero sin retrasar actualizaciones útiles para reducir el riesgo.
Antes de publicar un comunicado, la empresa debe responder tres preguntas: qué sabemos con certeza, qué seguimos investigando y qué necesita hacer la audiencia. Si no lo hace, generará más dudas que confianza.
Comunicación interna: el mensaje que evita el caos
La comunicación interna es tan importante como la externa. Si los empleados no reciben información clara, pueden compartir datos incorrectos, responder de forma contradictoria a clientes o caer en nuevas campañas de phishing que aprovechan la confusión del incidente.
Una estrategia de ciberseguridad para empresas debe incluir mensajes preparados para empleados, directivos, soporte, ventas, atención al cliente y proveedores críticos. Cada grupo necesita saber qué puede decir, qué no debe decir y a quién debe derivar preguntas sensibles.
También conviene establecer canales alternativos. Si el correo corporativo está comprometido o bajo investigación, la empresa debe contar con vías seguras para coordinar decisiones.
Comunicación externa: clientes, proveedores, reguladores y medios
La comunicación externa debe adaptarse a cada audiencia. Un cliente necesita saber si sus datos, servicios o cuentas están en riesgo. Un proveedor necesita saber si debe suspender integraciones o cambiar credenciales. Un regulador espera notificaciones dentro de los plazos aplicables.
Cuando hay datos personales comprometidos, la guía de la ICO sobre brechas de datos personales establece que una brecha notificable debe reportarse sin demora indebida y, como máximo, dentro de las 72 horas desde que la organización tiene conocimiento de ella.
Si existe alto riesgo para las personas, los afectados deben ser informados directamente y sin demora indebida.
Aunque los plazos varían por jurisdicción, el principio es común: no basta con investigar internamente. La comunicación debe coordinarse con cumplimiento, privacidad y protección de datos empresariales para informar lo necesario sin divulgar detalles que aumenten el riesgo.
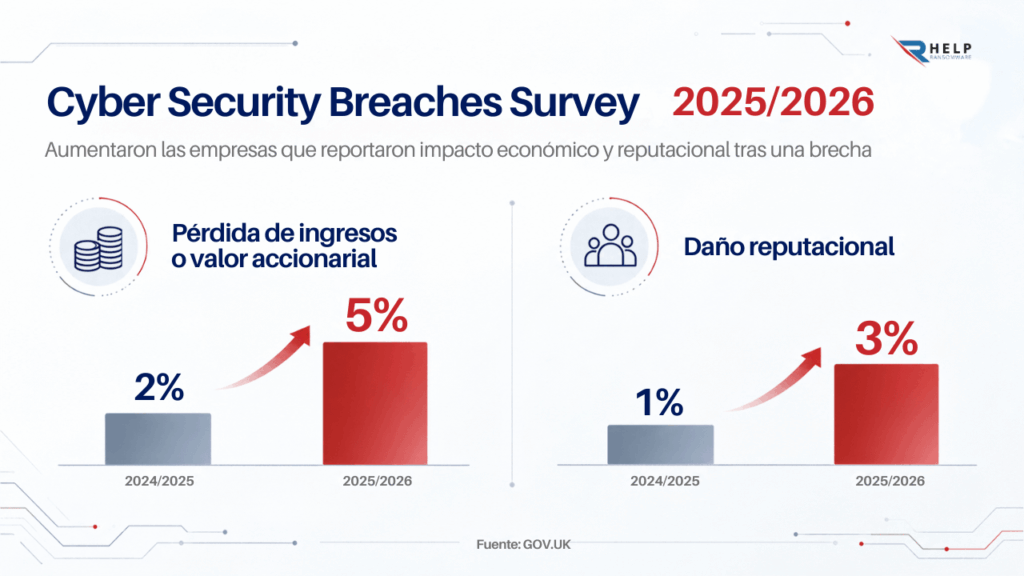
Además, el impacto reputacional de una brecha no es hipotético: ya aparece en estadísticas oficiales sobre consecuencias de los incidentes.
Ransomware, filtración de datos y extorsión: cómo cambia el mensaje
La comunicación se vuelve más delicada cuando el incidente incluye ransomware, robo de datos o amenazas de publicación. En estos casos, la empresa puede estar bajo presión de delincuentes que buscan influir en clientes, empleados y socios comerciales.
La CISA StopRansomware Guide recomienda crear, mantener y ejercitar un plan básico de respuesta a incidentes y un plan de comunicación asociado para ransomware, extorsión de datos y brechas.
Esto conecta con la ciberextorsión. Si los atacantes amenazan con publicar archivos o contactar a clientes, el comunicado debe reconocer el riesgo sin amplificar el mensaje criminal.
Si existe una posible fuga de datos en la Dark Web, la empresa debe evitar afirmaciones absolutas. Es preferible decir que se investiga el alcance de la exfiltración y que se informará a los afectados cuando exista información confirmada.
Qué no debería decirse
No conviene minimizar el incidente, culpar a terceros sin evidencia, negar una filtración no confirmada o publicar detalles técnicos que ayuden al atacante.
Tampoco es recomendable improvisar respuestas diferentes para clientes, prensa y empleados. La coherencia del mensaje es parte de la contención.
Ayuda Inmediata contra Ransomware
No permitas que el ransomware paralice tu negocio. Nuestros expertos están listos para recuperar tus datos y proteger tus sistemas.
Cómo preparar un plan de comunicación de crisis cibernética
Un plan de comunicación de crisis cibernética debe estar escrito, probado y conectado con los planes técnicos de recuperación. Debe reflejar los riesgos reales de la empresa, sus audiencias, sus obligaciones regulatorias y sus servicios críticos.
Como mínimo, debe incluir portavoces, responsables de aprobación, mensajes iniciales, preguntas frecuentes, canales alternativos, criterios de escalamiento y un calendario de actualizaciones.
También debe contemplar ransomware, robo de datos, caída de servicios y exposición pública.
Debe ensayarse junto con los ejercicios de ciberresiliencia. Una empresa resiliente también mantiene confianza, coordina decisiones y comunica de forma responsable bajo presión.
Conclusión
La comunicación de crisis cibernética puede marcar la diferencia entre una respuesta ordenada y una crisis reputacional. En un ciberataque, la empresa no controla todo: no controla al atacante, los rumores ni siempre los tiempos de recuperación. Pero sí puede controlar la calidad, claridad y responsabilidad de su mensaje.
Preparar esa comunicación antes del incidente permite ganar tiempo, reducir contradicciones y proteger la confianza. En HelpRansomware, acompañamos a empresas en la respuesta a ransomware, extorsión digital y recuperación de información crítica.
FAQ
Cuando tenga información mínima verificada y exista impacto para clientes, empleados, servicios o datos. No necesita cerrar toda la investigación, pero sí evitar especulaciones y explicar cuándo habrá nuevas actualizaciones. También conviene indicar qué medidas iniciales se están tomando para contener el incidente.
Dirección, legal, comunicación, IT, privacidad y atención al cliente deben coordinarse. La aprobación debe ser rápida, pero controlada, para evitar contradicciones o promesas imposibles.
Qué se sabe, qué se investiga, qué medidas se han tomado, qué servicios o datos podrían verse afectados y qué deben hacer las personas impactadas. También es importante indicar dónde encontrar información oficial y futuras actualizaciones.
No siempre. Esperar demasiado puede aumentar rumores, desconfianza o exposición de terceros. Lo recomendable es comunicar de forma progresiva y basada en hechos confirmados.
Con prudencia y claridad. La empresa debe explicar que analiza el alcance de la exposición y comprometerse a informar a los afectados cuando exista información verificada.