Una fuga di dati nel Dark Web è una delle conseguenze più gravi di un attacco ransomware. Il problema non finisce quando i sistemi tornano operativi: se gli attaccanti hanno sottratto informazioni prima di cifrare i file, l’azienda può restare esposta per settimane o mesi.
In questo scenario, la domanda non è più solo se i dati siano stati cifrati, ma se siano stati anche copiati, classificati e preparati per essere pubblicati o venduti. Rilevare questa esposizione in tempo può fare la differenza tra una crisi sotto controllo e un danno reputazionale più grave.
Dopo un incidente, la verifica deve andare oltre il recupero tecnico. Occorre capire quali informazioni potrebbero essere uscite, dove potrebbero comparire e quali misure attivare prima che la fuga di dati si trasformi in pressione pubblica.
Soccorso Immediato per Ransomware
Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.
Che cos’è una fuga di dati nel Dark Web
Una fuga di dati nel Dark Web si verifica quando informazioni sottratte a un’azienda vengono pubblicate, annunciate o commercializzate in spazi utilizzati dai cybercriminali.
Possono comparire in forum clandestini, canali per la vendita di credenziali, mercati illegali o siti di leak associati a gruppi ransomware.
Il rapporto ENISA Threat Landscape 2025 ha analizzato 4.875 incidenti tra luglio 2024 e giugno 2025 e ha identificato il ransomware come la minaccia a maggiore impatto nell’Unione Europea.
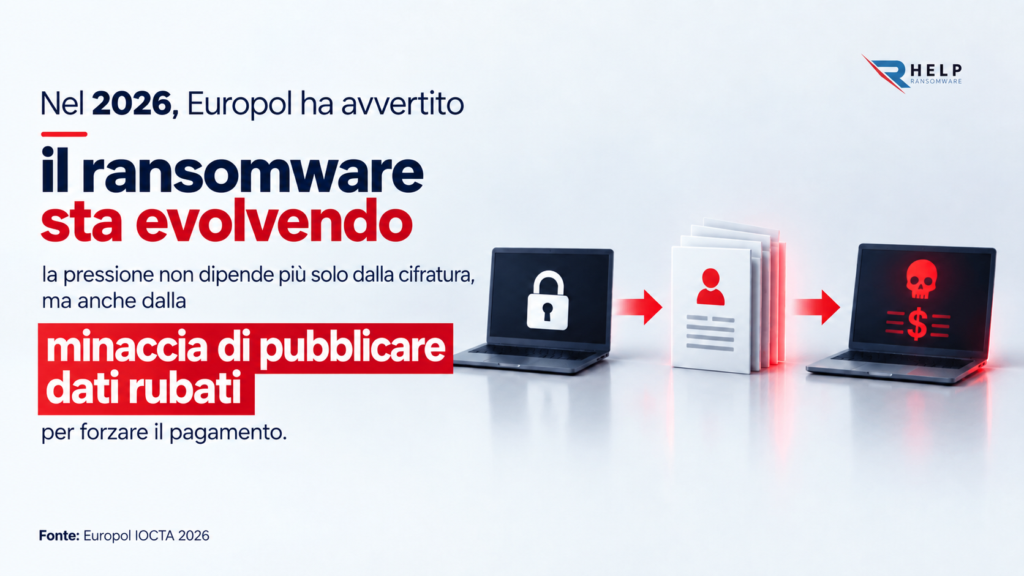
Per questo, le fughe di dati non possono più essere considerate un effetto secondario, ma una componente centrale dell’estorsione.
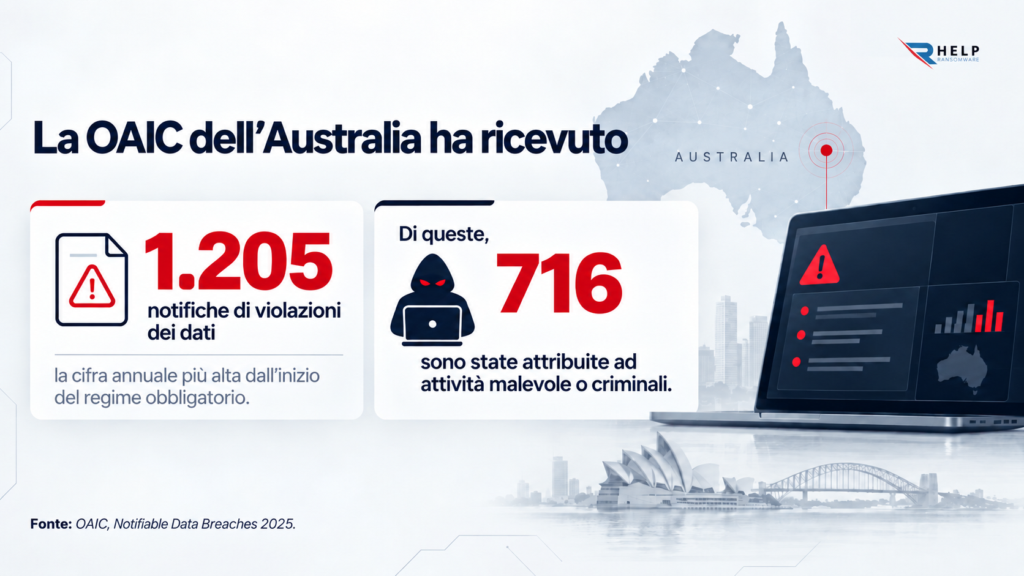
Quando gli attaccanti pubblicano campioni di dati, vogliono dimostrare il furto e generare pressione commerciale, legale e mediatica. In pratica, la fuga trasforma un attacco ransomware in una crisi di fiducia, un rischio confermato anche dai dati ufficiali sulle violazioni.
Perché le fughe di dati avvengono dopo un ransomware
Il ransomware moderno include spesso una fase preliminare di esfiltrazione. Prima di cifrare i sistemi, gli attaccanti cercano cartelle condivise, database, e-mail, contratti, credenziali e qualsiasi informazione utile per esercitare pressione sulla vittima.
Il NCSC del Regno Unito avverte che, dopo un ransomware, le organizzazioni devono presumere di aver perso il controllo delle proprie informazioni e che, se la richiesta non viene soddisfatta, i criminali possono pubblicare parte o tutti i dati su un sito di leak nel Dark Web. Questo approccio rafforza il legame tra ransomware, furto di dati e cyberestorsione.
La fuga di dati funziona anche come pressione psicologica. Anche se l’azienda ripristina i sistemi, gli attaccanti possono continuare a minacciare la pubblicazione di informazioni su clienti, fornitori o dipendenti.
Quali dati finiscono più spesso esposti
Non tutte le fughe di dati hanno lo stesso impatto. La gravità dipende dal tipo di informazioni compromesse e dal settore coinvolto.
Incidono anche gli obblighi legali e il rapporto dell’organizzazione con clienti, fornitori o partner. La risposta deve quindi essere adattata alle conseguenze specifiche dell’incidente e ai soggetti coinvolti.
Credenziali e accessi
Le credenziali sono tra gli asset più pericolosi quando vengono esposti.
Utenti, password, token, chiavi API, accessi VPN o account amministrativi possono facilitare nuovi attacchi, movimenti laterali o intrusioni contro fornitori e clienti.
Dati dei clienti, contratti e documentazione interna
Possono essere esposti anche database clienti, documenti di identità, informazioni finanziarie, fascicoli dei dipendenti, contratti, ticket di supporto o e-mail interne.
Se contengono dati personali o segreti aziendali, l’impresa deve valutare notifiche e misure di contenimento.
È quindi fondamentale disporre di un inventario dei dati e di un servizio di Data Breach Protection per analizzare l’entità dell’esposizione. Senza sapere quali dati sono stati compromessi, qualsiasi comunicazione esterna può risultare imprecisa.
Come rilevare se i tuoi dati sono già nel Dark Web
Rilevare una fuga non significa entrare in modo improvvisato nei forum clandestini.
L’azienda deve lavorare con team specializzati, preservare le evidenze e coordinare l’indagine con l’area legale per confermare se esiste una pubblicazione, vendita o esposizione delle informazioni.
I segnali di allarme possono includere menzioni dell’azienda su siti di leak, domini aziendali in elenchi di credenziali, campioni di file interni o e-mail di estorsione con prove del furto.
È inoltre opportuno controllare log, accessi anomali, trasferimenti in uscita, strumenti di sincronizzazione, archiviazione esterna e attività fuori orario. Il rilevamento precoce combina intelligence esterna e indagine forense interna.
Caso reale: quando la fuga di dati diventa estorsione
I casi giudiziari mostrano come i gruppi criminali utilizzino la fuga di dati come parte del modello di pressione.
Nel 2025, il Dipartimento di Giustizia degli Stati Uniti ha riferito che il gruppo collegato al ransomware Phobos avrebbe colpito oltre 1.000 enti pubblici e privati negli Stati Uniti e in altri Paesi.
Secondo il DOJ, gli imputati copiavano e sottraevano file dalle reti delle vittime, cifravano i dati originali e minacciavano di esporre le informazioni rubate al pubblico, a clienti, consumatori o entità collegate se il riscatto non fosse stato pagato.
Avrebbero inoltre gestito un sito nel Dark Web in cui ripetevano le minacce e pubblicavano dati rubati.
Questo caso dimostra che una fuga di dati può danneggiare la reputazione, compromettere i rapporti commerciali e aumentare la preoccupazione dei soggetti terzi collegati alla vittima.
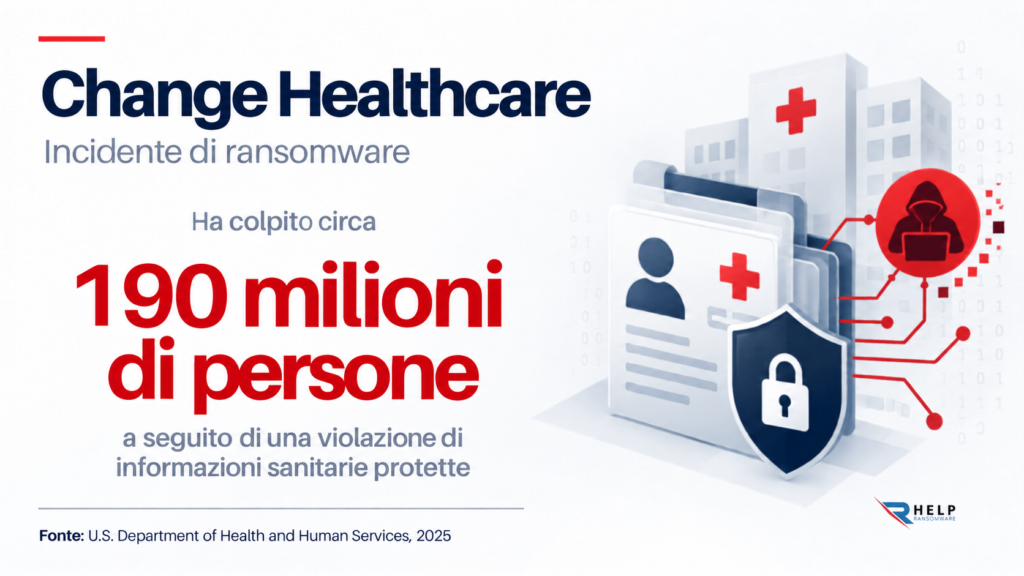
L’impatto si comprende meglio osservando la portata di una violazione reale su larga scala.
Cosa fare se compaiono informazioni della tua azienda
Se viene confermata una fuga di dati nel Dark Web, la risposta deve essere rapida, documentata e coordinata. Il primo passo è attivare il piano di risposta ai cyberattacchi e definire un team di crisi con IT, legale, comunicazione, direzione e responsabili di business.
Secondo la guida #StopRansomware Guide di CISA e MS-ISAC il ransomware va gestito come un incidente che può includere esfiltrazione di dati, pressione per pubblicare informazioni rubate e un recupero coordinato. La guida consiglia inoltre di monitorare le credenziali compromesse nel Dark Web.
Successivamente occorre preservare le evidenze, identificare l’intrusione, bloccare gli accessi compromessi, reimpostare le credenziali, revocare i token, rafforzare l’MFA e verificare se gli attaccanti mantengono meccanismi di persistenza.
In parallelo, bisogna analizzare quali dati sono comparsi, se sono autentici e chi coinvolgono.
Comunicazione e obblighi legali
La comunicazione non deve essere improvvisata. Se sono coinvolti clienti, dipendenti o partner, l’azienda ha bisogno di messaggi chiari e verificabili.
Nascondere la fuga di dati o comunicare senza averne confermato la portata può aumentare l’esposizione legale e reputazionale.
Esperti nella Rimozione di Ransomware
Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.
Come ridurre il rischio di una fuga di dati dopo un ransomware
La prevenzione inizia prima dell’attacco. L’azienda deve segmentare le reti, limitare i privilegi, applicare l’MFA, proteggere gli accessi remoti, cifrare i dati sensibili, registrare i trasferimenti in uscita e monitorare i comportamenti anomali.
Più è difficile esfiltrare informazioni, minore sarà il potere estorsivo dell’attaccante.
È inoltre importante che i backup siano protetti, isolati e testati.
Se la cifratura è già avvenuta, la decrittazione ransomware può aiutare a recuperare informazioni critiche, ma l’indagine deve confermare se si è verificato anche un furto di dati.
La preparazione combina recupero tecnico e cyber resilienza. Un’azienda resiliente non si limita a ripristinare i sistemi: risponde alle fughe di dati, protegge le terze parti, rispetta gli obblighi e riduce l’impatto di un’esposizione pubblica.
Conclusione
Una fuga di dati nel Dark Web può prolungare l’impatto di un ransomware molto tempo dopo il ripristino dei sistemi.
L’azienda perde il controllo su informazioni sensibili e si espone a rischi di frode, pressione pubblica, perdita di fiducia e nuove intrusioni.
Per questo, la risposta deve integrare analisi forense, recupero, monitoraggio dell’esposizione, gestione legale e comunicazione di crisi. Occorre inoltre determinare quali dati sono usciti e quali azioni adottare per proteggere le terze parti.
In HelpRansomware, aiutiamo le aziende a rispondere al ransomware, valutare le fughe di dati, recuperare informazioni critiche e rafforzare la prevenzione contro l’estorsione digitale. Agire rapidamente può evitare una crisi pubblica.
FAQ
No. Pagare non garantisce che i criminali eliminino le informazioni rubate né che non le rivendano in seguito. Una volta esfiltrati, i dati non sono più sotto il controllo dell’azienda. Non esiste inoltre un modo affidabile per verificare che tutte le copie siano state realmente distrutte. Per questo, il pagamento non elimina il rischio di nuove esposizioni, ricatti o utilizzi illeciti dei dati.
Non sempre. Può derivare anche da phishing, credenziali rubate, fornitori compromessi, database configurati male o accessi interni impropri. Tuttavia, il ransomware moderno include spesso il furto di informazioni prima della cifratura.
Deve analizzare campioni, metadati, struttura dei file, date ed evidenze di esfiltrazione. Questa verifica deve essere svolta da un team tecnico e legale. I risultati devono inoltre essere confrontati con i sistemi interni per capire quali informazioni siano state realmente compromesse. Questo aiuta a definire l’entità dell’incidente e le misure di risposta più appropriate.
Per primi vanno controllati credenziali, informazioni personali, dati finanziari, contratti, database clienti e documenti legali. La priorità dipende dall’impatto operativo e legale.
L’azienda deve rispondere con messaggi verificati, spiegare cosa si sta indagando, evitare speculazioni e comunicare misure concrete. Una trasparenza coordinata protegge la fiducia.