Il business email compromise dimostra che un’azienda può perdere milioni senza cifratura, malware visibile o una schermata di riscatto. Basta un’email credibile, un account compromesso o un falso ordine di pagamento perché il denaro venga trasferito prima che il team di sicurezza rilevi la frode.
Questo tipo di attacco sfrutta la fiducia interna: dirigenti, fornitori, responsabili finanziari, team acquisti o personale delle risorse umane. Per questo è particolarmente pericoloso per le organizzazioni con processi di pagamento rapidi, catene di approvazione poco chiare o comunicazioni sensibili via email.
La differenza rispetto ad altri incidenti è che il danno avviene in silenzio. Mentre il ransomware blocca i sistemi, il business email compromise imita le normali routine di lavoro: fatture, modifiche delle coordinate bancarie, istruzioni urgenti e conversazioni aziendali apparentemente legittime.

Soccorso Immediato per Ransomware
Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.
Che cos’è il business email compromise
Il business email compromise, noto anche come BEC, è una frode in cui gli attaccanti manipolano o impersonano le comunicazioni email per indurre trasferimenti di denaro, modifiche dei conti bancari o l’invio di informazioni sensibili.
L’FBI lo definisce una truffa sofisticata rivolta ad aziende e persone che effettuano trasferimenti legittimi di fondi, normalmente tramite ingegneria sociale o intrusione negli account di posta elettronica.
In pratica, l’attaccante può fingersi un CEO, un fornitore, un avvocato, un cliente o un dipendente interno. L’obiettivo non è sempre infettare i sistemi, ma ingannare una persona autorizzata ad approvare un’operazione. Per questo il BEC deve essere trattato come uno dei crimini informatici più rilevanti per le aree finanziarie e la direzione.
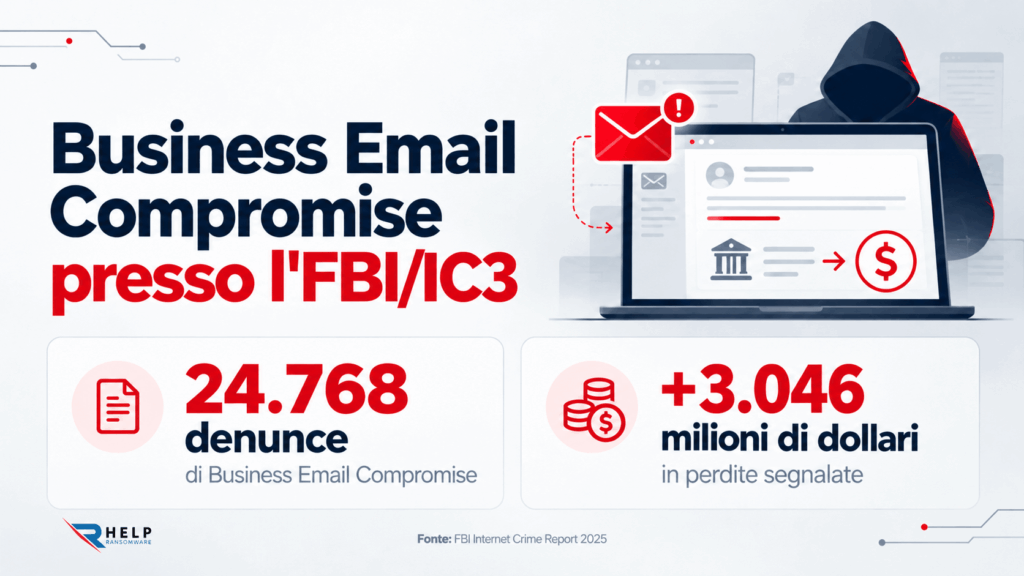
Secondo il FBI Internet Crime Report 2025, l’IC3 ha ricevuto 24.768 segnalazioni di Business Email Compromise nel 2025, con perdite superiori a 3,046 miliardi di dollari. Questo lo rende una delle forme di frode aziendale più costose segnalate all’FBI.
Come funziona un attacco BEC
Un attacco BEC inizia spesso con una fase di ricognizione. I criminali analizzano organigrammi, profili LinkedIn, comunicati aziendali, fornitori, domini simili, orari e nomi dei responsabili finanziari.
Con queste informazioni preparano un messaggio che appare normale all’interno del flusso di lavoro dell’azienda.
Successivamente possono registrare un dominio quasi identico a quello reale, compromettere un account legittimo o creare una conversazione falsa. L’email non contiene sempre link malevoli né allegati: spesso chiede soltanto di confermare una fattura, modificare le coordinate bancarie o effettuare un bonifico urgente.
Il NCSC del Regno Unito descrive questa frode come una situazione in cui i criminali inviano email personalizzate per l’organizzazione, si spacciano per contatti abituali e possono chiedere che il pagamento venga inviato a un conto bancario diverso. Proprio questa apparente normalità rende l’attacco così efficace.
Le varianti più comuni del Business Email Compromise
Il business email compromise non ha un’unica forma. Una delle varianti più note è la frode del CEO, in cui l’attaccante si finge un dirigente e richiede un bonifico urgente. La pressione si basa spesso su frasi come “sono in riunione”, “è riservato” o “deve partire oggi”.
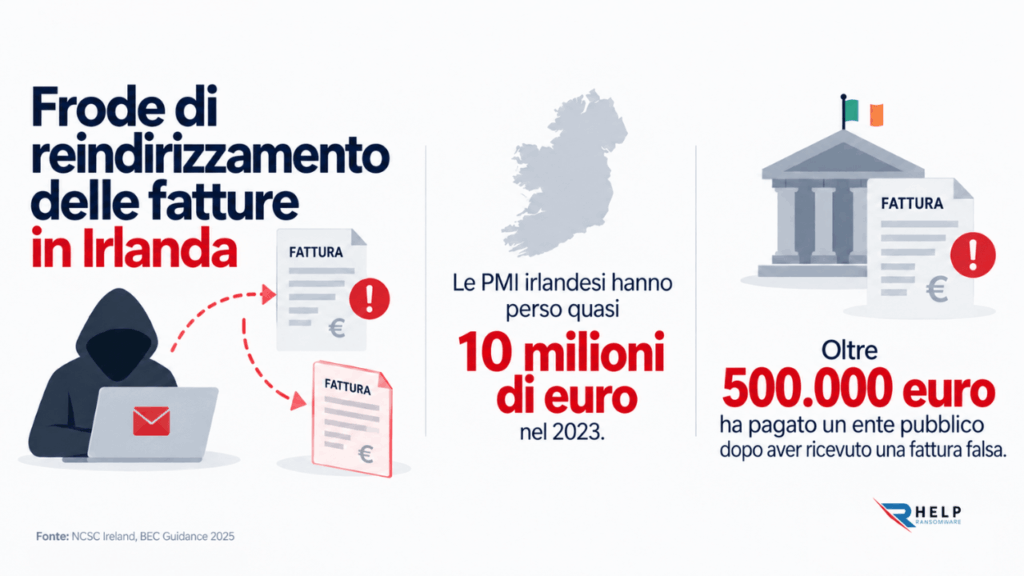
Un’altra variante frequente è la frode del fornitore. In questo caso, i criminali intercettano o imitano le comunicazioni di un fornitore reale e chiedono di aggiornare le coordinate bancarie prima del pagamento successivo.
Esiste anche la deviazione dello stipendio, in cui vengono ingannate le risorse umane per cambiare il conto di accredito di un dipendente.
Negli ultimi anni, la minaccia è diventata più convincente grazie all’uso dell’IA generativa, di audio falsi o di tecniche di suplantazione dell’identità più sofisticate. Un caso di frode con deepfake può amplificare il BEC quando il presunto ordine non arriva soltanto via email, ma anche tramite chiamata, videoconferenza o messaggio vocale.
Perché il BEC ruba milioni senza usare ransomware
Il BEC non ha bisogno di bloccare i file perché colpisce direttamente il processo decisionale. Se un dipendente crede che la richiesta provenga da un fornitore affidabile o da un superiore, può approvare il pagamento senza attivare allarmi tecnici. L’operazione appare legittima alla banca, al sistema contabile e al flusso interno dell’azienda.
Inoltre, la frode viene spesso rilevata tardi. Molte organizzazioni scoprono l’inganno quando il fornitore reale reclama un pagamento non ricevuto o quando la banca conferma che i fondi sono già stati trasferiti su altri conti.
A differenza di un attacco visibile, il business email compromise può rimanere nascosto fino a quando il denaro è già uscito.
Per questo la cybersecurity per le aziende deve includere controlli finanziari, verifica umana e regole di approvazione. Non basta proteggere gli endpoint: occorre proteggere anche i processi di pagamento, i fornitori e i canali di comunicazione.
Caso reale: come viene costruita una truffa BEC
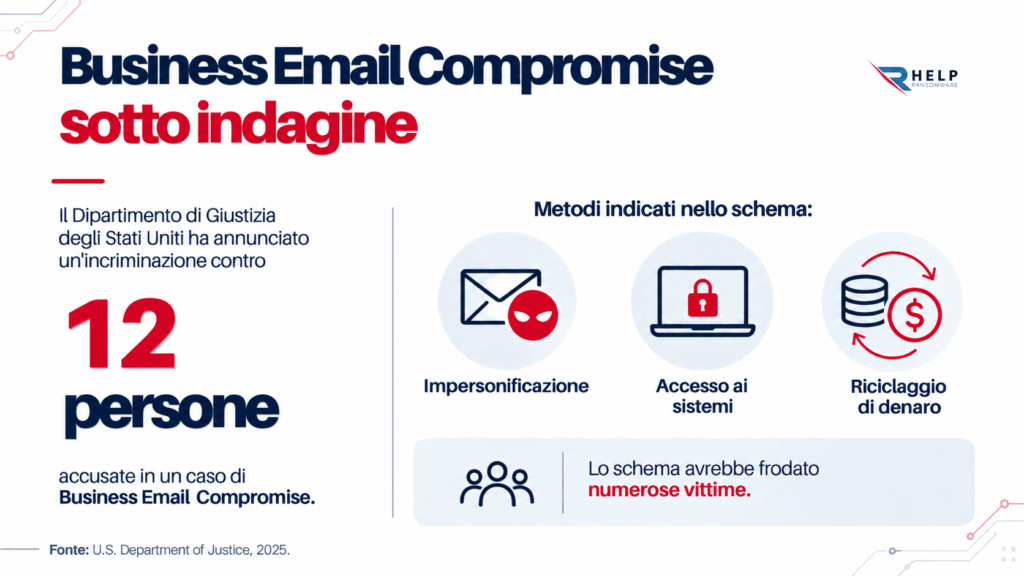
I casi giudiziari mostrano che il BEC combina sorveglianza, suplantazione d’identità e riciclaggio di denaro. Nel gennaio 2025, il Dipartimento di Giustizia degli Stati Uniti ha annunciato l’incriminazione di 12 persone per uno schema nazionale di Business Email Compromise che avrebbe frodato numerose vittime.
Secondo l’accusa, gli imputati avrebbero avuto accesso ai sistemi delle vittime per monitorare le comunicazioni, identificare contatti, conti finanziari, pratiche commerciali e possibili trasferimenti.
Successivamente utilizzavano email contraffatte per fingersi personale interno, partner, fornitori o altre parti interessate. Questo schema è importante perché dimostra che il BEC non è soltanto “un’email falsa”.
In molti casi, l’attaccante osserva come lavora l’azienda prima di agire. Più conosce le abitudini di pagamento, più credibile sarà l’istruzione fraudolenta.
Come riconoscere i segnali del Business Email Compromise
I segnali del BEC si trovano spesso nel contesto, non in un file malevolo. Un cambio improvviso di conto bancario, una richiesta fuori dal processo abituale, un’urgenza ingiustificata o un’istruzione di riservatezza devono attivare una verifica indipendente.
È inoltre opportuno controllare i dettagli tecnici: domini simili, risposte inviate da dispositivi mobili, modifiche nella firma dell’email, conversazioni con destinatari inattesi, regole di inoltro in caselle compromesse o comunicazioni con fornitori provenienti da account non verificati.
La chiave è che il team finanziario abbia l’autorità per fermare un’operazione. Se la cultura interna penalizza i ritardi o premia la velocità più della verifica, l’attaccante avrà un vantaggio.
La prevenzione del BEC dipende tanto dai controlli tecnici quanto da processi chiari.
Misure per prevenire il business email compromise
La prima difesa consiste nell’introdurre una verifica al di fuori dell’email. Qualsiasi modifica delle coordinate bancarie, richiesta urgente o pagamento eccezionale deve essere confermata telefonicamente usando un contatto già registrato, non il numero indicato nel messaggio sospetto.
È inoltre necessario attivare controlli tecnici. La FTC raccomanda di utilizzare l’autenticazione email tramite SPF, DKIM e DMARC per rendere più difficile ai truffatori impersonare il dominio di un’azienda. È inoltre consigliabile applicare l’MFA, controllare le regole di inoltro, monitorare gli accessi anomali e limitare i permessi nelle caselle finanziarie.
Parallelamente, l’azienda deve rafforzare le doppie approvazioni, gli elenchi verificati dei fornitori, i limiti per i pagamenti urgenti e i registri delle modifiche.
Questi controlli devono rientrare in un piano di risposta agli attacchi informatici che includa anche la frode finanziaria, la conservazione delle evidenze e il contatto immediato con la banca.
Soccorso Immediato per Ransomware
Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.
Cosa fare se l’azienda cade vittima di un BEC
Se il pagamento è già stato inviato, il tempo è un fattore critico. L’azienda deve contattare immediatamente la propria banca per richiedere il blocco, la revoca o la tracciabilità dei fondi.
Successivamente deve coinvolgere il team legale, finanziario e di sicurezza, la direzione e, quando opportuno, le autorità.
È inoltre necessario conservare email, intestazioni, registri di accesso, dati dei trasferimenti, chiamate, messaggi e qualsiasi evidenza correlata. L’obiettivo è ricostruire l’attacco: come è iniziato, quale account è stato compromesso, quali informazioni ha visto l’attaccante e quali controlli hanno fallito.
Una volta contenuta l’emergenza finanziaria, l’organizzazione deve controllare caselle di posta, password, MFA, regole di inoltro, domini simili e processi di pagamento.
L’analisi successiva all’incidente fa parte del recupero: un BEC deve concludersi con miglioramenti operativi, non soltanto con un’indagine tecnica.
Conclusione
Il business email compromise è pericoloso perché non deve necessariamente sembrare un cyberattacco. Può arrivare come una richiesta normale, da un account conosciuto e proprio nel momento in cui l’azienda si aspetta di effettuare un pagamento. Per questo può rubare milioni senza ransomware, senza malware e senza rumore tecnico.
La protezione richiede di combinare tecnologia, processi e cultura: MFA, SPF, DKIM, DMARC, verifica tramite canali indipendenti, doppia approvazione, formazione e capacità di risposta rapida.
L’azienda che verifica prima di pagare riduce drasticamente il margine di manovra dell’attaccante.
In HelpRansomware, aiutiamo le organizzazioni a prepararsi agli incidenti di cybersecurity, alle frodi digitali e alle crisi derivanti dagli attacchi. Di fronte al BEC, la difesa migliore è anticipare l’inganno prima che il denaro venga trasferito.
FAQ
No. A volte l’account è compromesso, ma in altri casi l’attaccante utilizza domini simili, email contraffatte o informazioni pubbliche per creare una richiesta credibile. Per questo bisogna verificare il processo, non soltanto l’indirizzo del mittente.
Perché non genera sempre allarmi tecnici. L’email può non contenere malware né link sospetti. L’inganno avviene nella decisione umana: approvare un pagamento, modificare un dato bancario o condividere informazioni sensibili.
Deve essere uno sforzo congiunto tra finanza, IT, sicurezza, area legale e direzione. Se viene trattato soltanto come un problema tecnico, i processi di pagamento e approvazione restano esposti. Finanza e direzione devono rafforzare i controlli su bonifici, modifiche bancarie e autorizzazioni sensibili.
Sì. L’IA può aiutare a scrivere messaggi più convincenti, imitare il tono aziendale, tradurre email o creare audio falsi. Questo rende ancora più importante la verifica indipendente. Può inoltre rendere più difficile riconoscere i tradizionali segnali di allarme di una frode.
Confermare qualsiasi modifica del conto bancario o pagamento urgente tramite un canale indipendente, usando contatti verificati in precedenza. Questa misura di base può fermare le frodi anche quando l’email sembra legittima.