El business email compromise demuestra que una empresa puede perder millones sin que exista cifrado, malware visible o una pantalla de rescate. Basta un correo creíble, una cuenta comprometida o una orden de pago falsa para que el dinero salga antes de que el equipo de seguridad detecte el fraude.
Este tipo de ataque explota la confianza interna: directivos, proveedores, responsables financieros, equipos de compras o personal de recursos humanos. Por eso es especialmente peligroso para organizaciones con procesos de pago rápidos, cadenas de aprobación poco claras o comunicaciones sensibles por email.
La diferencia frente a otros incidentes es que el daño ocurre en silencio. Mientras el ransomware detiene sistemas, el business email compromise imita rutinas normales de trabajo: facturas, cambios bancarios, instrucciones urgentes y conversaciones corporativas aparentemente legítimas.
Recuperación de Datos Rápida y Garantizada
HelpRansomware ofrece un servicio de eliminación de ransomware y recuperación de datos con garantía del 100%, con asistencia en todo el mundo 24/7.
Qué es el business email compromise
El business email compromise, también conocido como BEC, es un fraude en el que los atacantes manipulan o suplantan comunicaciones de correo electrónico para inducir transferencias de dinero, cambios de cuentas bancarias o envío de información sensible.
El FBI lo define como una estafa sofisticada dirigida a empresas y personas que realizan transferencias legítimas de fondos, normalmente mediante ingeniería social o intrusión en cuentas de correo.
En la práctica, el atacante puede hacerse pasar por un CEO, un proveedor, un abogado, un cliente o un empleado interno. El objetivo no siempre es infectar sistemas, sino engañar a una persona con autoridad para aprobar una operación. Por eso el BEC debe tratarse como uno de los delitos informáticos más relevantes para áreas financieras y de dirección.
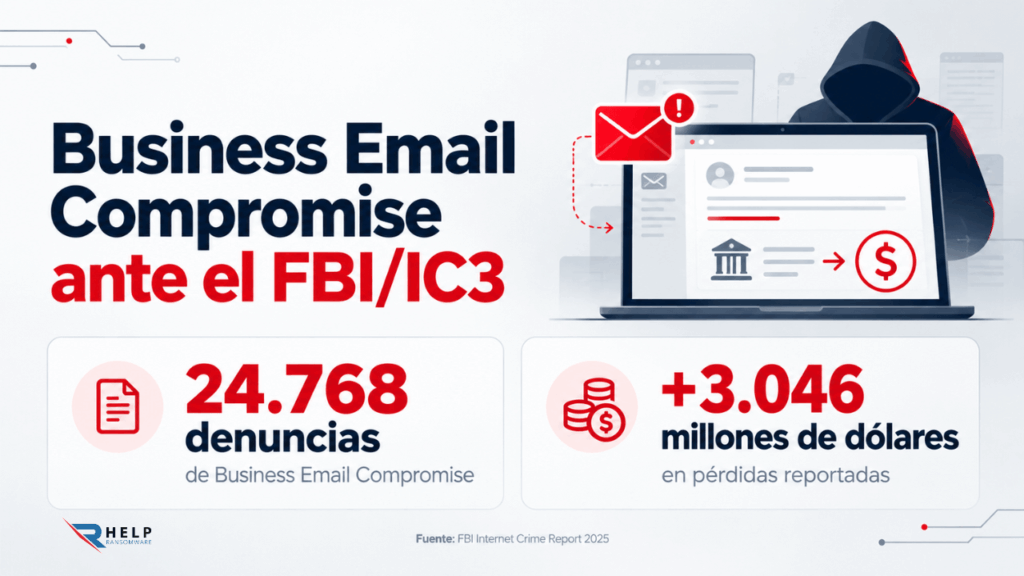
Según el FBI Internet Crime Report 2025, el IC3 recibió 24.768 denuncias de Business Email Compromise en 2025, con pérdidas superiores a 3.046 millones de dólares. Esto lo convierte en una de las formas de fraude empresarial más costosas reportadas al FBI.
Cómo funciona un ataque BEC
Un ataque BEC suele comenzar con reconocimiento. Los delincuentes revisan organigramas, perfiles de LinkedIn, comunicados corporativos, proveedores, dominios similares, horarios y nombres de responsables financieros.
Con esa información preparan un mensaje que parece normal dentro del flujo de trabajo de la empresa.
Después pueden registrar un dominio casi idéntico al real, comprometer una cuenta legítima o crear una conversación falsa. El correo no siempre contiene enlaces maliciosos ni archivos adjuntos: muchas veces solo pide confirmar una factura, cambiar datos bancarios o hacer una transferencia urgente.
El NCSC del Reino Unido describe este fraude como una situación en la que los criminales envían emails adaptados a la organización, suplantan a contactos habituales y pueden pedir que el pago se envíe a una cuenta bancaria distinta. Esa aparente normalidad es lo que hace que el ataque sea tan eficaz.
Las variantes más comunes del Business Email Compromise
El business email compromise no tiene una única forma. Una de las variantes más conocidas es el fraude del CEO, donde el atacante se hace pasar por un directivo y solicita una transferencia urgente. La presión suele apoyarse en frases como “estoy en una reunión”, “es confidencial” o “debe salir hoy”.
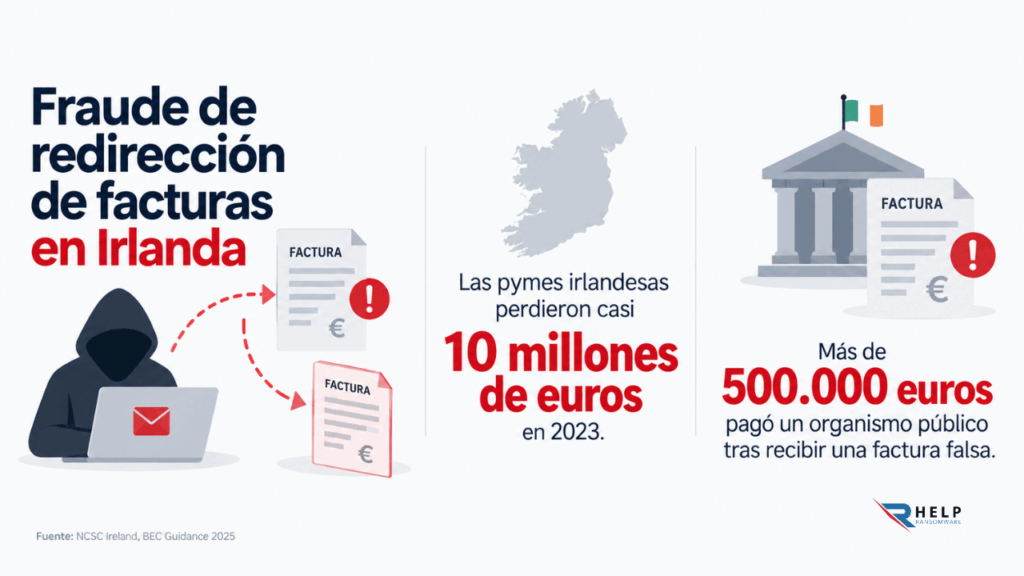
Otra variante frecuente es el fraude de proveedor. En este caso, los delincuentes interceptan o imitan comunicaciones de un proveedor real y solicitan actualizar los datos bancarios antes del siguiente pago.
También existe la desviación de nómina, donde se engaña a recursos humanos para cambiar la cuenta de depósito de un empleado.
En los últimos años, la amenaza se ha vuelto más convincente por el uso de IA generativa, audios falsos o suplantación más sofisticada. Un caso de fraude con deepfakes puede amplificar el BEC cuando la supuesta orden no llega solo por email, sino también por llamada, videoconferencia o mensaje de voz.
Por qué el BEC roba millones sin usar ransomware
El BEC no necesita bloquear archivos porque ataca directamente el proceso de decisión. Si un empleado cree que la solicitud viene de un proveedor confiable o de un superior, puede aprobar el pago sin activar alarmas técnicas. La operación parece legítima para el banco, para el sistema contable y para el flujo interno de la empresa.
Además, el fraude suele detectarse tarde. Muchas organizaciones descubren el engaño cuando el proveedor real reclama un pago pendiente o cuando el banco confirma que los fondos ya fueron movidos a otras cuentas.
A diferencia de un ataque visible, el business email compromise puede permanecer oculto hasta que el dinero ya salió.
Por eso la ciberseguridad para empresas debe incluir controles financieros, verificación humana y reglas de aprobación. No basta con proteger endpoints: también hay que proteger procesos de pago, proveedores y canales de comunicación.
Caso real: cómo se construye una estafa BEC
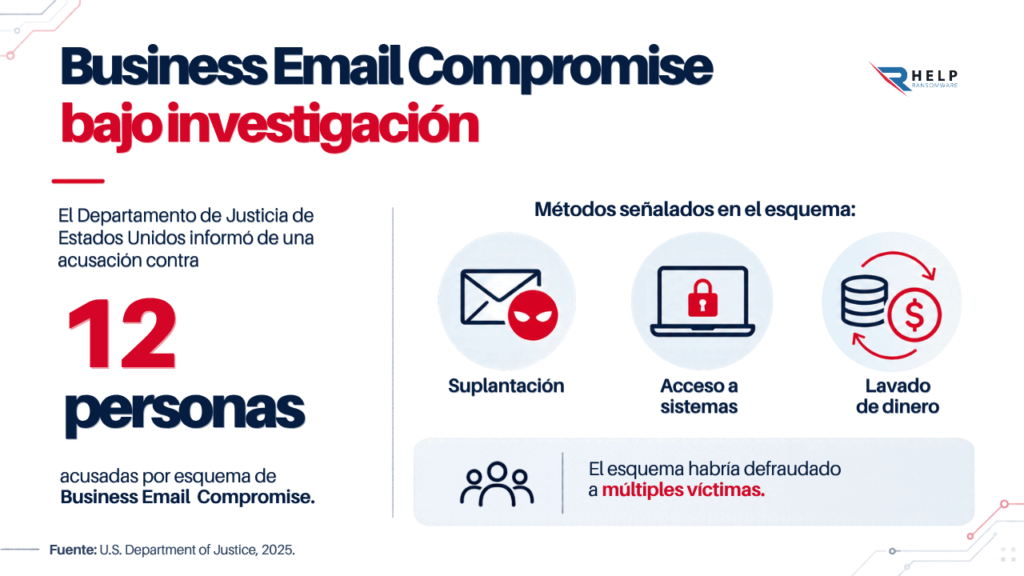
Los casos judiciales muestran que el BEC combina vigilancia, suplantación y lavado de dinero. En enero de 2025, el Departamento de Justicia de Estados Unidos informó de una acusación contra 12 personas por un esquema nacional de Business Email Compromise que habría defraudado a múltiples víctimas.
Según la acusación, los implicados habrían accedido a sistemas de las víctimas para monitorear comunicaciones, identificar contactos, cuentas financieras, prácticas de negocio y posibles transferencias.
Luego usaban correos suplantados para hacerse pasar por personal interno, socios, proveedores u otras partes interesadas. Este patrón es importante porque demuestra que el BEC no es solo “un email falso”.
En muchos casos, el atacante observa cómo trabaja la empresa antes de actuar. Cuanto más conozca los hábitos de pago, más creíble será la instrucción fraudulenta.
Cómo detectar señales de Business Email Compromise
Las señales de BEC suelen estar en el contexto, no en un archivo malicioso. Un cambio repentino de cuenta bancaria, una solicitud fuera del proceso habitual, una urgencia injustificada o una instrucción de confidencialidad deben activar una verificación independiente.
También conviene revisar detalles técnicos: dominios parecidos, respuestas enviadas desde móviles, cambios en la firma del correo, hilos con destinatarios inesperados, reglas de reenvío en buzones comprometidos o comunicaciones con proveedores desde cuentas no verificadas.
La clave es que el equipo financiero tenga permiso para detener una operación. Si la cultura interna castiga la demora o premia la rapidez por encima de la verificación, el atacante tendrá ventaja.
La prevención del BEC depende tanto de controles técnicos como de procesos claros.
Medidas para prevenir el Business Email Compromise
La primera defensa es establecer verificación fuera del email. Cualquier cambio de datos bancarios, solicitud urgente o pago excepcional debe confirmarse por teléfono usando un contacto previamente registrado, no el número incluido en el mensaje sospechoso.
También se deben activar controles técnicos. La FTC recomienda usar autenticación de email mediante SPF, DKIM y DMARC para dificultar que los estafadores suplanten el dominio de una empresa. Además, conviene aplicar MFA, revisar reglas de reenvío, monitorizar accesos anómalos y limitar permisos en buzones financieros.
En paralelo, la empresa debe reforzar aprobaciones duales, listas verificadas de proveedores, límites para pagos urgentes y registros de cambios.
Estos controles deben estar dentro de un plan de respuesta ciberataques que incluya también fraude financiero, preservación de evidencias y contacto inmediato con el banco.

Ayuda Inmediata contra Ransomware
No permitas que el ransomware paralice tu negocio. Nuestros expertos están listos para recuperar tus datos y proteger tus sistemas.
Qué hacer si la empresa cae en un BEC
Si el pago ya fue enviado, el tiempo es crítico. La empresa debe contactar de inmediato a su banco para solicitar retención, reversión o trazabilidad de los fondos.
Después debe escalar el incidente al equipo legal, financiero, seguridad, dirección y, cuando corresponda, a las autoridades.
También es necesario conservar correos, encabezados, registros de acceso, datos de transferencia, llamadas, mensajes y cualquier evidencia relacionada. El objetivo es reconstruir el ataque: cómo entró, qué cuenta fue comprometida, qué información vio el atacante y qué controles fallaron.
Una vez contenida la urgencia financiera, la organización debe revisar buzones, contraseñas, MFA, reglas de reenvío, dominios similares y procesos de pago.
El aprendizaje posterior es parte de la recuperación: un BEC debe cerrar con mejoras operativas, no solo con una investigación técnica.
Conclusión
El business email compromise es peligroso porque no necesita parecer un ciberataque. Puede llegar como una solicitud normal, desde una cuenta conocida y en el momento exacto en que la empresa espera hacer un pago. Por eso roba millones sin ransomware, sin malware y sin ruido técnico.
La protección exige combinar tecnología, procesos y cultura: MFA, SPF, DKIM, DMARC, verificación por canales independientes, doble aprobación, formación y capacidad de respuesta rápida.
La empresa que verifica antes de pagar reduce drásticamente el margen de maniobra del atacante.
En HelpRansomware, ayudamos a las organizaciones a prepararse frente a incidentes de ciberseguridad, fraude digital y crisis derivadas de ataques. Frente al BEC, la mejor defensa es anticipar el engaño antes de que el dinero salga.
FAQ
No. A veces la cuenta está comprometida, pero en otros casos el atacante usa dominios parecidos, correos suplantados o información pública para crear una solicitud creíble. Por eso hay que verificar el proceso, no solo la dirección del remitente.
Porque no siempre genera alertas técnicas. El correo puede no tener malware ni enlaces sospechosos. El engaño ocurre en la decisión humana: aprobar un pago, cambiar un dato bancario o compartir información sensible.
Debe ser un esfuerzo conjunto entre finanzas, IT, seguridad, legal y dirección. Si solo se trata como un problema técnico, se dejan expuestos los procesos de pago y aprobación. Finanzas y dirección deben reforzar las verificaciones sobre transferencias, cambios bancarios y autorizaciones sensibles.
Sí. La IA puede ayudar a redactar mensajes más convincentes, imitar tonos corporativos, traducir correos o crear audios falsos. Esto hace que la verificación independiente sea más importante. También puede dificultar la detección de señales que antes permitían identificar intentos de fraude con mayor facilidad.
Confirmar cualquier cambio de cuenta bancaria o pago urgente por un canal independiente usando contactos previamente verificados. Esta medida básica puede detener fraudes incluso cuando el correo parece legítimo.