El fraude con deepfakes ha dejado de ser una amenaza futurista. Hoy puede aparecer en una videollamada, en un mensaje de voz, en una entrevista online, en una supuesta orden del CEO o en una identidad falsa creada para abrir cuentas, solicitar pagos o acceder a información sensible.
Los deepfakes pueden imitar voces, rostros y señales humanas, reduciendo la desconfianza de empleados, proveedores y clientes. Por eso, la verificación de identidad se vuelve un control crítico de seguridad.
El problema no está solo en la calidad visual de la falsificación. El riesgo real surge cuando los deepfakes se combinan con ingeniería social, presión psicológica, datos filtrados y procesos internos débiles. En ese punto, el fraude deja de depender de un malware sofisticado y pasa a explotar decisiones humanas bajo urgencia.
Ayuda Inmediata contra Ransomware
No permitas que el ransomware paralice tu negocio. Nuestros expertos están listos para recuperar tus datos y proteger tus sistemas.
Qué es el fraude con deepfakes
El fraude con deepfakes utiliza inteligencia artificial para crear o manipular audio, imagen o video con el objetivo de suplantar a una persona real. Puede tratarse de una voz clonada que ordena una transferencia, un rostro falso usado en una videollamada o un documento audiovisual que aparenta confirmar una instrucción legítima.
El NCSC explica que la inteligencia artificial generativa puede producir texto, imágenes y video, y advierte que las organizaciones deben integrar la seguridad en todo el ciclo de vida de los sistemas de IA. Para las empresas, esto significa que la ciberseguridad en la era de la IA debe incluir controles contra suplantación audiovisual, no solo contra correos sospechosos o malware.
La amenaza se vuelve especialmente peligrosa cuando el atacante conoce el organigrama, los horarios, el tono de comunicación y los nombres de responsables financieros. Con esa información, un deepfake puede parecer una instrucción real dentro de un proceso cotidiano.
Por qué los deepfakes ya engañan a empresas
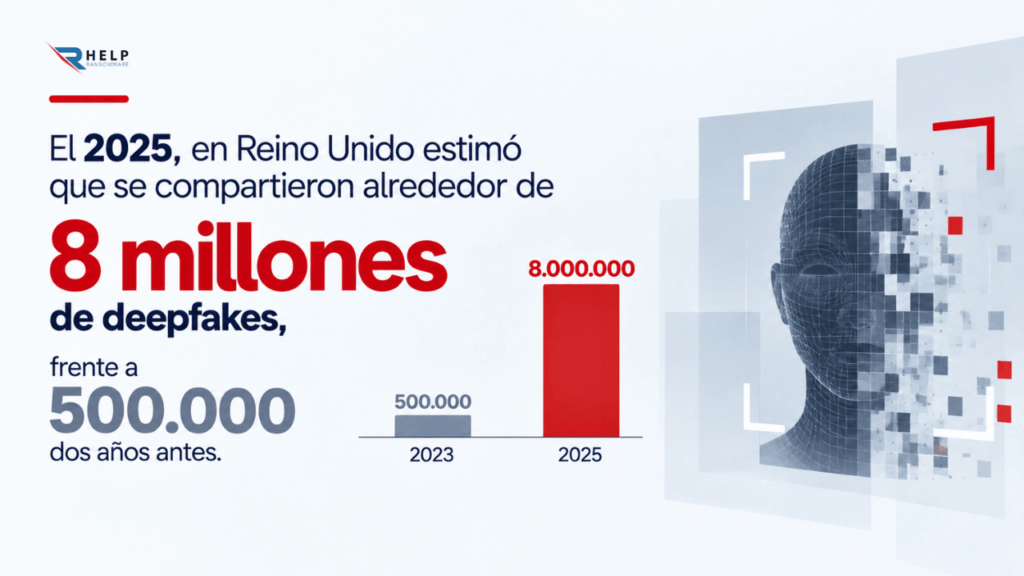
Los deepfakes funcionan porque no atacan únicamente la tecnología: atacan la confianza. En una empresa, muchas decisiones dependen de reconocer una voz, validar una videollamada o aceptar una solicitud urgente de alguien con autoridad. Cuando esas señales pueden falsificarse, los procesos basados solo en confianza personal se vuelven vulnerables.
El National Assessment Centre Fraud Assessment 2025 del Reino Unido señala que los grupos criminales están adoptando inteligencia artificial generativa, incluidos deepfakes y clonación de voz, para facilitar fraudes contra individuos y empresas.
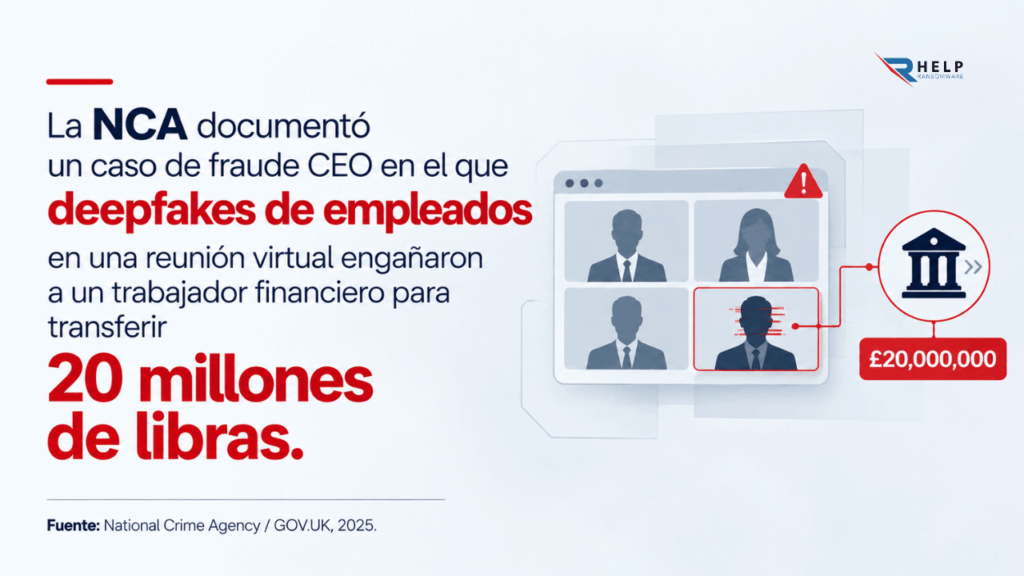
También documenta un caso de fraude CEO en el que recreaciones deepfake de empleados durante una reunión virtual engañaron a un trabajador financiero para transferir 20 millones de libras a una cuenta controlada por delincuentes.
Este tipo de ataque demuestra que el riesgo no se limita a ver un video falso en redes sociales. Puede entrar por canales profesionales, reuniones ejecutivas y procesos financieros aparentemente normales.
Señales de alerta en una llamada, videoreunión o mensaje
Detectar un deepfake no siempre es sencillo. Las señales visuales, como movimientos extraños de labios, parpadeos poco naturales o cambios de iluminación, pueden ayudar, pero no deben ser el único criterio.
A medida que la tecnología mejora, muchas falsificaciones serán lo bastante convincentes como para superar una revisión superficial.
La mejor defensa es observar el contexto. Una solicitud de pago urgente, una orden que evita los canales habituales, una videollamada inesperada sin tiempo para verificar o una negativa a seguir protocolos internos son señales más importantes que la calidad del video. En muchos delitos informáticos, el engaño funciona porque combina apariencia creíble con presión emocional.
Indicadores que deben activar una verificación adicional
Ciertas señales pueden indicar que una solicitud necesita validación adicional antes de ejecutarse. Identificarlas a tiempo ayuda a frenar intentos de suplantación, fraude o uso de deepfakes antes de que generen un impacto operativo o financiero.
- La persona pide transferencias, credenciales o datos sensibles fuera del procedimiento habitual.
- La comunicación insiste en urgencia, confidencialidad extrema o imposibilidad de consultar a terceros.
- El canal usado no coincide con el protocolo de la empresa para autorizaciones críticas.
- La voz, el tono, la iluminación o los gestos parecen ligeramente inconsistentes.
- La solicitud aparece justo después de una filtración de datos, un cambio de proveedor o una crisis interna.
Riesgos para finanzas, recursos humanos y dirección
El fraude con deepfakes afecta especialmente a áreas que gestionan pagos, identidad, contratación y decisiones ejecutivas. Finanzas puede recibir órdenes falsas de transferencia.
Recursos humanos puede entrevistar candidatos que usan identidades manipuladas. Dirección puede ser suplantada para autorizar movimientos urgentes. Atención al cliente puede recibir llamadas con voces clonadas para modificar datos de cuentas.
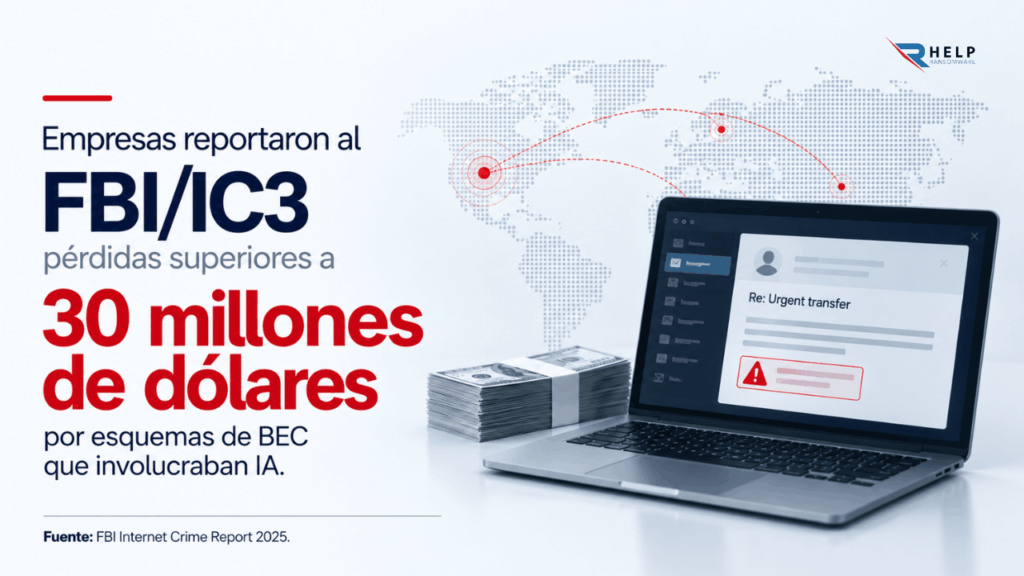
El FBI Internet Crime Report 2025 indica que el contenido sintético habilitado por IA es cada vez más difícil de detectar y más fácil de crear, lo que permite a los delincuentes ejecutar fraudes contra personas, empresas e instituciones financieras.
El informe también señala que, en 2025, empresas reportaron pérdidas superiores a 30 millones de dólares en esquemas BEC que involucraban IA.
El impacto no siempre es solo económico. Un ataque exitoso puede exponer información confidencial, comprometer la protección de datos empresariales, dañar la reputación y generar dudas sobre la capacidad de la empresa para verificar identidades críticas.
Cómo detectar el fraude con deepfakes antes de que cause daño
La detección debe combinar tecnología, procesos y cultura interna. Las herramientas de análisis audiovisual pueden ayudar, pero ninguna solución debe sustituir la verificación humana y operativa.
Un deepfake puede ser técnicamente convincente, pero todavía puede fallar si la empresa exige confirmar solicitudes críticas por canales independientes.
Una estrategia eficaz de ciberseguridad para empresas debe establecer reglas claras: qué operaciones requieren doble aprobación, qué canales son válidos, quién puede autorizar pagos, cómo se confirma una videollamada y qué hacer si alguien detecta una señal sospechosa.
Las instrucciones sensibles deben verificarse por un canal alternativo ya registrado, como una llamada corporativa o un segundo responsable autorizado. Además, conviene reforzar pagos e identidad con aprobaciones, beneficiarios validados, MFA resistente al phishing y controles sobre onboarding, accesos y cambios bancarios.
Cómo proteger a tu empresa frente al fraude con deepfakes
La protección empieza por asumir que la voz o el rostro ya no son pruebas suficientes de identidad. Las empresas deben actualizar sus políticas de autorización para que ninguna operación crítica dependa solo de una llamada, un audio, un video o una instrucción enviada por mensajería.
La FTC informó que las estafas de suplantación fueron la categoría de fraude más reportada en 2025 y que las pérdidas declaradas por estas estafas alcanzaron 3.500 millones de dólares. Aunque no todos esos casos involucran deepfakes, el dato muestra el peso económico de los fraudes basados en hacerse pasar por alguien de confianza.
Para reducir el riesgo, la empresa debe formar a empleados de finanzas, dirección, compras, soporte y recursos humanos. La formación debe incluir ejemplos realistas: llamadas de voz clonada, reuniones falsas, solicitudes urgentes de pago, cambios de cuenta bancaria y mensajes generados con IA.
También es recomendable integrar estos escenarios en el plan de respuesta ciberataques. Si ocurre una transferencia fraudulenta o se comparten datos sensibles, el equipo debe saber a quién escalar, cómo conservar evidencias, cuándo contactar al banco y cómo comunicar el incidente internamente.
Especialistas en Eliminación de Ransomware
Nuestros profesionales certificados cuentan con más de 25 años de experiencia en la eliminación de ransomware, recuperación de datos y seguridad informática.
Qué hacer si sospechas de un deepfake
Si un empleado sospecha que una llamada, audio o videollamada fue manipulada, debe detener la operación y reportar el incidente. La rapidez es clave: en fraudes financieros, las primeras horas pueden ser determinantes para bloquear cuentas, avisar al banco y preservar registros.
La empresa debe guardar capturas, correos, grabaciones permitidas por la normativa aplicable, datos de cuentas bancarias, números de teléfono, direcciones IP, usuarios afectados y cualquier evidencia asociada.
También debe revisar si el atacante usó información interna obtenida por filtraciones previas, phishing o acceso no autorizado. El procedimiento debe estar alineado con lo que la organización ya tiene definido sobre qué hacer ante un ciberataque.
Cuando hay transferencia de fondos, el banco debe ser contactado de inmediato. Cuando hay datos personales o información sensible expuesta, legal, cumplimiento y comunicación deben evaluar obligaciones regulatorias, impacto reputacional y mensajes para las partes afectadas.
Conclusión
El fraude con deepfakes obliga a las empresas a replantear cómo verifican identidad, autoridad y confianza. En un entorno donde una voz, un rostro o una reunión pueden falsificarse, los controles tradicionales ya no son suficientes.
La respuesta no consiste en desconfiar de todo, sino en diseñar procesos que no dependan de una sola señal.
Autorizaciones dobles, verificación fuera de canal, formación, controles de pago, protección de datos y planes de respuesta son claves para reducir el impacto.
En HelpRansomware, ayudamos a las empresas a fortalecer su ciberseguridad, responder ante incidentes y preparar estrategias de resiliencia frente a amenazas digitales cada vez más complejas. Frente al fraude con deepfakes, actuar antes del incidente puede marcar la diferencia entre una sospecha contenida y una crisis empresarial.
FAQ
No. Las grandes empresas pueden ser objetivos atractivos por el volumen de pagos, pero cualquier organización con procesos de transferencia, proveedores, entrevistas remotas o atención al cliente puede ser víctima.
No siempre. Una videollamada puede ayudar, pero no debe ser la única prueba para autorizar pagos, cambios bancarios o acceso a información sensible. La verificación debe hacerse por canales independientes.
Finanzas, recursos humanos, compras, dirección y soporte al cliente suelen estar más expuestas porque gestionan pagos, identidades, proveedores y decisiones sensibles. También son objetivos frecuentes porque concentran accesos, autorizaciones y datos de alto valor para los atacantes.
A veces hay señales visuales, pero no es recomendable depender solo de ellas. La detección debe apoyarse en contexto, protocolos, verificación fuera de canal y controles de autorización.
Debe detener la operación, no compartir datos, reportar el caso por el canal interno definido y verificar la solicitud con una persona autorizada usando un medio distinto al canal original.