La frode con deepfake non è più una minaccia futuristica. Oggi può comparire in una videochiamata, in un messaggio vocale, in un colloquio online, in un presunto ordine del CEO o in un’identità falsa creata per aprire conti, richiedere pagamenti o accedere a informazioni sensibili.
I deepfake possono imitare voci, volti e segnali umani, riducendo la diffidenza di dipendenti, fornitori e clienti. Per questo la verifica dell’identità diventa un controllo di sicurezza fondamentale.
Il problema non riguarda soltanto la qualità visiva della falsificazione. Il rischio reale nasce quando i deepfake si combinano con ingegneria sociale, pressione psicologica, dati trapelati e processi interni deboli. A quel punto, la frode non dipende più da un malware sofisticato, ma sfrutta decisioni umane prese sotto pressione.
Esperti nella Rimozione di Ransomware
Affidati ai nostri professionisti certificati: oltre 25 anni di esperienza nel campo della rimozione di ransomware, recupero dati e sicurezza informatica.
Che cos’è la frode con deepfake
La frode con deepfake utilizza l’intelligenza artificiale per creare o manipolare audio, immagini o video con l’obiettivo di impersonare una persona reale. Può trattarsi di una voce clonata che ordina un bonifico, di un volto falso usato in una videochiamata o di un contenuto audiovisivo che sembra confermare un’istruzione legittima.
L’NCSC spiega che l’intelligenza artificiale generativa può produrre testi, immagini e video e avverte che le organizzazioni devono integrare la sicurezza lungo l’intero ciclo di vita dei sistemi di IA. Per le aziende, ciò significa che la cybersecurity nell’era dell’IA deve includere controlli contro l’impersonificazione audiovisiva, non soltanto contro e-mail sospette o malware.
La minaccia diventa particolarmente pericolosa quando l’attaccante conosce l’organigramma, gli orari, il tono delle comunicazioni e i nomi dei responsabili finanziari. Con queste informazioni, un deepfake può sembrare un’istruzione autentica all’interno di un processo quotidiano.
Perché i deepfake stanno già ingannando le aziende
I deepfake funzionano perché non attaccano soltanto la tecnologia: attaccano la fiducia. In un’azienda, molte decisioni dipendono dal riconoscere una voce, validare una videochiamata o accettare una richiesta urgente proveniente da una persona autorevole. Quando questi segnali possono essere falsificati, i processi basati esclusivamente sulla fiducia personale diventano vulnerabili.
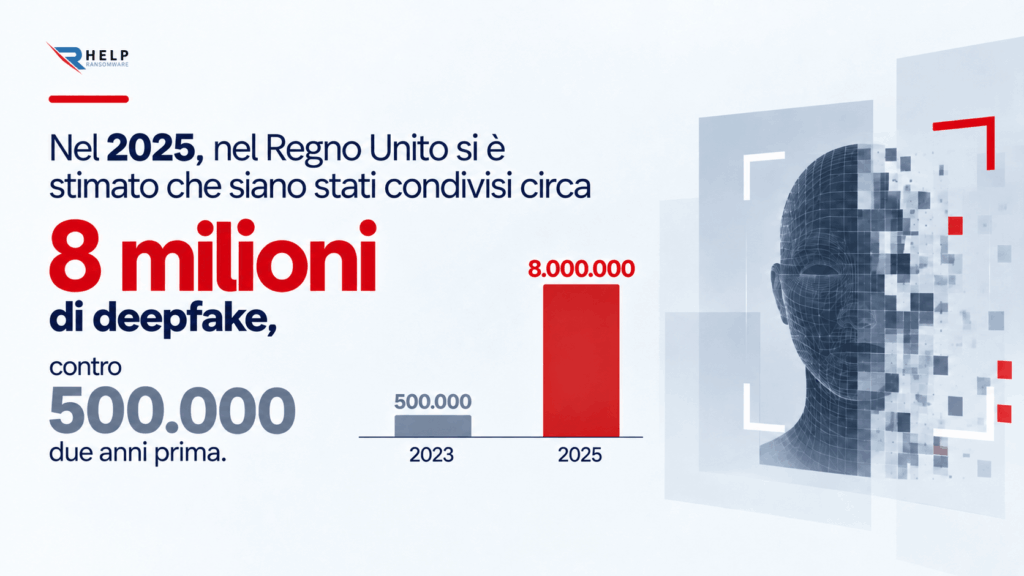
Il National Assessment Centre Fraud Assessment 2025 del Regno Unito segnala che i gruppi criminali stanno adottando l’intelligenza artificiale generativa, inclusi deepfake e clonazione vocale, per facilitare frodi contro persone e aziende.
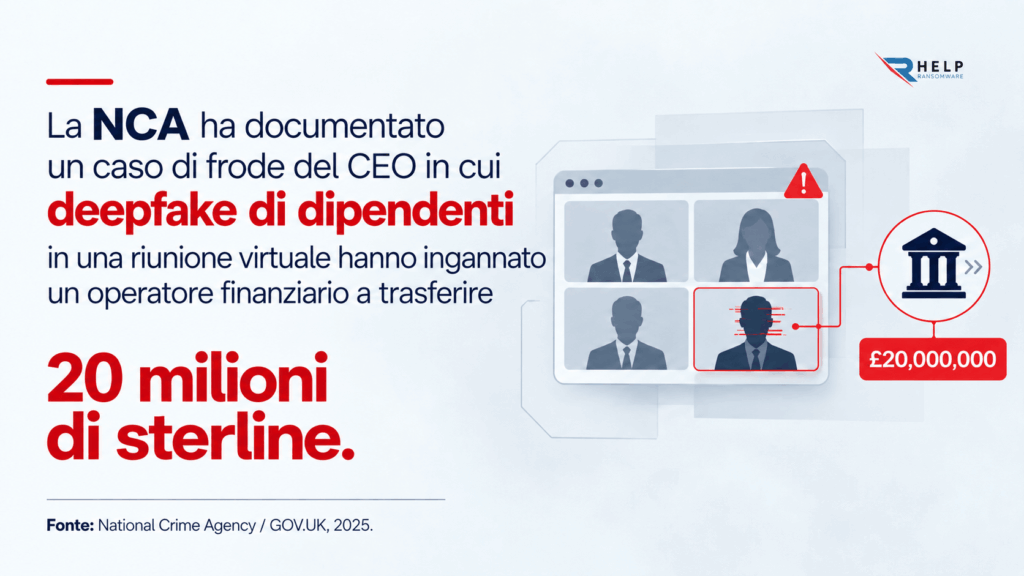
Documenta inoltre un caso di frode del CEO in cui ricostruzioni deepfake di dipendenti durante una riunione virtuale hanno ingannato un addetto finanziario, inducendolo a trasferire 20 milioni di sterline su un conto controllato dai criminali.
Questo tipo di attacco dimostra che il rischio non si limita alla visione di un video falso sui social network. Può entrare attraverso canali professionali, riunioni dirigenziali e processi finanziari apparentemente normali.
Segnali d’allarme in una chiamata, videoriunione o messaggio
Rilevare un deepfake non è sempre semplice. I segnali visivi, come movimenti insoliti delle labbra, battiti di ciglia poco naturali o variazioni dell’illuminazione, possono aiutare, ma non devono essere l’unico criterio.
Con il miglioramento della tecnologia, molte falsificazioni saranno abbastanza convincenti da superare un controllo superficiale.
La difesa migliore è osservare il contesto. Una richiesta di pagamento urgente, un ordine che evita i canali abituali, una videochiamata inattesa senza tempo per verificare o il rifiuto di seguire i protocolli interni sono segnali più importanti della qualità del video. In molti crimini informatici, l’inganno funziona perché combina un’apparenza credibile con la pressione emotiva.
Indicatori che devono attivare una verifica aggiuntiva
Alcuni segnali possono indicare che una richiesta necessita di una verifica aggiuntiva prima di essere eseguita. Riconoscerli in tempo aiuta a fermare tentativi di impersonificazione, frode o uso di deepfake prima che provochino un impatto operativo o finanziario.
- La persona chiede bonifici, credenziali o dati sensibili al di fuori della procedura abituale.
- La comunicazione insiste sull’urgenza, sulla massima riservatezza o sull’impossibilità di consultare terzi.
- Il canale utilizzato non coincide con il protocollo aziendale previsto per le autorizzazioni critiche.
- La voce, il tono, l’illuminazione o i gesti sembrano leggermente incoerenti.
- La richiesta arriva subito dopo una violazione dei dati, un cambio di fornitore o una crisi interna.
Rischi per finanza, risorse umane e direzione
La frode con deepfake colpisce in particolare le aree che gestiscono pagamenti, identità, assunzioni e decisioni dirigenziali. Il reparto finanziario può ricevere falsi ordini di bonifico.
Le risorse umane possono intervistare candidati che utilizzano identità manipolate. La direzione può essere impersonata per autorizzare operazioni urgenti. Il servizio clienti può ricevere chiamate con voci clonate per modificare i dati degli account.
L’FBI Internet Crime Report 2025 indica che i contenuti sintetici generati con l’IA sono sempre più difficili da rilevare e più facili da creare, consentendo ai criminali di realizzare frodi contro persone, aziende e istituzioni finanziarie.
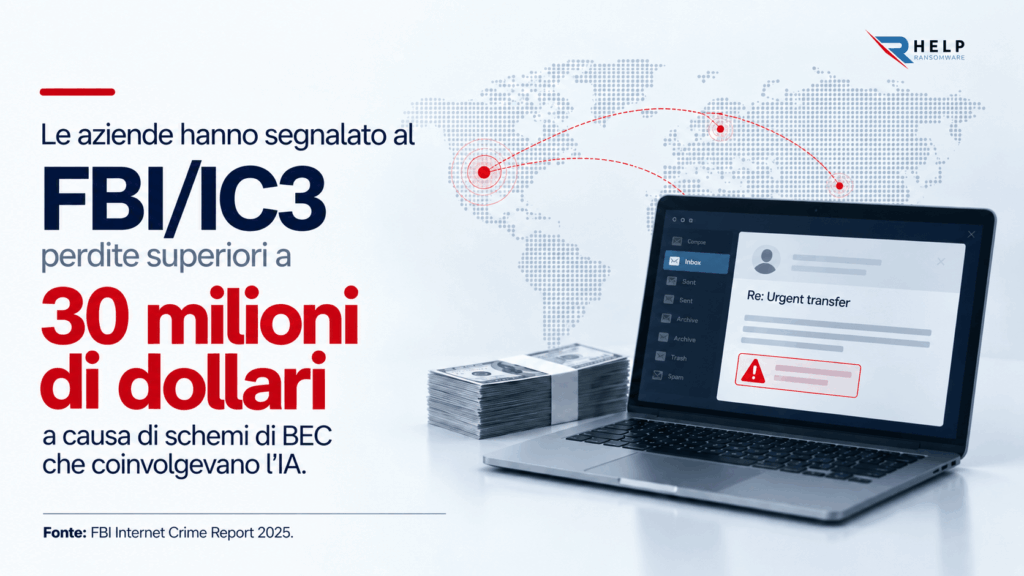
Il rapporto segnala inoltre che, nel 2025, le aziende hanno riportato perdite superiori a 30 milioni di dollari in schemi BEC che coinvolgevano l’IA.
L’impatto non è sempre soltanto economico. Un attacco riuscito può esporre informazioni riservate, compromettere la protezione dei dati aziendali, danneggiare la reputazione e generare dubbi sulla capacità dell’azienda di verificare identità critiche.
Come rilevare la frode con deepfake prima che causi danni
Il rilevamento deve combinare tecnologia, processi e cultura interna. Gli strumenti di analisi audiovisiva possono aiutare, ma nessuna soluzione deve sostituire la verifica umana e operativa.
Un deepfake può essere tecnicamente convincente, ma può comunque fallire se l’azienda impone di confermare le richieste critiche attraverso canali indipendenti.
Una strategia efficace di cybersecurity per le aziende deve stabilire regole chiare: quali operazioni richiedono una doppia approvazione, quali canali sono validi, chi può autorizzare i pagamenti, come si conferma una videochiamata e cosa fare se qualcuno rileva un segnale sospetto.
Le istruzioni sensibili devono essere verificate tramite un canale alternativo già registrato, come una chiamata aziendale o un secondo responsabile autorizzato. Inoltre, è opportuno rafforzare pagamenti e identità con approvazioni, beneficiari verificati, MFA resistente al phishing e controlli su onboarding, accessi e modifiche delle coordinate bancarie.
Come proteggere la tua azienda dalla frode con deepfake
La protezione parte dal presupposto che voce e volto non siano più prove sufficienti di identità. Le aziende devono aggiornare le proprie politiche di autorizzazione affinché nessuna operazione critica dipenda soltanto da una chiamata, un audio, un video o un’istruzione inviata tramite messaggistica.
La FTC ha riferito che le truffe di impersonificazione sono state la categoria di frode più segnalata nel 2025 e che le perdite dichiarate per queste truffe hanno raggiunto 3,5 miliardi di dollari. Sebbene non tutti questi casi coinvolgano deepfake, il dato mostra il peso economico delle frodi basate sull’impersonificazione di una persona fidata.
Per ridurre il rischio, l’azienda deve formare i dipendenti dei reparti finanza, direzione, acquisti, supporto e risorse umane. La formazione deve includere esempi realistici: chiamate con voce clonata, riunioni false, richieste urgenti di pagamento, cambi di conto bancario e messaggi generati con l’IA.
È inoltre consigliabile integrare questi scenari nel piano di risposta agli attacchi informatici. Se avviene un trasferimento fraudolento o vengono condivisi dati sensibili, il team deve sapere a chi inoltrare l’escalation, come conservare le prove, quando contattare la banca e come comunicare internamente l’incidente.

Soccorso Immediato per Ransomware
Il ransomware non deve paralizzare la tua attività. I nostri specialisti sono pronti a recuperare i tuoi dati e proteggere i tuoi sistemi.
Cosa fare se sospetti un deepfake
Se un dipendente sospetta che una chiamata, un audio o una videochiamata siano stati manipolati, deve interrompere l’operazione e segnalare l’incidente. La rapidità è fondamentale: nelle frodi finanziarie, le prime ore possono essere determinanti per bloccare i conti, avvisare la banca e conservare i registri.
L’azienda deve conservare screenshot, e-mail, registrazioni consentite dalla normativa applicabile, dati dei conti bancari, numeri di telefono, indirizzi IP, utenti coinvolti e qualsiasi altra prova associata.
Deve inoltre verificare se l’attaccante ha utilizzato informazioni interne ottenute tramite precedenti fughe di dati, phishing o accessi non autorizzati. La procedura deve essere allineata a quanto l’organizzazione ha già definito su cosa fare dopo un cyberattacco.
In caso di trasferimento di fondi, la banca deve essere contattata immediatamente. Se sono esposti dati personali o informazioni sensibili, i team legale, compliance e comunicazione devono valutare gli obblighi normativi, l’impatto reputazionale e i messaggi destinati alle parti coinvolte.
Conclusione
La frode con deepfake obbliga le aziende a ripensare il modo in cui verificano identità, autorità e fiducia. In un contesto in cui una voce, un volto o una riunione possono essere falsificati, i controlli tradizionali non sono più sufficienti.
La risposta non consiste nel diffidare di tutto, ma nel progettare processi che non dipendano da un unico segnale.
Doppie autorizzazioni, verifiche fuori canale, formazione, controlli sui pagamenti, protezione dei dati e piani di risposta sono fondamentali per ridurre l’impatto.
In HelpRansomware, aiutiamo le aziende a rafforzare la propria cybersecurity, rispondere agli incidenti e preparare strategie di resilienza contro minacce digitali sempre più complesse. Di fronte alla frode con deepfake, agire prima dell’incidente può fare la differenza tra un sospetto contenuto e una crisi aziendale.
FAQ
No. Le grandi aziende possono essere obiettivi interessanti per il volume dei pagamenti, ma qualsiasi organizzazione con processi di trasferimento, fornitori, colloqui da remoto o assistenza clienti può diventare vittima.
Non sempre. Una videochiamata può aiutare, ma non deve essere l’unica prova per autorizzare pagamenti, modifiche bancarie o accesso a informazioni sensibili. La verifica deve avvenire tramite canali indipendenti.
Finanza, risorse umane, acquisti, direzione e assistenza clienti sono generalmente più esposti perché gestiscono pagamenti, identità, fornitori e decisioni sensibili. Sono inoltre bersagli frequenti poiché concentrano accessi, autorizzazioni e dati di grande valore per gli aggressori.
A volte esistono segnali visivi, ma non è consigliabile fare affidamento soltanto su di essi. Il rilevamento deve basarsi su contesto, protocolli, verifica fuori canale e controlli di autorizzazione.
Deve interrompere l’operazione, non condividere dati, segnalare il caso attraverso il canale interno previsto e verificare la richiesta con una persona autorizzata utilizzando un mezzo diverso dal canale originale.