El AI Act ya no es una propuesta lejana. Para muchas empresas, se ha convertido en una obligación práctica que exige revisar cómo se desarrollan, compran, integran y usan sistemas de inteligencia artificial dentro del negocio.
El reto no consiste solo en “cumplir una ley europea”. El verdadero desafío está en saber qué herramientas de IA utiliza la empresa, qué datos procesan, quién las controla, qué riesgos generan y qué medidas de seguridad, transparencia y supervisión deben aplicarse antes de que llegue una auditoría, una reclamación o un incidente.
Por eso, hablar de AI Act para empresas es hablar de gobernanza, ciberseguridad, protección de datos y gestión de riesgos. Las organizaciones que esperen hasta el último momento tendrán más dificultades para clasificar sus sistemas, documentar decisiones y demostrar que utilizan la IA de forma segura y responsable.
Recuperación de Datos Rápida y Garantizada
HelpRansomware ofrece un servicio de eliminación de ransomware y recuperación de datos con garantía del 100%, con asistencia en todo el mundo 24/7.
Qué es el AI Act y por qué afecta a las empresas
El AI Act es el marco regulatorio de la Unión Europea para la inteligencia artificial. Su objetivo es ordenar el uso de la IA con un enfoque basado en riesgos: cuanto mayor sea el impacto potencial de un sistema sobre la seguridad, los derechos fundamentales o las personas, mayores serán las obligaciones.
Para una empresa, esto significa que no todos los usos de IA se tratan igual. Un chatbot interno para productividad no tiene el mismo nivel de riesgo que un sistema que decide acceso a empleo, crédito, educación, servicios esenciales o procesos críticos. La clave es identificar el caso de uso, el papel de la empresa y el nivel de riesgo aplicable.
Este enfoque conecta directamente con la ciberseguridad en la era de la IA. Si una organización usa modelos generativos, asistentes automatizados o agentes de inteligencia artificial, debe controlar no solo el rendimiento del sistema, sino también sus riesgos de fuga de datos, manipulación, sesgos, errores operativos y abuso por parte de terceros.
Qué empresas deben prepararse para cumplir el AI Act
El AI Act no afecta únicamente a desarrolladores de modelos. También puede alcanzar a empresas que compran, integran o despliegan sistemas de IA en procesos internos o servicios dirigidos al mercado europeo.
Una organización puede actuar como proveedora, implementadora, distribuidora, importadora o usuaria profesional, y cada papel implica responsabilidades distintas.
Por eso, el primer paso no es redactar una política genérica, sino hacer un inventario real de IA. La empresa debe saber qué sistemas usa, para qué sirven, qué datos procesan, quién los administra, qué proveedores intervienen y si la salida del sistema impacta decisiones relevantes para clientes, empleados o terceros.
También hay que revisar el uso informal de herramientas externas. Muchas compañías ya tienen casos de shadow AI: empleados que usan aplicaciones generativas para resumir documentos, crear código, analizar contratos o preparar respuestas comerciales sin aprobación formal. Aunque parezca productividad, puede generar riesgos de confidencialidad, cumplimiento y seguridad.
Qué exige el AI Act según el nivel de riesgo
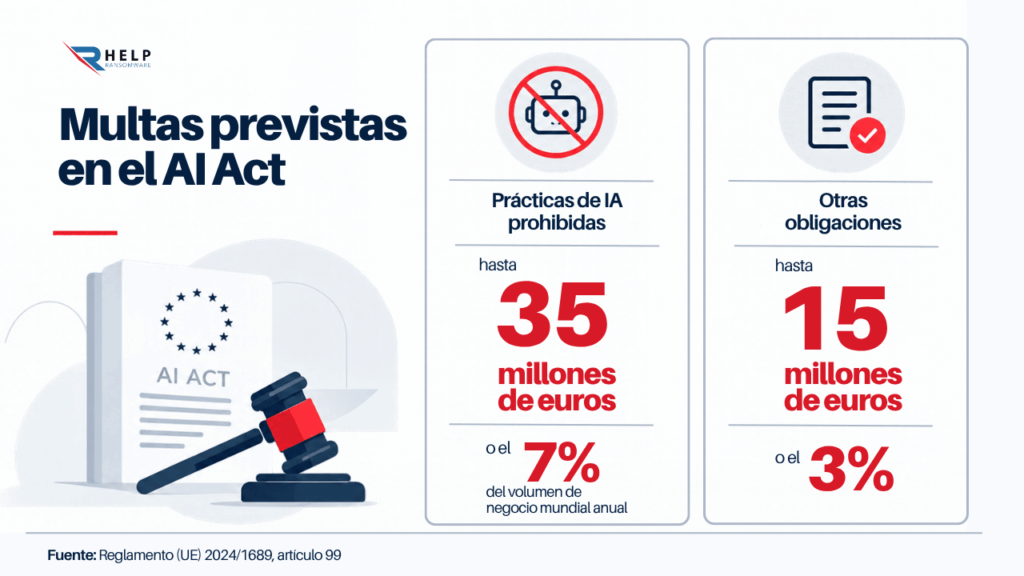
El AI Act clasifica los sistemas según su nivel de riesgo. Las prácticas prohibidas quedan fuera del mercado. Los sistemas de alto riesgo deben cumplir requisitos más estrictos.
Algunos sistemas de riesgo limitado tienen obligaciones de transparencia. Y los modelos de propósito general incorporan obligaciones específicas para sus proveedores.
Prácticas prohibidas
Las prácticas prohibidas son aquellas que la normativa considera incompatibles con la seguridad o los derechos fundamentales.
Para una empresa, esto exige revisar casos de manipulación, explotación de vulnerabilidades, puntuación social, determinados usos biométricos o sistemas que puedan afectar a personas de forma abusiva.
Sistemas de alto riesgo
Los sistemas de alto riesgo requieren controles más sólidos: gestión de riesgos, gobernanza de datos, documentación técnica, registro de actividad, supervisión humana, precisión, robustez y ciberseguridad.
Si una empresa utiliza IA en selección de personal, evaluación de desempeño, servicios esenciales, educación, infraestructuras críticas o procesos regulados, debe analizar si entra en esta categoría.
Transparencia y modelos de propósito general
Las obligaciones de transparencia son especialmente relevantes para chatbots, sistemas que generan contenido sintético, deepfakes o herramientas que interactúan con usuarios.
Además, las obligaciones para modelos de propósito general incluyen exigencias sobre documentación, información a proveedores posteriores, cumplimiento de derechos de autor y, para modelos con riesgo sistémico, evaluación y mitigación de riesgos.
AI Act, ciberseguridad y datos empresariales
El cumplimiento del AI Act no puede separarse de la ciberseguridad. Un sistema de IA puede ser vulnerable a ataques de prompt injection, exposición de datos sensibles, uso indebido de conectores, manipulación de entradas o data poisoning. Cuando el sistema tiene autonomía o acceso a información interna, el riesgo aumenta.
El cumplimiento del AI Act también puede apoyarse en marcos internacionales de gestión de riesgos. El NIST AI Risk Management Framework propone un enfoque voluntario para incorporar criterios de confianza, seguridad y gobernanza en el diseño, despliegue y uso de sistemas de IA.
En el artículo 15 del AI Act exige que los sistemas de alto riesgo alcancen niveles adecuados de precisión, robustez y ciberseguridad durante todo su ciclo de vida. Esto obliga a pensar la seguridad desde el diseño: controles de acceso, trazabilidad, pruebas, gestión de vulnerabilidades, supervisión humana y límites claros sobre qué puede hacer la IA.
También es esencial reforzar la protección de datos empresariales. Un modelo que procesa información de clientes, contratos, credenciales, expedientes o datos confidenciales puede convertirse en un punto de fuga si no existe control sobre entradas, salidas, proveedores y permisos.
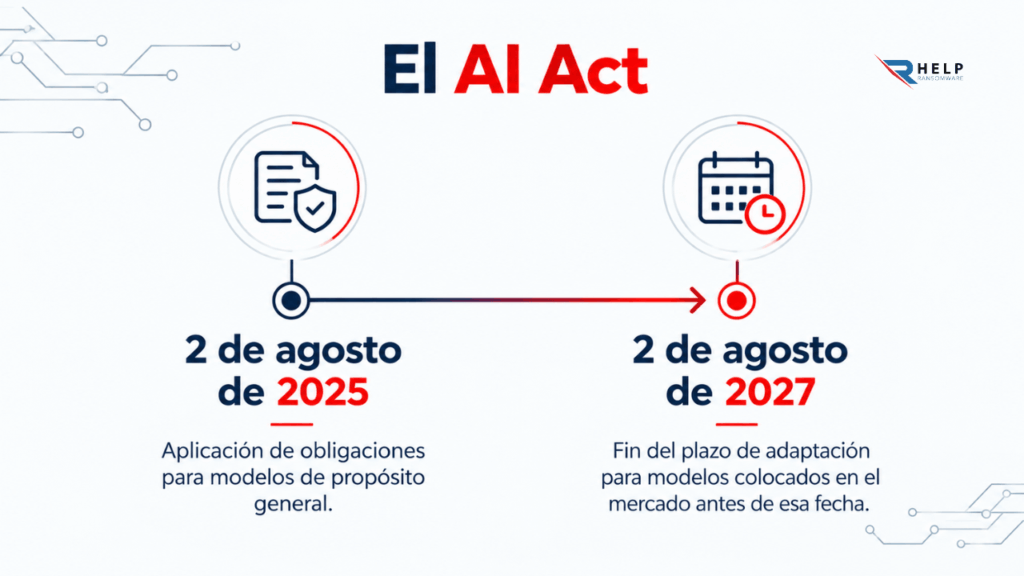
Fechas clave del AI Act que las empresas no deben ignorar
El calendario de aplicación es gradual, pero eso no significa que las empresas puedan esperar. Algunas obligaciones ya están en vigor y otras exigen preparación anticipada, especialmente si afectan sistemas complejos, proveedores externos o procesos de alto riesgo.
La alfabetización en IA empezó a aplicar el 2 de febrero de 2025. Desde esa fecha, proveedores e implementadores deben procurar que el personal y otras personas que operen sistemas de IA en su nombre tengan un nivel suficiente de conocimiento sobre IA, teniendo en cuenta el contexto de uso, los riesgos y las personas afectadas.
Desde el 2 de agosto de 2026 empezaron a aplicarse obligaciones de transparencia para ciertos sistemas, incluidas herramientas que interactúan directamente con personas o generan contenido sintético.
Las reglas de alto riesgo tienen fases posteriores, por lo que las empresas deben mapear desde ahora qué sistemas podrían quedar incluidos y qué documentación necesitarán.
Especialistas en Eliminación de Ransomware
Nuestros profesionales certificados cuentan con más de 25 años de experiencia en la eliminación de ransomware, recuperación de datos y seguridad informática.
Cómo preparar a tu empresa para cumplir el AI Act
La preparación debe comenzar con un inventario de los sistemas de IA utilizados en toda la organización, no solo en IT. Los mayores riesgos pueden estar en herramientas adoptadas por equipos de negocio o proveedores sin revisión centralizada.
Después, cada sistema debe clasificarse según su finalidad, datos tratados, nivel de autonomía, impacto sobre personas y dependencia de terceros. Esa clasificación permite priorizar: qué sistemas requieren controles urgentes, cuáles necesitan revisión contractual y cuáles deben limitarse o retirarse.
La empresa debe documentar cada sistema de IA, sus responsables, datos, controles y plan de respuesta ante incidentes.
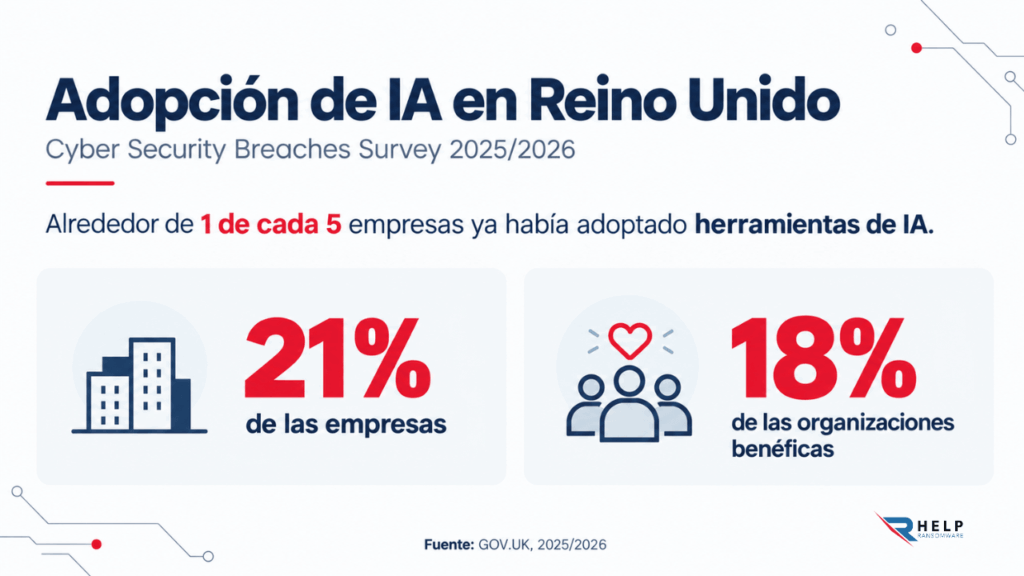
Por último, el cumplimiento debe conectarse con el plan de respuesta ciberataques. Si una herramienta de IA falla, filtra datos o es manipulada, la empresa debe tener claro quién responde, qué comunica, qué evidencia conserva y cómo limita el impacto.
Errores frecuentes al abordar el AI Act en empresas
Uno de los errores más comunes es abordar el AI Act como una obligación aislada, sin conectarlo con la gobernanza interna, la gestión de riesgos y la supervisión humana.
Los Principios de IA de la OCDE recomiendan que los sistemas de IA sean transparentes, robustos, seguros, responsables y supervisados durante todo su ciclo de vida, criterios que ayudan a convertir el cumplimiento en una práctica empresarial continua.
El segundo error es asumir que solo afecta a empresas que desarrollan IA. Muchas organizaciones no entrenan modelos, pero sí los integran en procesos internos o usan servicios de terceros.
En esos casos, deben entender su papel, revisar contratos y exigir información suficiente al proveedor.
El tercer error es olvidar la dimensión reputacional. Un incidente relacionado con IA puede involucrar filtración de datos, decisiones discriminatorias, generación de contenido engañoso o fraude con deepfakes. Cumplir no es solo evitar sanciones: también es proteger la confianza del mercado.
Conclusión
El AI Act para empresas marca un cambio profundo: la inteligencia artificial deja de ser solo una herramienta tecnológica y pasa a ser un sistema que debe gobernarse, documentarse y protegerse.
Las compañías que ya usan IA deben actuar ahora para identificar riesgos, clasificar sistemas, formar equipos y establecer controles antes de que las obligaciones más exigentes entren en plena aplicación.
La preparación no debe limitarse a una política interna. Requiere inventario, análisis de riesgos, revisión de proveedores, medidas de ciberseguridad, transparencia, formación y respuesta ante incidentes. Cuanto antes se ordene el uso de IA, más fácil será demostrar cumplimiento y reducir exposición.
En HelpRansomware, ayudamos a las empresas a fortalecer su seguridad, responder ante incidentes digitales y prepararse frente a riesgos que combinan IA, datos, ciberataques y reputación. Frente al AI Act, anticiparse es la mejor forma de convertir la obligación normativa en una ventaja de confianza.
FAQ
Sí, puede afectar a empresas de fuera de la UE si ofrecen sistemas de IA en el mercado europeo o si los resultados de esos sistemas se utilizan en la Unión Europea. Por eso, una empresa internacional debe revisar si sus productos, servicios o procesos impactan usuarios o clientes en Europa.
El primer paso es crear un inventario de sistemas de IA. La empresa debe saber qué herramientas usa, con qué finalidad, qué datos procesan, quién las administra, qué proveedor interviene y qué impacto pueden tener sobre personas o decisiones relevantes.
Sí. El AI Act exige que proveedores e implementadores procuren un nivel suficiente de alfabetización en IA para el personal y otras personas que operen sistemas en su nombre. Esto implica formación proporcional al contexto, al riesgo y al tipo de sistema utilizado.
No necesariamente. El riesgo depende del caso de uso, los datos introducidos, el impacto de la salida y el papel de la empresa. Los problemas aparecen cuando se utilizan herramientas sin control, con información sensible o para decisiones que requieren supervisión, transparencia o documentación.
No. El AI Act convive con otras normas, como protección de datos, ciberseguridad, consumo, empleo o regulación sectorial. Una empresa puede cumplir parte del AI Act y aun así tener obligaciones adicionales si el sistema trata datos personales o afecta sectores regulados.