Una fuga de datos en la Dark Web es una de las consecuencias más graves de un ataque de ransomware. El problema no termina cuando los sistemas vuelven a funcionar: si los atacantes robaron información antes de cifrar los archivos, la empresa puede seguir expuesta durante semanas o meses.
En este escenario, la pregunta ya no es solo si los datos fueron cifrados, sino si también fueron copiados, clasificados y preparados para ser publicados o vendidos. Detectar esa exposición a tiempo puede marcar la diferencia entre una crisis controlada y un daño reputacional mayor.
Después de un incidente, la revisión debe ir más allá de la recuperación técnica. Hay que saber qué información pudo salir, dónde podría aparecer y qué medidas activar antes de que la filtración se convierta en presión pública.

Especialistas en Eliminación de Ransomware
Nuestros profesionales certificados cuentan con más de 25 años de experiencia en la eliminación de ransomware, recuperación de datos y seguridad informática.
Qué es una fuga de datos en la Dark Web
Una fuga de datos en la Dark Web ocurre cuando información robada a una empresa termina publicada, anunciada o comercializada en espacios usados por ciberdelincuentes.
Puede aparecer en foros clandestinos, canales de venta de credenciales, mercados ilegales o sitios de filtración asociados a grupos de ransomware.
El informe ENISA Threat Landscape 2025 analizó 4.875 incidentes entre julio de 2024 y junio de 2025 e identificó el ransomware como la amenaza de mayor impacto en la Unión Europea.
Por eso, las filtraciones ya no pueden tratarse como efecto secundario, sino como parte central de la extorsión.
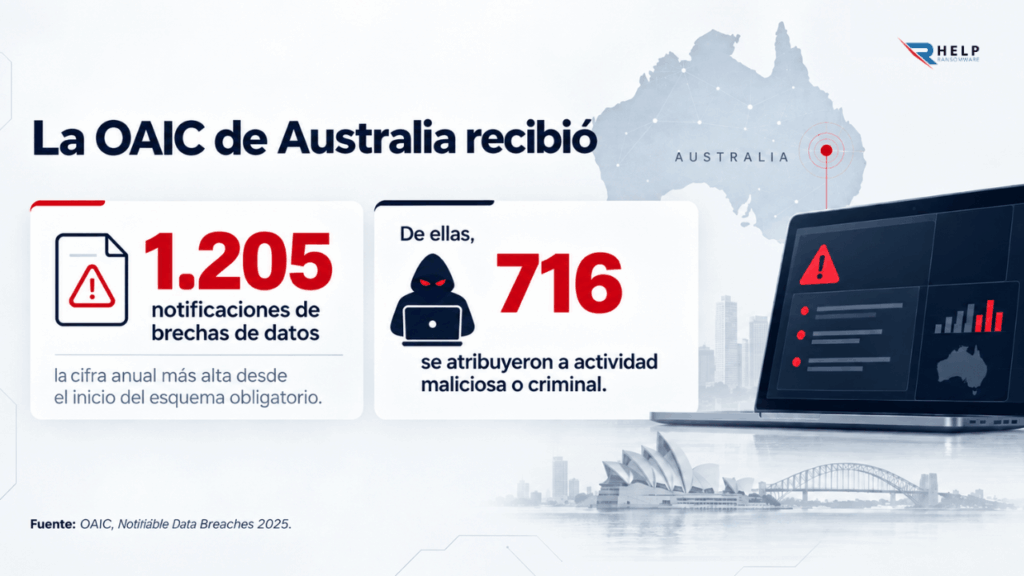
Cuando los atacantes publican muestras, buscan demostrar el robo y generar presión comercial, legal y mediática. En la práctica, la fuga convierte un ataque de ransomware en una crisis de confianza, un riesgo que las cifras oficiales de brechas de datos ya confirman.
Por qué las filtraciones ocurren después de un ransomware
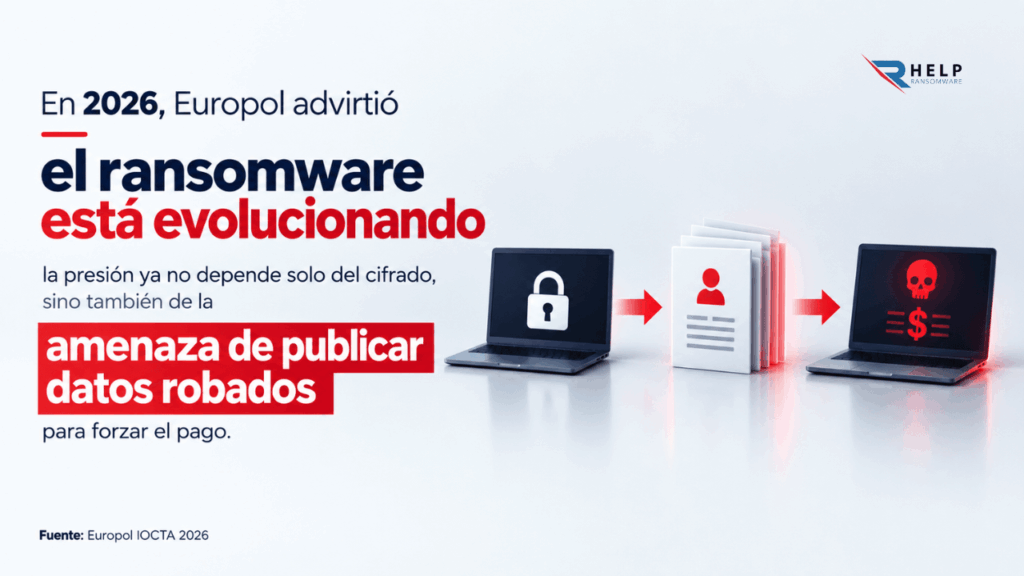
El ransomware moderno suele incluir una fase de exfiltración previa. Antes de cifrar sistemas, los atacantes buscan carpetas compartidas, bases de datos, correos, contratos, credenciales y cualquier información útil para presionar a la víctima.
El NCSC del Reino Unido advierte que, tras un ransomware, las organizaciones deben asumir que han perdido el control de su información y que, si la demanda no se atiende, los delincuentes pueden publicar parte o todos los datos en un sitio de filtración en la Dark Web. Este enfoque refuerza la conexión entre ransomware, robo de datos y ciberextorsión.
La filtración también funciona como presión psicológica. Aunque la empresa restaure sus sistemas, los atacantes pueden seguir amenazando con publicar información de clientes, proveedores o empleados.
Qué datos suelen acabar expuestos
No todas las filtraciones tienen el mismo impacto. La gravedad depende del tipo de información comprometida y del sector afectado.
También influyen las obligaciones legales y la relación de la organización con clientes, proveedores o socios. El alcance final dependerá también de cómo se gestione y comunique el incidente.
Credenciales y accesos
Las credenciales son uno de los activos más peligrosos cuando terminan expuestos.
Usuarios, contraseñas, tokens, claves API, accesos VPN o cuentas administrativas pueden facilitar nuevos ataques, movimiento lateral o intrusiones contra proveedores y clientes.
Datos de clientes, contratos y documentación interna
También pueden filtrarse bases de clientes, documentos de identidad, información financiera, expedientes de empleados, contratos, tickets de soporte o correos internos.
Si contienen datos personales o secretos corporativos, la empresa debe evaluar notificaciones y medidas de contención.
Aquí es clave contar con un inventario de datos y un servicio de Data Breach Protection para analizar el alcance de la exposición. Sin saber qué datos fueron comprometidos, cualquier comunicación externa puede ser imprecisa.
Cómo detectar si tus datos ya están en la Dark Web
Detectar una fuga no significa entrar de forma improvisada en foros clandestinos.
La empresa debe trabajar con equipos especializados, preservar evidencias y coordinar la investigación con legal para confirmar si existe publicación, venta o exposición de información.
Las señales de alerta pueden incluir menciones de la empresa en sitios de filtración, dominios corporativos en listas de credenciales, muestras de archivos internos o correos de extorsión con pruebas del robo.
También conviene revisar logs, accesos anómalos, transferencias salientes, herramientas de sincronización, almacenamiento externo y actividad fuera de horario. La detección temprana combina inteligencia externa con investigación forense interna.
Caso real: cuando la filtración se convierte en extorsión
Los casos judiciales muestran cómo los grupos criminales utilizan la filtración como parte del modelo de presión.
En 2025, el Departamento de Justicia de Estados Unidos informó que el grupo vinculado a Phobos ransomware habría afectado a más de 1.000 entidades públicas y privadas en Estados Unidos y otros países.
Según el DOJ, los acusados copiaban y robaban archivos de las redes de las víctimas, cifraban los datos originales y amenazaban con exponer la información robada al público, a clientes, consumidores o entidades relacionadas si no se pagaba el rescate.
También habrían operado un sitio en la Dark Web donde repetían las amenazas y publicaban datos robados.
Este caso demuestra que la fuga de datos puede dañar la reputación, comprometer relaciones comerciales y aumentar el miedo de terceros vinculados a la víctima.
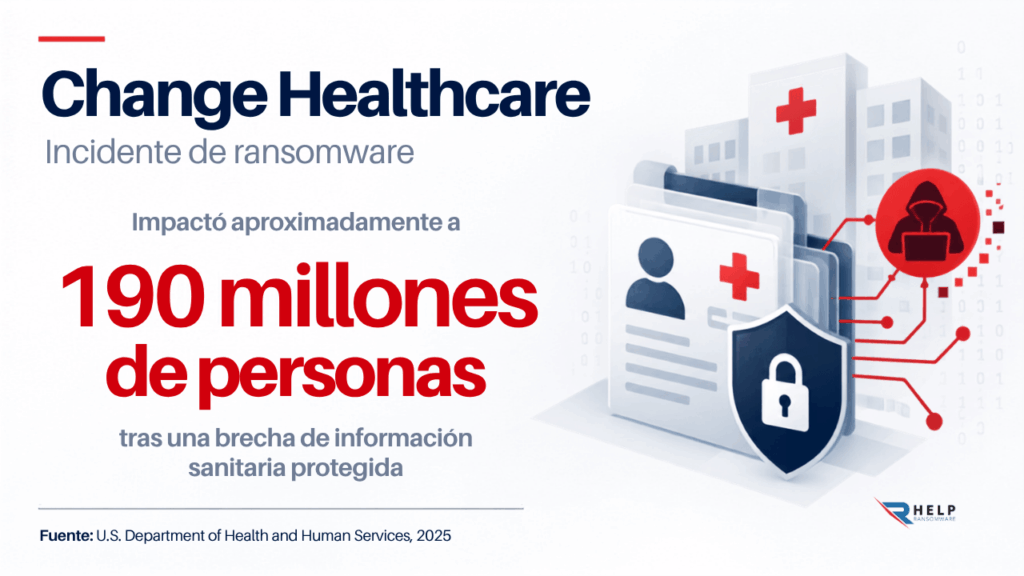
El impacto se entiende mejor cuando se observa el alcance de una filtración real a gran escala.
Qué hacer si aparece información de tu empresa
Si se confirma una fuga de datos en la Dark Web, la respuesta debe ser rápida, documentada y coordinada. El primer paso es activar el plan de respuesta ciberataques y definir un equipo de crisis con IT, legal, comunicación, dirección y responsables de negocio.
La guía #StopRansomware Guide de CISA y MS-ISAC recomienda tratar el ransomware como un incidente que puede incluir exfiltración de datos, presión para publicar información robada y recuperación coordinada. También aconseja monitorear credenciales comprometidas en la Dark Web.
Después, hay que preservar evidencias, identificar la intrusión, bloquear accesos comprometidos, resetear credenciales, revocar tokens, reforzar MFA y verificar si los atacantes mantienen persistencia.
En paralelo, se debe analizar qué datos aparecen, si son auténticos y a quién afectan.
Comunicación y obligaciones legales
La comunicación no debe improvisarse. Si hay clientes, empleados o socios afectados, la empresa necesita mensajes claros y verificables.
Ocultar la filtración o comunicar sin confirmar el alcance puede aumentar la exposición legal y reputacional.
Recuperación de Datos Rápida y Garantizada
HelpRansomware ofrece un servicio de eliminación de ransomware y recuperación de datos con garantía del 100%, con asistencia en todo el mundo 24/7.
Cómo reducir el riesgo de una fuga tras ransomware
La prevención comienza antes del ataque. La empresa debe segmentar redes, limitar privilegios, aplicar MFA, proteger accesos remotos, cifrar datos sensibles, registrar transferencias salientes y vigilar comportamientos anómalos.
Cuanto más difícil sea exfiltrar información, menor será el poder de extorsión del atacante.
También es importante que los backups estén protegidos, aislados y probados.
Si el cifrado ya ocurrió, el descifrado de ransomware puede ayudar a recuperar información crítica, pero la investigación debe confirmar si además hubo robo de datos.
La preparación combina recuperación técnica y ciberresiliencia. Una empresa resiliente no solo restaura sistemas: responde ante filtraciones, protege a terceros, cumple obligaciones y reduce el impacto de una exposición pública.
Conclusión
Una fuga de datos en la Dark Web puede prolongar el impacto de un ransomware mucho después de que los sistemas sean restaurados.
La empresa pierde control sobre información sensible y se enfrenta a riesgos de fraude, presión pública, pérdida de confianza y nuevas intrusiones.
Por eso, la respuesta debe integrar análisis forense, recuperación, monitoreo de exposición, gestión legal y comunicación de crisis. También hay que determinar qué datos salieron y qué acciones tomar para proteger a terceros.
En HelpRansomware, ayudamos a empresas a responder ante ransomware, evaluar fugas de datos, recuperar información crítica y reforzar su prevención frente a la extorsión digital. Actuar rápido puede evitar una crisis pública.
FAQ
No. Pagar no garantiza que los delincuentes eliminen la información robada ni que no la vendan después. Una vez exfiltrados, los datos dejan de estar bajo control de la empresa. Además, no existe una forma fiable de comprobar que todas las copias hayan sido destruidas.
No siempre. También puede venir de phishing, credenciales robadas, proveedores comprometidos, bases de datos mal configuradas o accesos internos indebidos. Sin embargo, el ransomware moderno suele incluir robo de información antes del cifrado.
Debe analizar muestras, metadatos, estructura de archivos, fechas y evidencias de exfiltración. Esta verificación debe hacerla un equipo técnico y legal. Además, conviene contrastar los hallazgos con los sistemas internos para determinar qué información fue realmente comprometida.
Primero deben revisarse credenciales, información personal, datos financieros, contratos, bases de clientes y documentos legales. La prioridad depende del impacto operativo y legal.
La empresa debe responder con mensajes verificados, explicar qué se investiga, evitar especulaciones y comunicar medidas concretas. La transparencia coordinada protege la confianza. Además, mantener una comunicación coherente ayuda a reducir la incertidumbre entre clientes, empleados y socios.